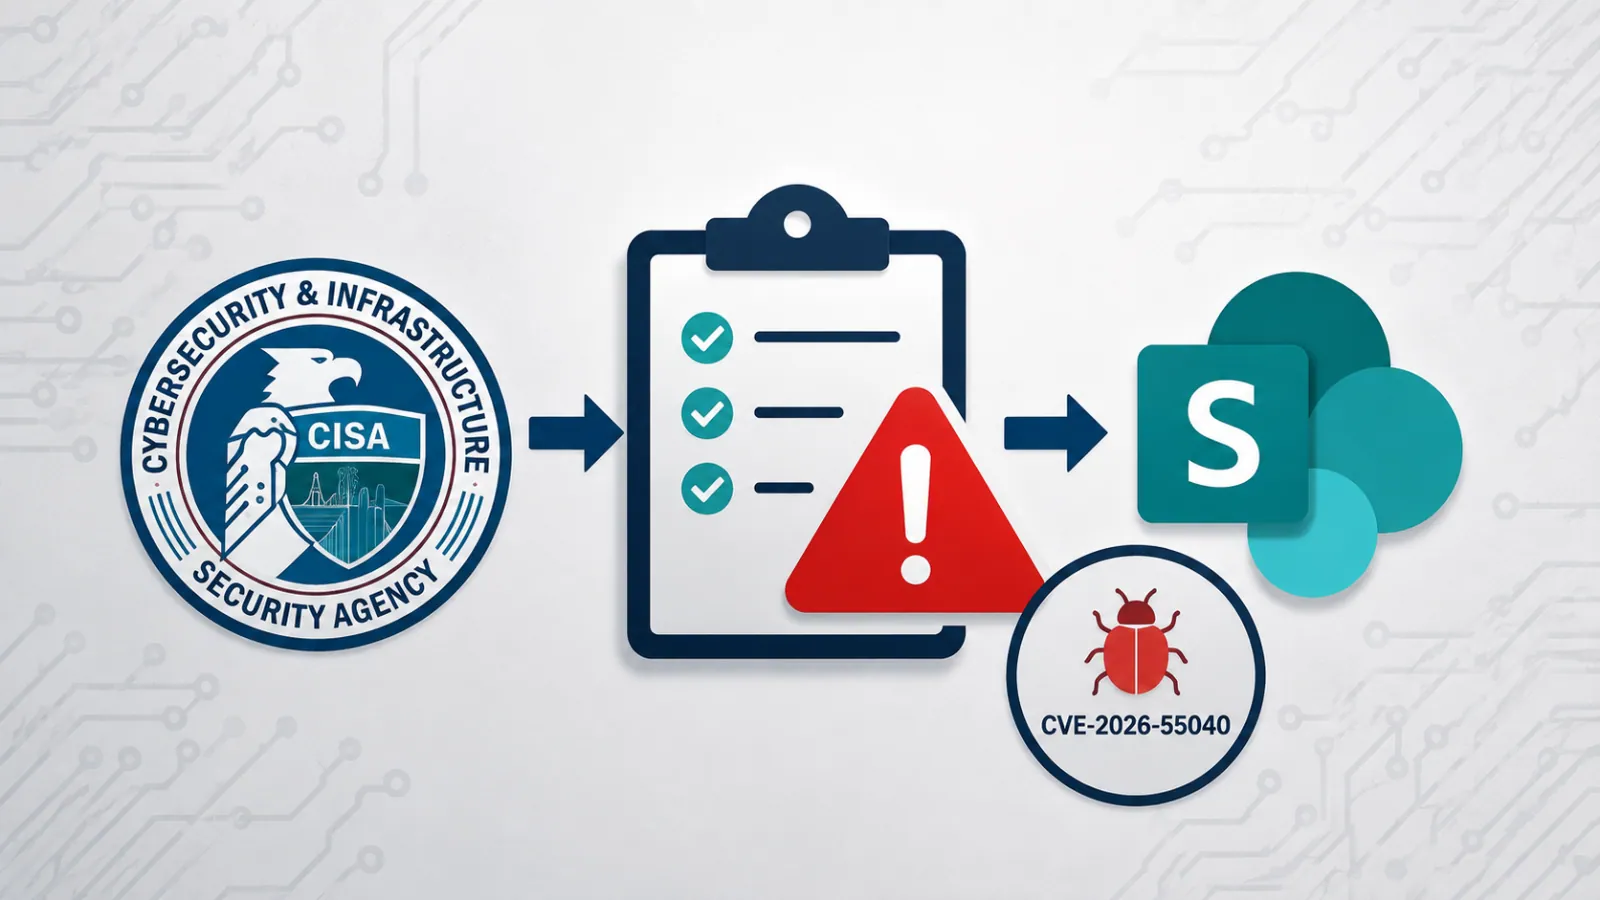
Cảnh báo CVE nghiêm trọng đã được CISA bổ sung vào danh mục các lỗ hổng bị khai thác tích cực (KEV), đặc biệt là một lỗ hổng trong Microsoft SharePoint. Lỗ hổng này, được định danh là CVE-2026-55040, cho phép kẻ tấn công chưa xác thực vượt qua cơ chế xác thực để truy cập trái phép vào hệ thống. Các tổ chức cần khẩn trương bảo mật các môi trường SharePoint on-premises bị ảnh hưởng để giảm thiểu rủi ro.
CVE-2026-55040 là một điểm yếu trong cách xử lý xác thực của Microsoft SharePoint. Lỗ hổng này có thể cho phép một kẻ tấn công không cần xác thực thực hiện tấn công từ xa nhằm bỏ qua một tính năng bảo mật quan trọng. Điều này có nghĩa là kẻ tấn công không cần bất kỳ thông tin đăng nhập SharePoint hợp lệ nào để khai thác lỗ hổng, khiến các triển khai SharePoint kết nối internet trở thành mục tiêu có nguy cơ cao đặc biệt.
Theo báo cáo kỹ thuật, lỗ hổng này ảnh hưởng đến đường dẫn xác thực JSON Web Token (JWT) trong SharePoint. Kẻ tấn công có thể tạo ra các token xác thực giả mạo mà SharePoint chấp nhận là hợp lệ. Điều này cho phép chúng giả mạo danh tính của người dùng trang web, thậm chí là quản trị viên, để thực hiện các hành vi trái phép.
Hậu quả của việc khai thác thành công có thể bao gồm việc kẻ xâm nhập truy cập vào các tài liệu nhạy cảm, các trang web cộng tác, dữ liệu cấu hình và các chức năng quản trị mà không cần phải đánh cắp mật khẩu hoặc cookie phiên làm việc. Khả năng này mang lại nguy cơ rò rỉ dữ liệu và chiếm quyền điều khiển hệ thống đáng kể.
Lỗ hổng được báo cáo là ảnh hưởng đến các phiên bản SharePoint on-premises bao gồm SharePoint Server Subscription Edition, SharePoint Server 2019 và SharePoint Enterprise Server 2016. Tuy nhiên, SharePoint Online không bị ảnh hưởng bởi vấn đề cụ thể này.
Microsoft được cho là đã phát hành các bản vá lỗi trong các bản cập nhật bảo mật tháng 7 năm 2026. Mặc dù vậy, các tổ chức đã trì hoãn việc cập nhật bản vá có thể đối mặt với các nỗ lực khai thác sau khi mã khai thác bằng chứng (proof-of-concept) được công bố rộng rãi.
Hành động khẩn cấp từ CISA và khuyến nghị
CISA đã thêm lỗ hổng này vào danh mục các lỗ hổng bị khai thác tích cực (KEV) vào ngày 18 tháng 8 năm 2026, đặt ra thời hạn khắc phục là ngày 21 tháng 8 năm 2026. Việc CISA đưa lỗ hổng vào danh sách KEV là một tín hiệu mạnh mẽ cho các chuyên gia phòng thủ rằng họ cần coi đây là một ưu tiên ứng phó sự cố và quản lý bản vá khẩn cấp.
Các tổ chức nên ngay lập tức áp dụng các biện pháp giảm thiểu và các bản cập nhật bảo mật có sẵn từ Microsoft. Ưu tiên hàng đầu nên được dành cho các máy chủ SharePoint có thể truy cập từ bên ngoài internet. Việc chậm trễ trong việc áp dụng các bản vá bảo mật có thể dẫn đến nguy cơ bị tấn công mạng cao hơn.
Các quản trị viên cũng cần xác minh rằng các bản cập nhật đã được triển khai đầy đủ trên mọi máy chủ trong một trang trại SharePoint (SharePoint farm). Đồng thời, hoàn thành bất kỳ bước cấu hình nào cần thiết sau khi cài đặt. Một trang trại SharePoint chỉ được vá lỗi một phần có thể khiến môi trường vẫn bị phơi nhiễm với các mối đe dọa.
Giám sát và phát hiện xâm nhập
Các nhóm an ninh mạng nên xem xét kỹ lưỡng các bản ghi (log) của SharePoint và các bản ghi xác thực (identity logs) để phát hiện các hoạt động đáng ngờ có thể chỉ ra nỗ lực giả mạo token hoặc truy cập quản trị trái phép. CISA khuyến cáo các bên liên quan tuân theo hướng dẫn của nhà cung cấp, thực hiện các biện pháp vá lỗi dựa trên rủi ro và đánh giá mức độ phơi nhiễm internet của từng tài sản.
Các chỉ báo hữu ích bao gồm các sự kiện xác thực dịch vụ-sang-dịch vụ bất thường, các lần đăng nhập quản trị viên không mong muốn, các thay đổi tài khoản không rõ nguồn gốc, truy cập bất thường vào các trang web nhạy cảm và lưu lượng mạng từ các nguồn không đáng tin cậy nhắm vào các điểm cuối SharePoint. Ví dụ, một kẻ tấn công gửi một token giả mạo có thể xuất hiện trong nhật ký như một người dùng SharePoint đáng tin cậy, thay vì một khách truy cập bên ngoài ẩn danh. Điều này nhấn mạnh tầm quan trọng của việc xem xét nhật ký và phân tích pháp y song song với việc áp dụng bản vá.
Nếu các biện pháp giảm thiểu hiệu quả không khả dụng, các tổ chức nên xem xét việc đưa sản phẩm bị lỗ hổng ra khỏi hoạt động. Việc quản lý lỗ hổng CVE nghiêm trọng đòi hỏi sự phối hợp chặt chẽ giữa các nhóm kỹ thuật và bảo mật để đảm bảo an toàn thông tin.
Tham khảo thêm thông tin chi tiết về các lỗ hổng bị khai thác tích cực tại Danh mục các Lỗ hổng Bị Khai thác Tích cực của CISA.