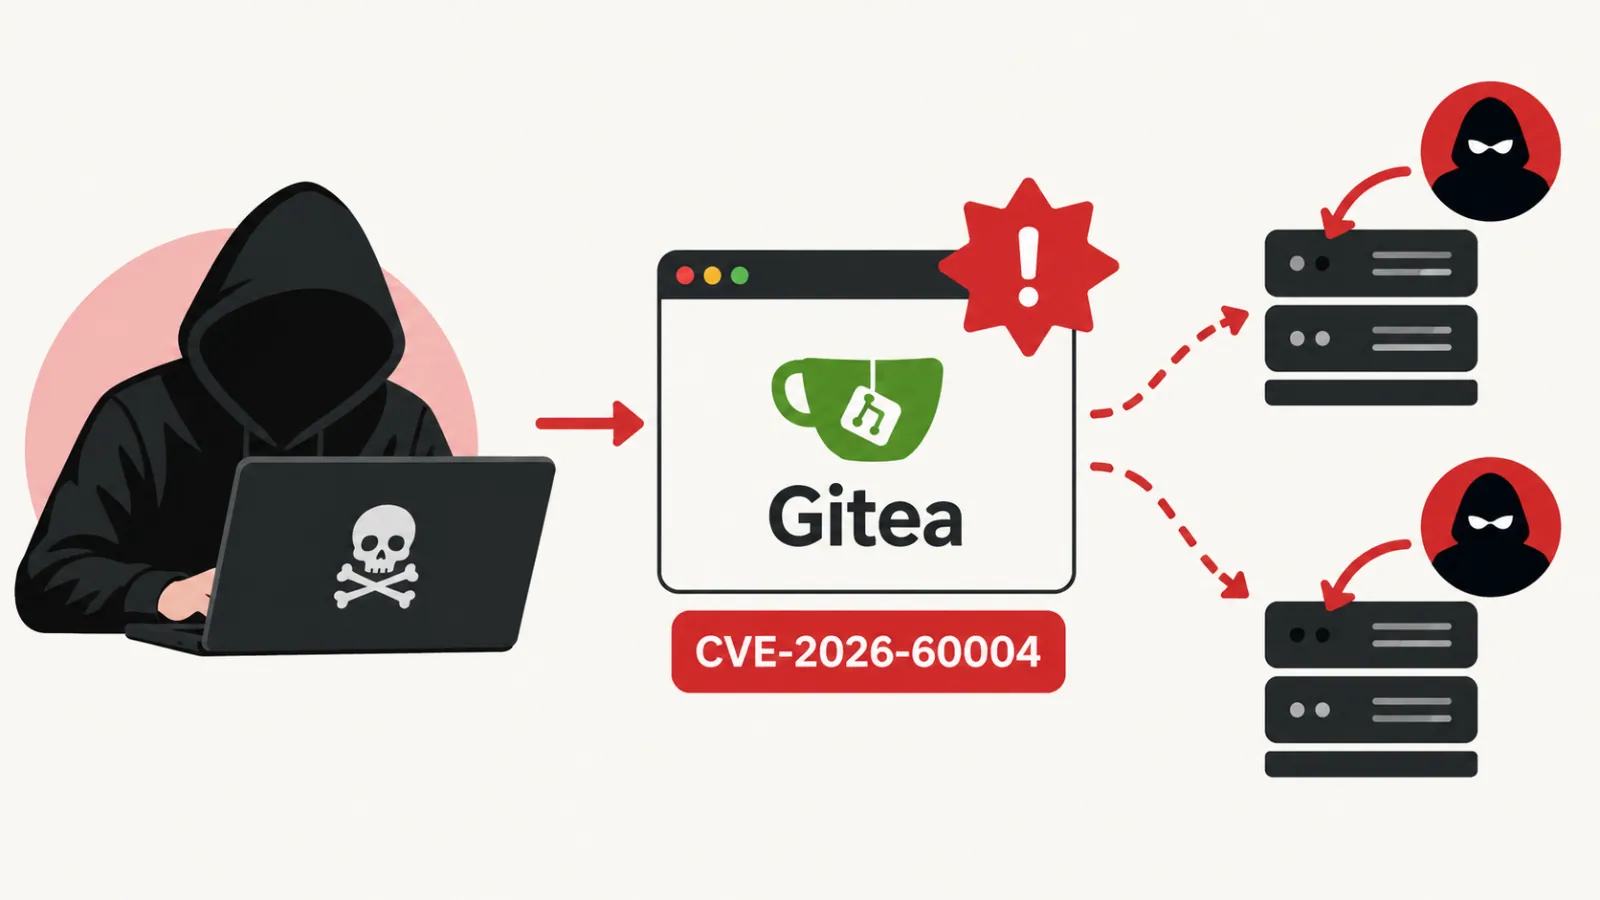
Các cuộc tấn công đang diễn ra nhắm vào một lỗ hổng thực thi mã từ xa nghiêm trọng trên Gitea, được theo dõi là CVE-2026-60004. Kẻ tấn công đang khai thác lỗ hổng này để xâm phạm các máy chủ quản lý mã nguồn có thể truy cập từ internet.
Khai thác lỗ hổng Gitea CVE-2026-60004
Các nhà nghiên cứu đã phát hiện ra rằng một nhóm tin tặc nói tiếng Trung, được gọi là Red Heron, đã nhanh chóng biến mã khai thác công khai thành một khung tấn công tự động. Khung này có khả năng đánh cắp mã nguồn, thu thập thông tin xác thực, cài đặt backdoor và di chuyển sâu hơn vào mạng lưới của nạn nhân.
Lỗ hổng này ảnh hưởng đến các phiên bản Gitea từ 1.17 đến 1.27.0 và có điểm CVSS là 9.8. Gitea đã khắc phục vấn đề này trong phiên bản 1.27.1, phát hành vào ngày 27 tháng 7 năm 2026. Lỗ hổng tồn tại trong tính năng diffpatch của Gitea, vốn xử lý các bản vá kho lưu trữ bằng các lệnh Git.
Khai thác này lạm dụng cơ chế ba chiều (three-way merge) của Git để ghi một tệp độc hại vào thư mục hook của kho lưu trữ. Khi Git thực hiện một hành động liên quan đến chỉ mục, hook độc hại sẽ thực thi các lệnh với quyền của tài khoản dịch vụ Gitea. Điều này cho phép kẻ tấn công thực thi mã từ xa trên máy chủ bị tổn thương.
Mặc dù việc khai thác đòi hỏi quyền ghi vào kho lưu trữ, nhiều triển khai Gitea bị lộ cho phép người dùng đăng ký tài khoản mới. Kẻ tấn công có thể lạm dụng cài đặt này bằng cách tạo một tài khoản, mở một kho lưu trữ, gửi một bản vá được chế tạo và kích hoạt lỗ hổng mà không cần thông tin xác thực bị đánh cắp.
Hoạt động của nhóm Red Heron
Đơn vị Nghiên cứu Mối đe dọa Acronis đã phát hiện ra rằng Red Heron đã quét 1.386 máy chủ Gitea trên bảy quốc gia ngay sau khi bằng chứng khái niệm (Proof-of-Concept – PoC) công khai xuất hiện. Nhóm này cũng duy trì một danh sách riêng gồm 477 mục tiêu đặt tại Đài Loan.
Hồ sơ của họ phân loại các tổ chức bằng các nhãn tiếng Trung giản thể cho các lĩnh vực bao gồm quốc phòng, bầu cử, năng lượng, hàng không vũ trụ, viễn thông, chính phủ, nghiên cứu, dịch vụ đám mây và công cụ dành cho nhà phát triển. Các nhà nghiên cứu đã xác định được hoạt động của nạn nhân đã được xác nhận tại Canada, Argentina, Đài Loan, Hoa Kỳ và Sri Lanka.
Kẻ tấn công đã sử dụng các công cụ tự động để đăng ký tài khoản, khai thác mục tiêu, tải xuống các kho lưu trữ và xóa các dấu vết được chọn khỏi cơ sở dữ liệu Gitea. Trong một số trường hợp, kẻ tấn công đã đánh cắp các tệp cơ sở dữ liệu chứa các bản băm mật khẩu và dữ liệu cấu hình, có thể làm lộ các bí mật ứng dụng, token nội bộ và khóa SSH.
Ví dụ về tấn công nhắm vào tổ chức năng lượng tái tạo
Một tổ chức năng lượng tái tạo bị xâm phạm tại Canada đã phải chịu hoạt động xâm nhập sâu rộng. Kẻ tấn công được báo cáo đã truy cập mã nguồn, các ứng dụng nội bộ, hệ thống nhân sự và CRM, các dịch vụ xác thực, API kinh doanh và thông tin mạng Docker. Chúng cũng đã cài đặt các khóa SSH để truy cập bền vững và thu thập các bí mật cấu hình từ môi trường.
Tấn công nhắm vào môi trường tại Đài Loan
Chiến dịch này cũng nhắm vào một môi trường tại Đài Loan được lưu trữ trên Synology NAS. Từ vụ xâm phạm Gitea ban đầu, Red Heron đã thu được một vé xác thực gốc Proxmox và giành quyền truy cập hành chính vào một cụm Proxmox ba nút. Kẻ tấn công đã tải lên các payload lên nhiều nút và khởi tạo các hoạt động sao lưu máy ảo, điều này có thể cho phép đánh cắp toàn bộ hình ảnh đĩa VM thay vì chỉ các kho lưu trữ mã nguồn.
Mã độc JITTERLY và rootkit SIXZUT
Các nhà nghiên cứu cũng liên kết hoạt động này với một implant Linux có tên JITTERLY. Mã độc này hỗ trợ thực thi lệnh, tải lên và tải xuống tệp, đường hầm mạng, phiên terminal tương tác, quét cổng, chuyển tiếp cổng ngược và xoay vòng mạng nội bộ.
JITTERLY giao tiếp với máy chủ lệnh và điều khiển (C2) của nó qua TCP thô bằng các thông điệp được mã hóa. JITTERLY chứa một rootkit LD_PRELOAD được nhúng gọi là SIXZUT. Rootkit này có thể ẩn các tệp, quy trình và kết nối mạng độc hại khỏi các công cụ giám sát Linux phổ biến. Nó cũng có thể chặn các nỗ lực chấm dứt implant và khởi động lại nó khi nó bị xóa hoặc dừng.
Khuyến nghị bảo mật
Các tổ chức chạy Gitea tự lưu trữ nên cập nhật lên phiên bản 1.27.1 hoặc mới hơn ngay lập tức. Quản trị viên nên tắt tính năng đăng ký mở khi không cần thiết, hạn chế quyền truy cập vào các phiên bản Gitea có thể truy cập từ internet, xem xét các tài khoản và kho lưu trữ mới được tạo, và điều tra các yêu cầu bất thường tới các điểm cuối diffpatch.
Cần xem mọi bí mật được lưu trữ trên máy chủ Gitea bị xâm phạm, bao gồm token, mật khẩu, khóa SSH và mã nguồn, là đã bị lộ và nên thay đổi chúng.
Tìm hiểu thêm về cách bảo vệ hệ thống của bạn trước các mối đe dọa mới nhất.