

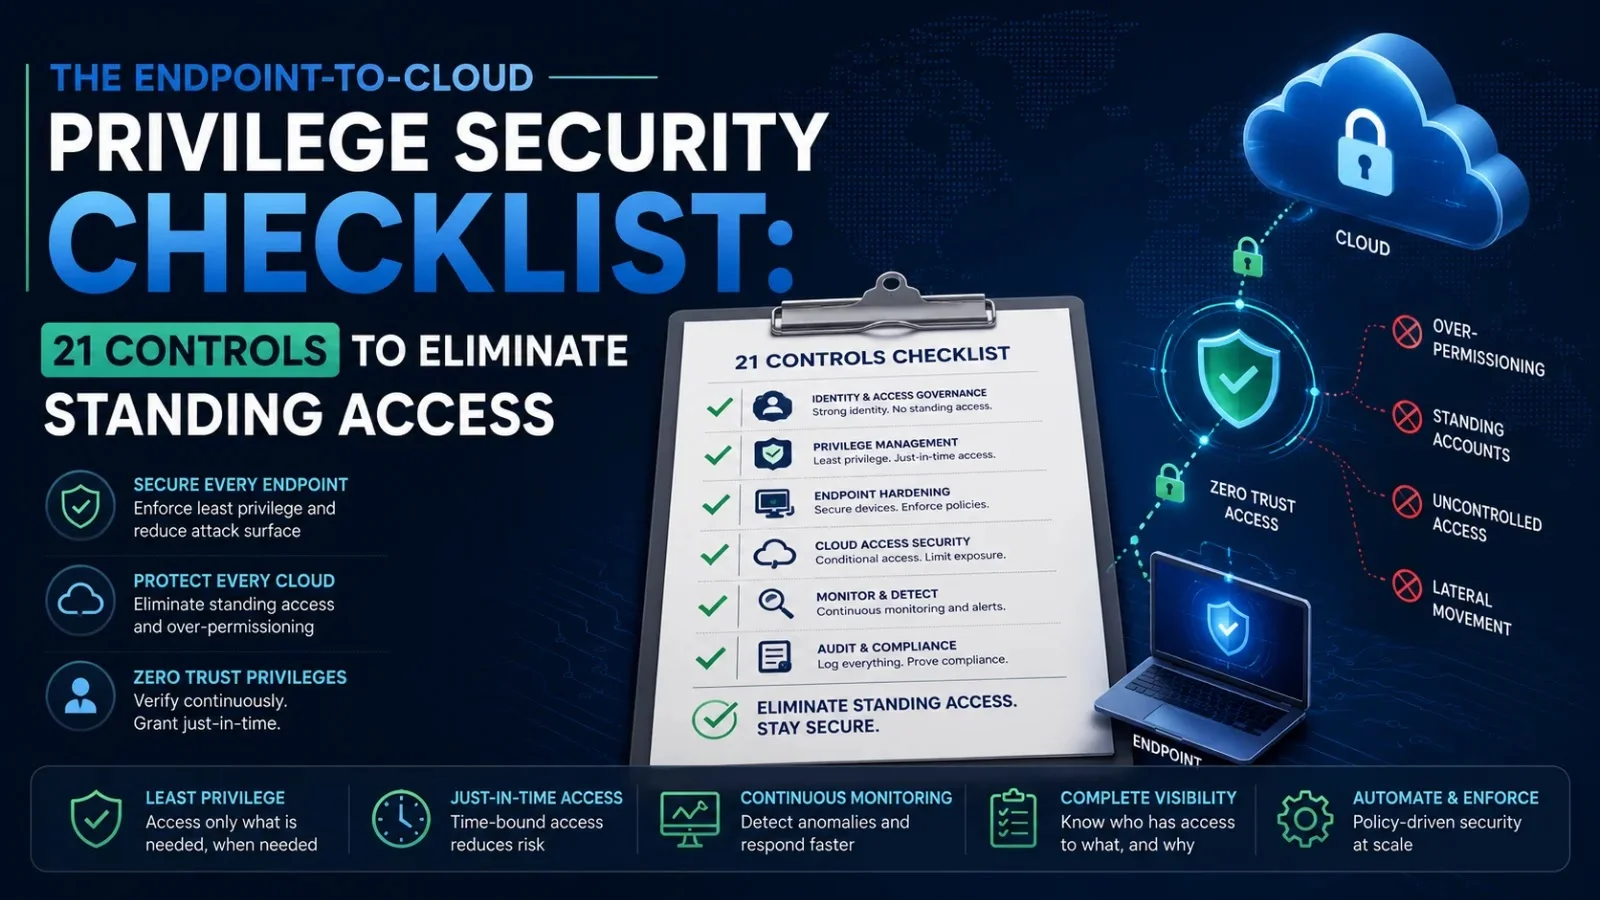
Trong hai thập kỷ qua, Quản lý truy cập đặc quyền (PAM) chủ yếu tập trung vào các điểm cuối, bao gồm lưu trữ thông tin đăng nhập, hạn chế quyền quản trị cục bộ, và giám sát các phiên truy cập. Tuy nhiên, với sự phát triển của hạ tầng đám mây, dữ liệu quan trọng trên nền tảng SaaS, cùng với sự gia tăng của các tài khoản dịch vụ, pipeline và tác nhân AI, các mô hình truy cập truyền thống này bộc lộ nhiều hạn chế.
Thách thức của Đặc quyền Vĩnh viễn trong Môi trường Hiện đại
Cơ sở hạ tầng hiện đại phân tán trên AWS, Azure, và Google Cloud, cùng với dữ liệu nhạy cảm được lưu trữ trên các dịch vụ SaaS. Một lượng lớn tài khoản dịch vụ, pipeline CI/CD và tác nhân AI nắm giữ các quyền truy cập luôn bật (always-on permissions) mà các hệ thống PAM truyền thống không thể quản lý hiệu quả.
Kẻ tấn công ngày càng khai thác lỗ hổng này bằng cách đăng nhập trực tiếp vào hệ thống, thay vì tìm cách xâm nhập. Sau khi đăng nhập, chúng có thể thừa hưởng mọi quyền hạn mà danh tính đó đã tích lũy, tạo ra mối đe dọa mạng nghiêm trọng.
Kiểm toán và Giảm thiểu Đặc quyền Tích lũy
Để giải quyết vấn đề này, cần thực hiện một quy trình kiểm toán gồm 21 biện pháp kiểm soát nhằm xác định và loại bỏ các đặc quyền tích lũy (standing privilege) trong môi trường đám mây, SaaS và AI. Quy trình này bao gồm năm giai đoạn, bắt đầu từ các biện pháp cơ bản trên điểm cuối và tiến tới mô hình truy cập theo yêu cầu (Just-In-Time – JIT) để loại bỏ hoàn toàn đặc quyền vĩnh viễn.
Mỗi mục chưa được đánh dấu trong danh sách kiểm tra được xem là một phát hiện cần được giao cho người chịu trách nhiệm, đặt ra thời hạn và chỉ số đo lường. Các giai đoạn được thiết kế tuần tự: khám phá trước, điều chỉnh quy mô sau, và cuối cùng là JIT. Tuy nhiên, có thể thí điểm JIT trên một hệ thống rủi ro cao song song với công việc kiểm kê tổng thể.
Mô hình mối đe dọa trên điểm cuối không biến mất mà trở nên phức tạp hơn bởi mối đe dọa từ đặc quyền tích lũy. Nghiên cứu gần đây cho thấy đặc quyền vĩnh viễn đã lan rộng vượt xa phạm vi mà các hệ thống vault truyền thống có thể giám sát.
Tác động của Đặc quyền Tích lũy đến Rủi ro Bảo mật
Các rủi ro này không chỉ là trừu tượng. Theo Báo cáo Chi phí Sự cố Rò rỉ Dữ liệu năm 2026 của IBM, dựa trên 602 tổ chức bị xâm phạm trên toàn cầu, chi phí trung bình toàn cầu cho một vụ vi phạm dữ liệu đã tăng 12% trong một năm lên mức kỷ lục 4,99 triệu USD. Các ngành công nghiệp có mức độ đặc quyền vĩnh viễn cao nhất phải gánh chịu chi phí lớn nhất.
Hai sự cố nổi bật trong năm 2026 minh họa rõ cách đặc quyền vĩnh viễn dẫn đến các vụ vi phạm dữ liệu nghiêm trọng. Vụ việc của Vercel và Salesloft/Drift đều có cùng nguyên nhân gốc rễ: một quyền truy cập được cấp và không bao giờ được xem xét, sửa đổi hoặc giới hạn thời gian sau đó.
Đặc quyền vĩnh viễn không gây ra lỗi rõ ràng mà chỉ chờ đợi cho đến khi kẻ tấn công khai thác được. Việc triển khai năm biện pháp đối phó được trình bày dưới đây giúp thu hẹp khoảng cách này và chỉ có hiệu quả khi được áp dụng theo đúng trình tự.
Các Giai đoạn Áp dụng Biện pháp Kiểm soát
Thực hiện theo danh sách kiểm tra từng giai đoạn. Mỗi giai đoạn cung cấp các biện pháp kiểm soát cụ thể cho các mục tóm tắt ở trên.
Giai đoạn 1: Củng cố Nền tảng Điểm cuối
Các hoạt động trên đám mây sẽ không có ý nghĩa nếu lỗ hổng ban đầu trên điểm cuối chưa được khắc phục. Cần xác nhận các nguyên tắc cơ bản trước tiên.
Giai đoạn 2: Khám phá Đặc quyền
Không thể điều chỉnh quy mô nếu không thể nhìn thấy. Giai đoạn này tập trung hoàn toàn vào việc khám phá và thường là nơi các chương trình bảo mật phát hiện ra điểm mù của mình.
Đặc quyền đã di chuyển từ các điểm cuối được quản lý bởi vault sang các quyền trong IaaS, mô hình quản trị SaaS, và các danh tính phi con người, AI – nơi chúng tồn tại dưới dạng đặc quyền vĩnh viễn chưa được quản lý.
Giai đoạn 3: Giảm thiểu Rủi ro
Việc khám phá trở thành giảm thiểu rủi ro khi đặc quyền không hoạt động bắt đầu biến mất. Điều này có nghĩa là thu hồi hoặc giới hạn các quyền không cần thiết.
Giai đoạn 4: Điều chỉnh Quy mô Quyền truy cập
Bài học từ điểm cuối được áp dụng cho đám mây: không chỉ quản lý đặc quyền vĩnh viễn mà nên loại bỏ nó, và chỉ cấp quyền truy cập khi cần thiết, trong khoảng thời gian cần thiết.
Mô hình này là Zero Standing Privileges (ZSP), và nó phụ thuộc vào quy trình làm việc. Hơn hai phần ba các nhóm bảo mật đã lên kế hoạch triển khai truy cập JIT cho người dùng có đặc quyền. Vấn đề thường không nằm ở ý định mà là quy trình để vận hành nó ở quy mô lớn.
Vòng đời truy cập Just-In-Time: mọi yêu cầu cấp quyền đều được thực hiện theo ngữ cảnh, giới hạn thời gian ngay từ đầu, tự động thu hồi và có bằng chứng đầy đủ.
Ba câu hỏi có thể cho biết liệu chương trình PAM có thực sự hiệu quả hay không:
- Liệu hệ thống có thể xác định ai hoặc điều gì đang nắm giữ đặc quyền không?
- Liệu hệ thống có thể xác định đặc quyền đó được sử dụng như thế nào và khi nào không?
- Liệu hệ thống có thể tự động thu hồi các đặc quyền không còn cần thiết không?
Hãy tự đánh giá một cách trung thực. Hầu hết các tổ chức hoàn thành Giai đoạn 1 và gặp khó khăn ở Giai đoạn 2, không phải do thiếu công cụ mà vì khả năng hiển thị và quy trình làm việc chưa bao giờ được mở rộng ra ngoài điểm cuối.
Tin vui là nửa sau của hành trình sẽ diễn ra nhanh hơn. Sau khi các quyền được khám phá và việc sử dụng được đo lường, việc chuyển đổi các quyền vĩnh viễn thành truy cập Just-In-Time chủ yếu là một bài tập tự động hóa.
Giai đoạn 5: Triển khai Truy cập Just-In-Time (JIT)
Đặc quyền đã rời khỏi điểm cuối vĩnh viễn; phương pháp bảo mật nó cũng không nhất thiết phải ở lại phía sau. Triển khai JIT là bước cuối cùng để đảm bảo quyền truy cập chỉ được cấp khi cần và trong thời gian ngắn nhất.
Ứng dụng Thực tế theo Ngành
Dưới đây là cách các tổ chức đang áp dụng các biện pháp này theo từng ngành:
- DỊCH VỤ TÀI CHÍNH: Thực thi phân tách nhiệm vụ — cấp quyền truy cập có giới hạn thời gian vào các hệ thống ngân hàng cốt lõi và giao dịch để không một quyền vĩnh viễn nào vượt qua ranh giới kiểm toán.
- CHĂM SÓC SỨC KHỎE: Truy cập EHR và PHI theo nhu cầu điều trị — nhân viên y tế và hỗ trợ được cấp quyền truy cập hồ sơ trong thời gian điều trị, với dấu vết kiểm toán theo thời gian mà người xem xét HIPAA mong đợi.
- CÔNG NGHỆ & SAAS: Truy cập sản xuất Just-In-Time — kỹ sư yêu cầu quyền truy cập từ Slack, Teams hoặc CLI; quyền truy cập được cấp phát nguyên bản kèm theo thời gian hết hạn.
- BÁN LẺ & THƯƠNG MẠI ĐIỆN TỬ: Cấp quyền truy cập có giới hạn và hết hạn cho các hệ thống liên quan đến PCI — nhân viên thời vụ và nhà thầu được cấp quyền truy cập hệ thống thanh toán sẽ biến mất ngay khi ca làm việc hoặc hợp đồng kết thúc.
- NĂNG LƯỢNG & CƠ SỞ HẠ TẦNG QUAN TRỌNG: Truy cập từ xa cho nhà cung cấp và OT có giới hạn thời gian — quyền truy cập bảo trì của bên thứ ba sẽ tự động bị thu hồi ngay khi đơn đặt hàng công việc đóng lại.
SEE IT LIVE, OR TALK IT THROUGH
Buổi hội thảo kỹ thuật Beyond the Endpoint: Where Privilege Went Next, and How Entitle Follows từ BeyondTrust trình bày chi tiết từng giai đoạn của quy trình này. Chương trình được xây dựng cho các nhóm bảo mật và quản lý định danh (IAM) có chương trình PAM đã được thiết lập, các tổ chức đang trong quá trình bảo mật danh tính, và các nhóm đám mây, DevOps đang loại bỏ đặc quyền vĩnh viễn mà không làm chậm quá trình giao hàng.
Đăng ký miễn phí hoặc yêu cầu demo để thảo luận trực tiếp với chuyên gia.


