Phân tích mã độc Vanta Stealer: Đánh cắp dữ liệu nhạy cảm
Vanta Stealer là một mã độc đánh cắp thông tin mới được phân tích, được thiết kế để nhanh chóng thu thập dữ liệu có giá trị từ máy tính bị nhiễm. Mã độc này vượt xa việc chỉ lấy cắp mật khẩu đã lưu trên trình duyệt, mà còn bao gồm cookie, thông tin thanh toán, token tài khoản, tệp ví tiền điện tử và các tài liệu riêng tư vào một bộ sưu tập duy nhất.
Mối đe dọa này dường như nhắm vào các nạn nhân lưu trữ phần lớn cuộc sống kỹ thuật số của họ trên thiết bị Windows. Một cuộc tấn công thành công có thể làm lộ các phiên trình duyệt, tài liệu khôi phục tiền điện tử, tài khoản trò chơi và hồ sơ nhắn tin, mang lại cho tội phạm nhiều cách để chiếm đoạt tài khoản hoặc đánh cắp tiền.
Sự kết hợp này làm tăng mức độ rủi ro cho người dùng thông thường, game thủ và những người quản lý tài sản kỹ thuật số, vì một lần lây nhiễm có thể làm lộ nhiều dịch vụ cùng một lúc. Các nhà phân tích tại Point Wild đã xác định mã độc này là một stealer dựa trên Python, được đóng gói bằng PyInstaller và bảo vệ bởi nhiều lớp PyArmor.
Việc đóng gói này khiến chương trình khó kiểm tra hơn, đồng thời cho phép kẻ điều hành cập nhật các mô-đun đánh cắp riêng lẻ. Phương thức phân phối ban đầu không được hiển thị trong mẫu được phân tích, nhưng các phương thức lôi kéo khả thi là quen thuộc. Các tệp đính kèm lừa đảo, trình cài đặt phần mềm giả, công cụ gian lận game, kho mã nguồn đã chỉnh sửa, các bản cập nhật giả mạo và quảng cáo tìm kiếm độc hại đều có thể thuyết phục người dùng chạy mã độc. Rủi ro này tương tự như các chiến dịch cài đặt giả mạo đã được ghi nhận.
Point Wild đã báo cáo rằng phát hiện này cho thấy lý do tại sao một lượt tải xuống duy nhất từ nguồn không đáng tin cậy có thể biến thông tin đăng nhập đã lưu, token và dữ liệu ví tiền điện tử thành một gói có tổ chức cho kẻ tấn công.
Chi tiết kỹ thuật về Vanta Stealer
Khả năng đánh cắp dữ liệu và thông tin
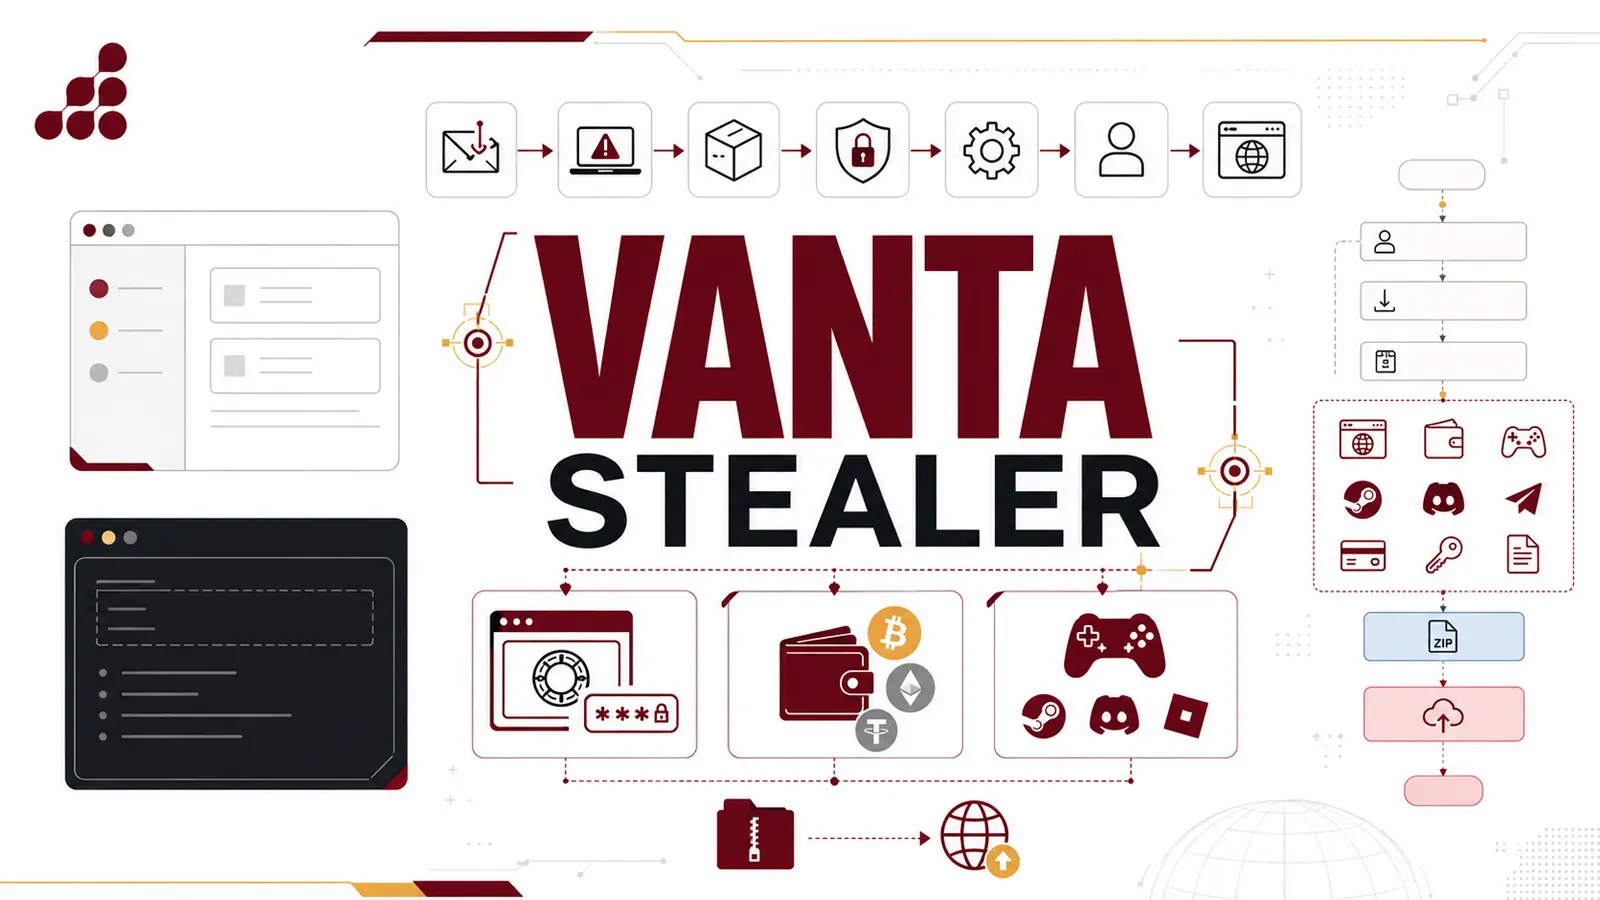
Vanta Stealer nhắm mục tiêu các trình duyệt dựa trên Chromium để lấy mật khẩu, cookie và thông tin thanh toán đã lưu, sau đó tải xuống một trình trích xuất trình duyệt chuyên dụng trong quá trình hoạt động. Cách tiếp cận theo mô-đun này cho phép kẻ điều hành làm mới các công cụ đánh cắp trình duyệt mà không cần xây dựng lại chương trình chính, tương tự như các phương pháp được mô tả trong việc đánh cắp thông tin xác thực trình duyệt bằng Vidar.
Mã độc cũng thu thập các token Discord và kiểm tra chúng với API của dịch vụ để lấy chi tiết tài khoản, thông tin thanh toán liên kết và đặc quyền máy chủ. Điều này biến một token đăng nhập bị đánh cắp thành một hồ sơ nạn nhân phong phú hơn và có thể giúp tội phạm xác định các tài khoản có giá trị tài chính hoặc quản trị lớn hơn. Cookie bị đánh cắp cũng có thể cho phép kẻ xâm nhập tái sử dụng một phiên trình duyệt đang hoạt động, bỏ qua yêu cầu biết mật khẩu trong một số trường hợp.
Các mô-đun thu thập dữ liệu mở rộng sang các tệp hệ thống của Steam, dữ liệu phiên Roblox, thông tin của Riot Games và Valorant, dữ liệu Minecraft, các tệp hệ thống của Telegram Desktop và các cấu hình Mullvad VPN. Các tệp ví tiền điện tử và tài liệu chứa các cụm từ khôi phục hoặc khóa riêng tư là những mục tiêu đặc biệt nghiêm trọng, như đã minh họa bởi việc đánh cắp seed ví tiền điện tử gần đây.
Mã độc cũng có thể chụp ảnh màn hình và ảnh webcam, bổ sung ngữ cảnh cho các tệp và thông tin xác thực mà nó thu thập. Nó ghi lại tổng số dữ liệu trong tệp Summary.txt trước khi tạo một kho lưu trữ ZIP, một quy trình giúp kẻ điều hành đánh giá những gì đã bị lấy mà không cần mở từng tệp bị đánh cắp.
Cơ chế hoạt động và phân phối
Mẫu được phân tích là một tệp thực thi Windows 64-bit được xây dựng bằng PyInstaller, với main.pyc được xác định là tập lệnh ứng dụng chính của nó. PyArmor sau đó che giấu mã đó ở một lớp khác, làm chậm quá trình phân tích nhưng không thay đổi mối nguy hiểm đơn giản: người dùng có thể thực thi một tệp trông hợp pháp trước khi các quy trình thu thập dữ liệu của nó bắt đầu.
Một khi hoàn tất việc thu thập dữ liệu, Vanta sẽ tạo một kho lưu trữ nén chứa thông tin hệ thống và các tài liệu bị đánh cắp. Nó gửi kho lưu trữ và siêu dữ liệu cụ thể của nạn nhân, bao gồm mã định danh người dùng, tên người dùng và chế độ thực thi, đến một điểm cuối lệnh và kiểm soát (C2) được xác định trước thông qua một yêu cầu HTTP POST.
Khuyến nghị và chỉ số xâm nhập
Biện pháp phòng ngừa và ứng phó
Những người nghi ngờ bị lộ dữ liệu nên thay đổi mật khẩu từ một thiết bị sạch, đăng xuất khỏi các phiên trình duyệt và nhắn tin đang hoạt động, đồng thời xem xét các ví tiền điện tử xem có hoạt động trái phép nào không. Cài đặt lại các ứng dụng bị ảnh hưởng và luân chuyển tài liệu khôi phục khi có thể có thể hạn chế việc sử dụng sai mục đích hơn nữa. Các bước tương tự đã được khuyến nghị sau các cuộc tấn công gói npm độc hại.
Phòng ngừa bắt đầu bằng việc tránh phần mềm crack, công cụ gian lận, tệp đính kèm không được yêu cầu và các lời nhắc cập nhật từ các trang web không quen thuộc. Các tổ chức nên đào tạo nhân viên xác minh các lượt tải xuống, hạn chế phần mềm không được phê duyệt, giám sát các lần tải lên kho lưu trữ bất thường và điều tra các cảnh báo điểm cuối liên quan đến các chỉ số được liệt kê bên dưới.
Các nhóm bảo mật cũng có thể chặn các tệp độc hại đã biết, cô lập các hệ thống bị ảnh hưởng một cách kịp thời và bảo quản bằng chứng trước khi dọn dẹp để họ có thể xác định xem các tài khoản hoặc thiết bị khác có bị ảnh hưởng hay không và theo dõi các cảnh báo tài khoản.
Chỉ số xâm nhập (IoCs)
Lưu ý: Địa chỉ IP và tên miền đã được cố tình làm suy yếu (ví dụ: [.]) để ngăn việc phân giải hoặc siêu liên kết vô tình. Chỉ khôi phục lại định dạng ban đầu trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
- IP và Domains:
195[.]238[.]22[.]18345[.]140[.]193[.]13780[.]77[.]17[.]178185[.]181[.]101[.]12691[.]107[.]200[.]106195[.]3[.]47[.]97195[.]3[.]47[.]104
Tích hợp thông tin tình báo trực tiếp từ 15K trung tâm hoạt động an ninh mạng trên toàn thế giới để ngăn chặn các cuộc tấn công lừa đảo và mã độc mới trước khi chúng ảnh hưởng đến doanh nghiệp của bạn.