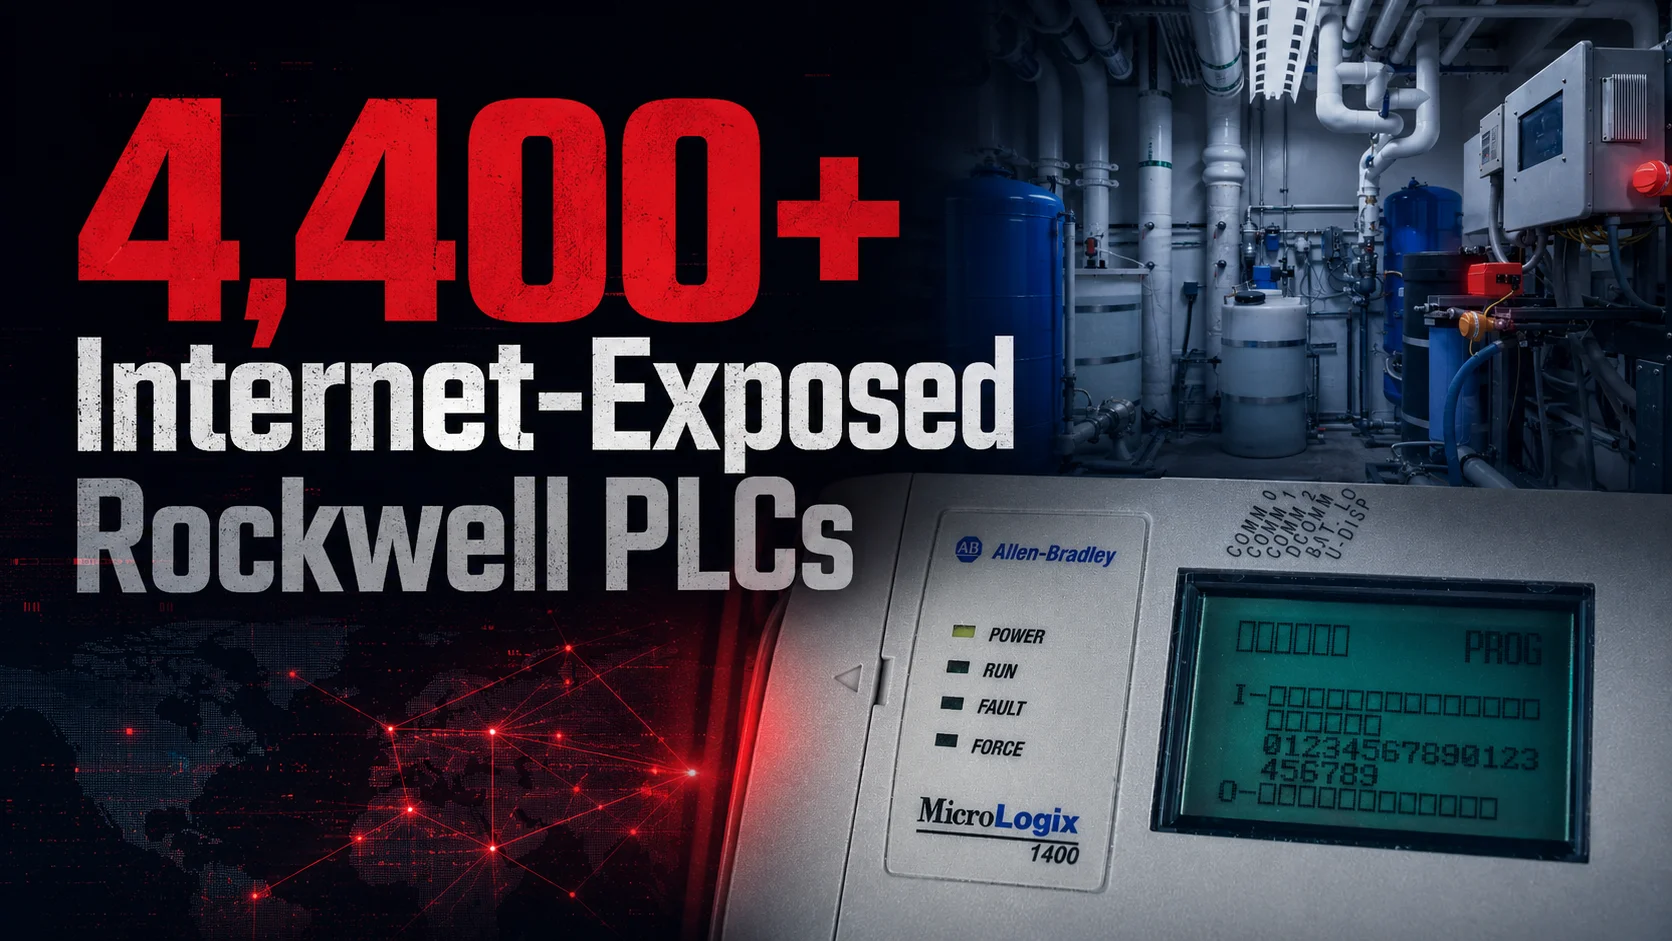
Một làn sóng các cuộc tấn công mạng nhắm vào các tiện ích nước và nước thải tại Hoa Kỳ đã làm dấy lên mối lo ngại về số lượng lớn các bộ điều khiển công nghiệp vẫn có thể truy cập trực tiếp từ internet công cộng. Nghiên cứu mới từ Forescout đã xác định được 4.407 bộ điều khiển logic khả trình (PLC) của Rockwell Automation/Allen-Bradley đối diện với internet, sử dụng cổng 44818 cho giao thức kỹ thuật EtherNet/IP. Trong đó, 65% số thiết bị này đặt tại Hoa Kỳ, theo sau là Canada (12%) và Tây Ban Nha (3%).
Mặc dù con số này đánh dấu sự sụt giảm 47% so với mức đỉnh 7.814 thiết bị vào tháng 3 năm 2020, việc tiếp xúc quy mô lớn này tiếp tục khiến cơ sở hạ tầng quan trọng dễ bị tấn công.
Các cuộc tấn công nhắm vào hệ thống nước
Vào ngày 28 tháng 7, Dịch vụ CNTT Minnesota (MNIT) đã báo cáo một cuộc tấn công mạng phối hợp nhắm vào hơn 30 hệ thống nước trên toàn tiểu bang. Mặc dù không có thành phố nào báo cáo chất lượng nước bị suy giảm, Plymouth, South St. Paul, Maple Plain và Braham đã xác nhận sự gián đoạn hoạt động.
Braham cho biết kẻ tấn công đã sử dụng mã độc được phân phối qua kết nối không dây để tắt các bộ điều khiển nhà máy nước. Plymouth báo cáo rằng thiết bị bị ảnh hưởng, bao gồm hai tháp nước và 14 trạm bơm nước thải, được kết nối qua các bộ định tuyến di động.
Hai ngày sau, FBI và EPA đã đưa ra một cảnh báo chung xác nhận các sự cố tương tự tại ít nhất 12 tiểu bang kể từ ngày 27 tháng 7. Các tiểu bang Michigan, South Dakota và Georgia đã được nêu tên sau đó. Cảnh báo này cho thấy các tác nhân đe dọa đã nhắm mục tiêu cụ thể vào các PLC Rockwell Automation/Allen-Bradley MicroLogix 1100 và 1400. Trong một số trường hợp, logic PLC đã bị sửa đổi hoặc địa chỉ IP và mật khẩu bị thay đổi từ xa để khóa người vận hành hợp pháp. Các tác động được báo cáo bao gồm mất áp suất và lũ lụt, làm dấy lên lo ngại về việc nước ngầm chưa qua xử lý xâm nhập vào đường ống nước uống.
Các PLC MicroLogix 1400 chiếm khoảng 50% số thiết bị bị lộ, tiếp theo là CompactLogix 1769 (22%), và MicroLogix 1100 cùng ControlLogix 5590 (mỗi loại 8%). Đáng chú ý, hơn 70% các bộ điều khiển tại Hoa Kỳ nằm trong mạng của các nhà mạng di động lớn, kết nối thông qua các bộ định tuyến di động. Cấu hình này phản ánh phương thức truy cập được mô tả trong cảnh báo của FBI/EPA.
Trong số 22 máy chủ bị lộ được xác định tại các thành phố bị nhắm mục tiêu trong chiến dịch hiện tại, 86% sử dụng cùng một mạng di động. Chưa có CVE cụ thể nào được xác nhận là vector khai thác trong chiến dịch này. Tuy nhiên, dựa trên phân tích firmware, 19 trong số 22 máy chủ này có thể bị tấn công bởi CVE-2017-16740, một lỗ hổng từ chối dịch vụ Modbus TCP.
Phân tích và rủi ro bảo mật
Các nhà nghiên cứu của Forescout cũng phát hiện các chứng chỉ hết hạn, các tên máy chủ truy cập từ xa đã bị bỏ quên và các máy chủ lỗi thời liên quan đến các tiện ích đô thị. Đây là những bằng chứng cho thấy sự thiếu sót trong khả năng hiển thị tài sản, điều này làm gia tăng rủi ro bảo mật vượt ra ngoài phạm vi các PLC đơn thuần.
Các chuyên gia bảo mật khuyến cáo các tiện ích cần ngắt kết nối PLC khỏi internet công cộng, vô hiệu hóa các dịch vụ không sử dụng như SNMP, và hạn chế Modbus TCP cùng cổng 44818 bằng các danh sách cho phép (allowlist) nghiêm ngặt.
Các cổng kết nối di động nên được di chuyển sang APN riêng của nhà mạng hoặc VPN được bảo vệ với tính năng quản trị công khai bị vô hiệu hóa. Mọi truy cập từ xa đều phải yêu cầu tài khoản riêng biệt và xác thực đa yếu tố.
Các tổ chức cũng nên lên kế hoạch nâng cấp firmware cho các thiết bị MicroLogix 1400 và ưu tiên thay thế dòng MicroLogix 1100 đã hết vòng đời, do Rockwell đã ngừng sản xuất vào tháng 4 năm 2022. Các cổng truy cập từ xa an toàn (SRA) có thể cung cấp một lớp bảo vệ thiết thực đồng thời cho phép các hoạt động từ xa cần thiết, bằng cách cô lập các phiên làm việc của người dùng khỏi truy cập giao thức trực tiếp.
Để bảo vệ tốt hơn, các tiện ích nước và nước thải cần thực hiện các biện pháp vá lỗi và quản lý tài sản chặt chẽ. Việc này bao gồm việc kiểm tra và cập nhật các bản vá bảo mật cho các thiết bị công nghiệp, cũng như giám sát liên tục các cổng và dịch vụ mạng đang hoạt động. Nâng cao nhận thức về mối đe dọa mạng là một bước quan trọng để giảm thiểu rủi ro bị xâm nhập.
Tham khảo thêm thông tin chi tiết về các lỗ hổng và biện pháp phòng chống tại CISA.