Tấn công chuỗi cung ứng nhắm vào plugin WordPress BdThemes
Các trang web WordPress đang chạy các phiên bản PHP lỗi thời đã bị phơi nhiễm với các cuộc tấn công chiếm đoạt tài khoản, triển khai webshell và các cửa hậu dai dẳng. Cuộc tấn công chuỗi cung ứng này nhắm mục tiêu vào các plugin của BdThemes.
Wordfence Threat Intelligence đã được thông báo về sự cố vào ngày 7 tháng 8 năm 2026, sau khi phát hiện ra rằng kẻ tấn công đã đầu độc một luồng API quảng cáo từ xa được sử dụng bởi một số plugin phổ biến của BdThemes. Các plugin bị ảnh hưởng bao gồm Element Pack Addons for Elementor, Prime Slider Addons for Elementor, Pixel Gallery Addons for Elementor, Ultimate Post Kit, Ultimate Store Kit, Live Copy Paste và Smart Admin Assistant.
Chi tiết về cuộc tấn công
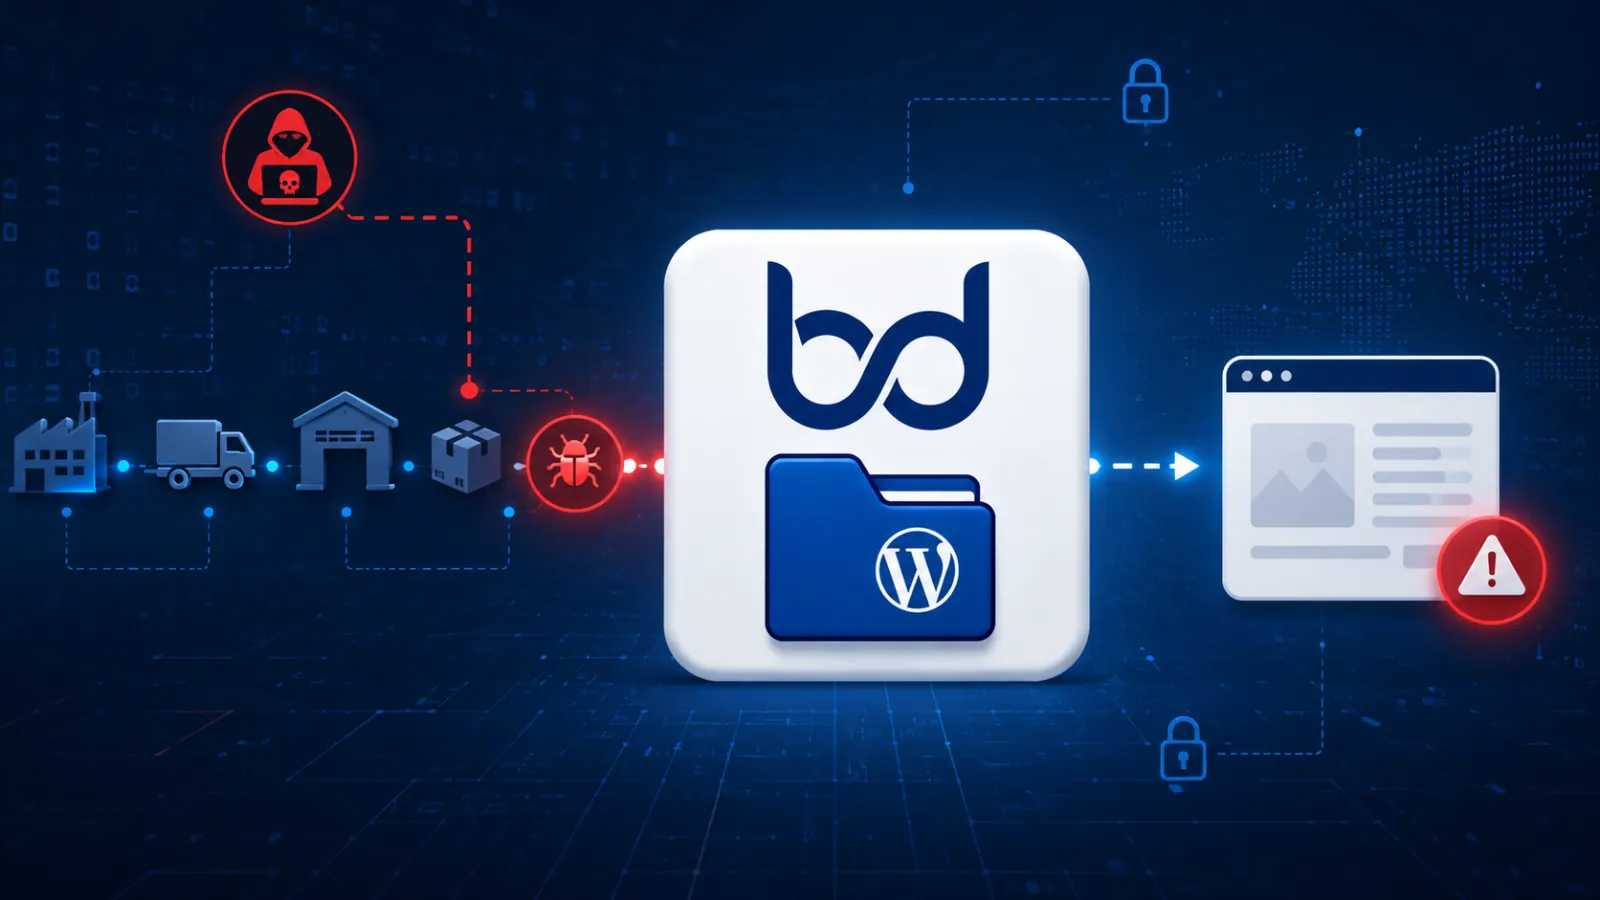
Nhóm WordPress Plugins đã tạm thời đóng các plugin trong thư mục chính thức trong khi cuộc điều tra tiếp tục. Cuộc tấn công này đáng chú ý vì kẻ tấn công đã không sửa đổi mã nguồn plugin được lưu trữ trong kho lưu trữ WordPress.org. Thay vào đó, chúng đã chiếm quyền kiểm soát một luồng dữ liệu JSON tĩnh được lưu trữ trong một bucket DigitalOcean Spaces và được bảo vệ bởi Cloudflare.
Các plugin của BdThemes sử dụng một thành phần nội bộ có tên là Biggopti để truy xuất các biểu ngữ quảng cáo từ API từ xa này và hiển thị chúng trong bảng quản trị WordPress. Các nhà nghiên cứu phát hiện ra rằng Biggopti đã không thoát an toàn giá trị `display_id` khỏi phản hồi JSON trước khi chèn nó vào một thuộc tính ID HTML. Điều này đã tạo ra một lỗ hổng cross-site scripting (XSS) được theo dõi bởi Wordfence với điểm số CVSS là 5.4.
Một kẻ tấn công có quyền ghi vào bucket lưu trữ của nhà cung cấp có thể thay thế dữ liệu biểu ngữ hợp pháp bằng một giá trị `display_id` độc hại. Khi một quản trị viên WordPress đã đăng nhập truy cập bất kỳ trang wp-admin nào, phản hồi bị đầu độc sẽ kích hoạt JavaScript trong trình duyệt của quản trị viên.
Tải trọng (payload) đã sử dụng một trình xử lý sự kiện `onanimationstart` được ẩn trong thuộc tính HTML được chèn, cho phép nó chạy âm thầm trong mili giây. Sau đó, tập lệnh độc hại đã tải thêm các tải trọng từ cơ sở hạ tầng do kẻ tấn công kiểm soát.
Tải trọng và Cơ chế Hoạt động
Tải trọng chính, được xác định là w2.js, trước tiên đã liên hệ với máy chủ lệnh và điều khiển (command-and-control) tại `ia-cdn[.]com/fz/c` để xác định xem nạn nhân có nên bị nhắm mục tiêu hay không. Nếu được chấp thuận, nó đã sử dụng nonce của quản trị viên WordPress đang hoạt động để tạo một tài khoản quản trị viên giả mạo.
Mã độc cũng đã cài đặt một plugin giả, thường sử dụng tên có vẻ vô hại như `wp-smart-thumbnails`. Plugin này chứa một webshell có tên `emer-run.php`, mà kẻ tấn công có thể truy cập trực tiếp để thực thi lệnh từ xa. Webshell sau đó đã cài đặt các plugin Must-Use độc hại để duy trì sự tồn tại.
Một thành phần duy trì sự tồn tại đã tạo ra một cửa hậu magic-login cho phép truy cập quản trị viên không xác thực thông qua một tham số URL đặc biệt. Một thành phần khác đã thao túng các truy vấn cơ sở dữ liệu WordPress để ẩn các tài khoản quản trị viên do kẻ tấn công tạo ra khỏi danh sách người dùng thông thường. Mã độc cũng đã thay đổi tổng số người dùng để việc xâm nhập khó bị phát hiện hơn.
Một tải trọng thứ cấp, x.js, đã tạo ra các thông tin đăng nhập quản trị viên có thể dự đoán được từ tên máy chủ của trang web nạn nhân. Các tài khoản này sử dụng tên người dùng bắt đầu bằng `bd_` theo sau là một hash 6 ký tự và thường sử dụng địa chỉ email `@wordpress.org`. Thiết kế này cho phép kẻ tấn công tạo lại thông tin đăng nhập cho các trang web bị xâm nhập mà không cần duy trì danh sách nạn nhân tập trung.
Khuyến nghị và Phát hiện
Wordfence cho biết chiến dịch có thể đã bắt đầu sớm nhất là vào ngày 23 tháng 6 năm 2026, dựa trên dấu thời gian trong các bản ghi quảng cáo bị đầu độc. Mặc dù các điểm cuối API bị xâm phạm đã được làm sạch vào ngày 8 tháng 8, quản trị viên vẫn nên điều tra các hệ thống đã chạy các plugin bị ảnh hưởng.
Các chủ sở hữu trang web nên xem xét các tài khoản quản trị viên WordPress, kiểm tra các plugin đã cài đặt và thư mục plugin Must-Use, đồng thời tìm kiếm `emer-run.php`, các tệp `class-wp-query-*` đáng ngờ và tùy chọn cơ sở dữ liệu `fz_emer_login_tokens`. Sự cố này cho thấy cách một luồng dữ liệu từ xa đáng tin cậy có thể trở thành một kênh phân phối mã độc hiệu quả ngay cả khi các tệp plugin cục bộ vẫn không thay đổi.
Bạn có thể tìm hiểu thêm về cuộc tấn công này và các biện pháp phòng ngừa trong thông báo của Wordfence tại đây.