Phân tích lỗ hổng RCE nghiêm trọng CVE-2026-85097 trong plugin Bricksforge
Các nhà nghiên cứu bảo mật đã phát hiện lỗ hổng RCE nghiêm trọng CVE-2026-85097 trong plugin Bricksforge cho WordPress, cho phép kẻ tấn công thực thi mã PHP tùy ý.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #WordPress.
Các nhà nghiên cứu bảo mật đã phát hiện lỗ hổng RCE nghiêm trọng CVE-2026-85097 trong plugin Bricksforge cho WordPress, cho phép kẻ tấn công thực thi mã PHP tùy ý.
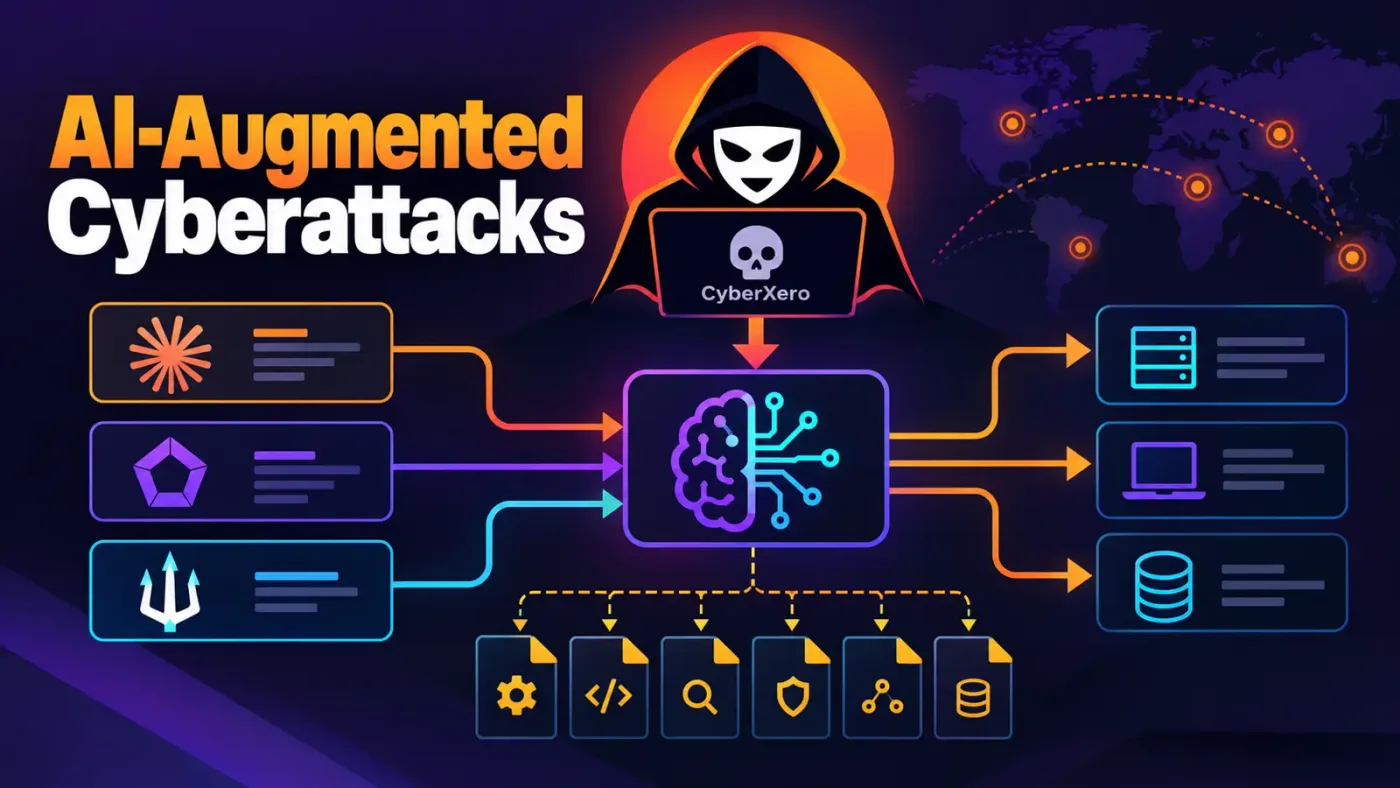
Nhóm tấn công CyberXero đang sử dụng Claude Code, PentAGI và Cobalt Strike để thực hiện các cuộc xâm nhập quy mô lớn vào WordPress và hạ tầng năng lượng.
WordPress vừa phát hành phiên bản 7.1.3 nhằm khắc phục 7 lỗ hổng bảo mật, bao gồm XSS, SQL Injection và rò rỉ dữ liệu. Quản trị viên cần cập nhật ngay lập tức để bảo vệ hệ thống.
Các nhà nghiên cứu bảo mật vừa phát hiện một loại mã độc WordPress mới có khả năng tự phục hồi thông qua cơ chế đa tầng, sử dụng blockchain làm kênh C2 và lưu trữ payload trong bộ nhớ chia sẻ.