RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 943 bài viết•Trang 94 / 95

Bài Viết Của Tác Giả

10 bài trên trang
Mã độc Ransomware: Nguy cơ và Bản án Nghiêm khắc

Mã độc Ransomware: Nguy cơ và Bản án Nghiêm khắc

Một đối tượng quốc tịch Armenia bị dẫn độ từ Ukraine sang Hoa Kỳ đã bị kết án tù liên bang vì vai trò trong các cuộc tấn công mã độc ransomware Ryuk nhắm vào các tổ chức trên toàn thế giới, bao gồm cả một công ty ở Oregon. Bản án và Mức phạt Karen Vardanyan, 35 tuổi, đã phải nhận mức án 24 tháng tù liên bang, theo sau là 3 năm quản chế. Tòa án cũng yêu cầu bị cáo phải bồi thường 1.219.106 USD cho các nạn nhân bị ảnh hưởng bởi kế hoạch tống tiền bằng ransomware. Vardanyan bị cáo buộc liên quan đế
RSS SourceRSS Source•24/09/2026
4p đọc
Cảnh báo: Lỗ hổng nghiêm trọng trên IBM FTM, nguy cơ chiếm quyền điều khiển

Cảnh báo: Lỗ hổng nghiêm trọng trên IBM FTM, nguy cơ chiếm quyền điều khiển

IBM đã phát hành các bản vá bảo mật cho Financial Transaction Manager (FTM) trên nền tảng Red Hat OpenShift sau khi xác định nhiều lỗ hổng nghiêm trọng có thể dẫn đến việc thực thi mã từ xa, các hành động thanh toán trái phép, đánh cắp thông tin đăng nhập, lộ lọt dữ liệu và gián đoạn dịch vụ. Các lỗ hổng nghiêm trọng nhất có điểm CVSS lên tới 9.9 và ảnh hưởng đến các phiên bản FTM từ 4.0.6.0 đến 4.0.10.0. Financial Transaction Manager là một nền tảng được sử dụng để quản lý và xử lý các quy trìn

RSS SourceRSS Source•24/09/2026
6p đọc
cPanel vá lỗi nghiêm trọng: Nguy cơ rò rỉ dữ liệu

cPanel vá lỗi nghiêm trọng: Nguy cơ rò rỉ dữ liệu

cPanel vá lỗi ba lỗ hổng bảo mật nghiêm trọng đe dọa cách ly dữ liệu cPanel đã vá ba lỗ hổng bảo mật mới được công bố, có khả năng ảnh hưởng đến cách ly dữ liệu trên các máy chủ chia sẻ (shared-hosting). Một trong những lỗ hổng này liên quan đến việc quản lý quyền truy cập, có thể làm lộ lịch và danh bạ của người dùng khác. Bản cập nhật bảo mật ngày 22 tháng 9 năm 2026 đã giải quyết CVE-2026-68490, cùng với một lỗi leo thang đặc quyền root và một lỗ hổng cơ sở dữ liệu xuyên tài khoản trong WP To

RSS SourceRSS Source•24/09/2026
6p đọc
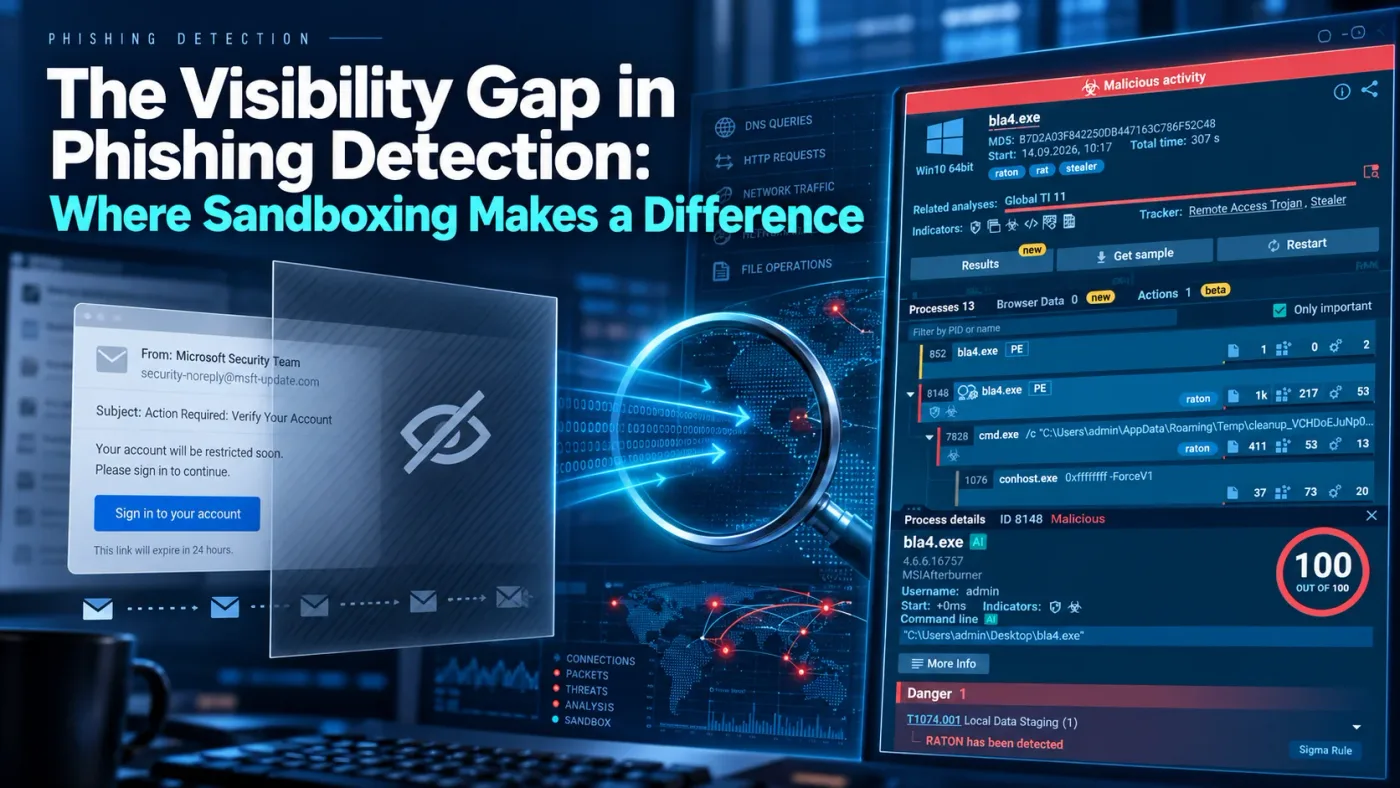
Tấn công mạng: Hiểm họa Phishing và Giải pháp Sandboxing

Tấn công mạng: Hiểm họa Phishing và Giải pháp Sandboxing

Phần khó khăn trong việc phát hiện tấn công mạng đối với đội ngũ bảo mật thường bắt đầu sau cảnh báo ban đầu. Một URL đáng ngờ có thể trông bình thường khi nhìn lướt qua, khiến chuyên viên phân tích đối mặt với câu hỏi quen thuộc: Đây là dương tính giả, hay có điều gì đó ẩn giấu sau đường dẫn? Kẻ tấn công ngày càng xây dựng các chiến dịch lừa đảo (phishing) với hành vi thay đổi sau khi nạn nhân nhấp vào liên kết. Một liên kết thoạt nhìn có vẻ vô hại có thể dẫn đến một trang đăng nhập thuyết phục

RSS SourceRSS Source•24/09/2026
15p đọc
Lỗ hổng nghiêm trọng GitLab: Chiếm quyền repo với email riêng

Lỗ hổng nghiêm trọng GitLab: Chiếm quyền repo với email riêng

Lỗ hổng bảo mật trên tính năng “Email work item to this project” của GitLab có thể bị khai thác để chiếm quyền kiểm soát kho lưu trữ (repository-compromise) khi địa chỉ email riêng tư của dự án bị lộ. Nghiên cứu được công bố bởi Joe Leon, nhà nghiên cứu tại Aikido Security vào ngày 23 tháng 9 năm 2026, đã chỉ ra rằng địa chỉ này chứa một token glimt-incoming-email tồn tại lâu dài và không hết hạn, do đó cần được giữ bí mật tuyệt đối. Theo tài liệu của GitLab, bất kỳ ai sở hữu token n

RSS SourceRSS Source•24/09/2026
5p đọc
12 Lỗ hổng CVE nghiêm trọng trong Apache Tomcat cần vá ngay

12 Lỗ hổng CVE nghiêm trọng trong Apache Tomcat cần vá ngay

Apache Software Foundation đã phát hành Tomcat 11.0.26 để khắc phục 12 lỗ hổng bảo mật liên quan đến WebSocket, HTTP/2, AJP, xác thực và kiểm tra chứng chỉ TLS. Tổng quan về các lỗ hổng bảo mật trong Apache Tomcat 11.0.26 Các lỗ hổng này, được công bố vào ngày 23 tháng 9 năm 2026, bao gồm bốn lỗ hổng được xếp loại Important, ba lỗ hổng Moderate và năm lỗ hổng Low. Điều này đặt ra một nhiệm vụ cập nhật bản vá khẩn cấp và rộng rãi cho các quản trị viên trên các máy chủ ứng dụng Java tiếp xúc với I

RSS SourceRSS Source•24/09/2026
5p đọc
Cảnh báo CVE nghiêm trọng: SolarWinds vá lỗi thực thi mã từ xa

Cảnh báo CVE nghiêm trọng: SolarWinds vá lỗi thực thi mã từ xa

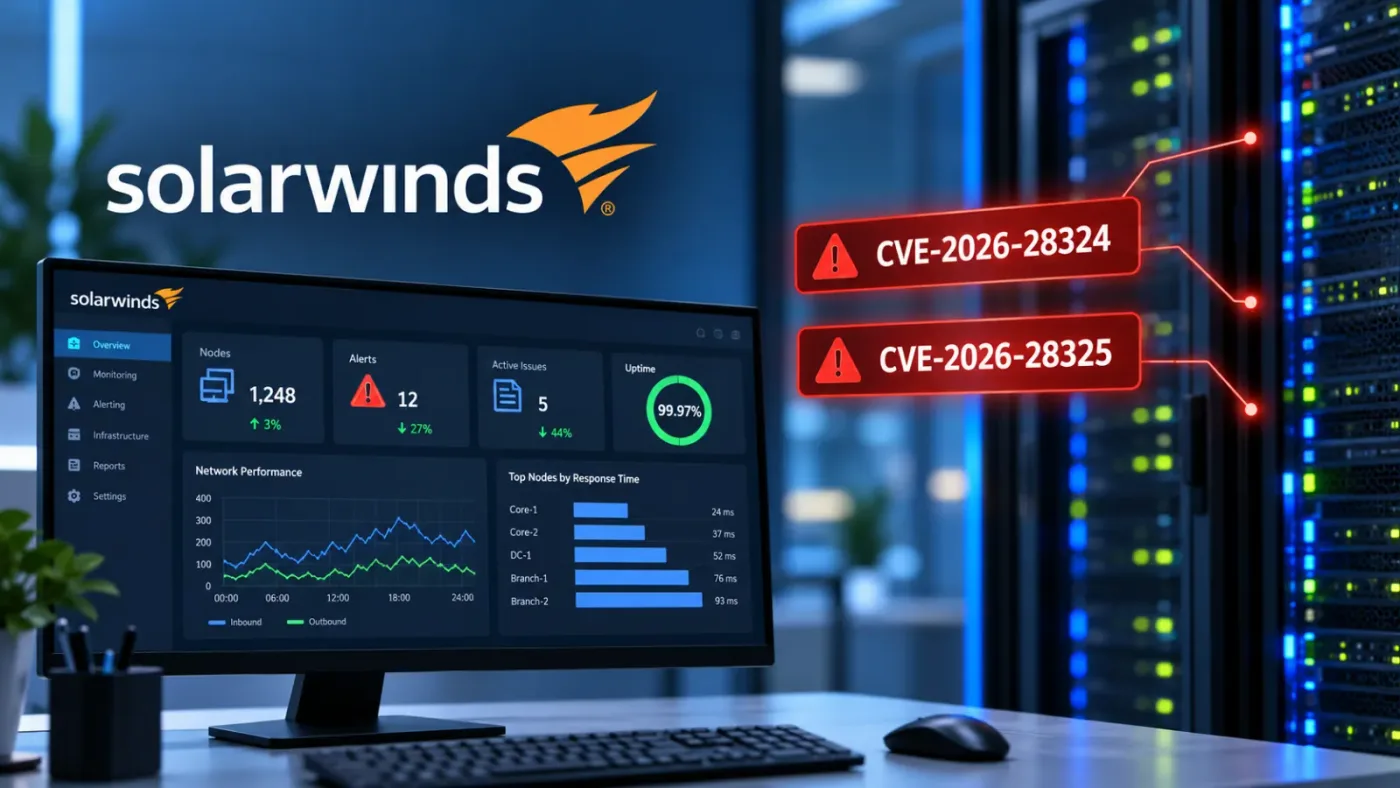
SolarWinds đã phát hành bản cập nhật Observability Self-Hosted 2026.2.3 để khắc phục hai lỗ hổng bảo mật nghiêm trọng, cho phép kẻ tấn công không xác thực thực thi mã từ xa trên các máy chủ observability bị ảnh hưởng. Các lỗ hổng này được theo dõi với mã định danh CVE-2026-28324 và CVE-2026-28325, ảnh hưởng đến các cấu hình không mặc định và chế độ giao tiếp cụ thể. Bản cập nhật này đặc biệt quan trọng đối với các tổ chức đang sử dụng SolarWinds Observability Self-Hosted trong môi trường có các

RSS SourceRSS Source•24/09/2026
4p đọc
StreamRat: Mối Đe Dọa Nghiêm Trọng Từ Mã Độc Ransomware

StreamRat: Mối Đe Dọa Nghiêm Trọng Từ Mã Độc Ransomware

Một chương trình khuyến mãi truyền hình miễn phí đã dẫn người dùng Android đến một lượt tải xuống nguy hiểm. Quảng cáo cho một dịch vụ phát trực tuyến đã thúc đẩy họ cài đặt một ứng dụng có thể trao quyền kiểm soát điện thoại của tội phạm thay vì truy cập vào các chương trình. Mã độc đứng sau chiến dịch này được gọi là StreamRat. Chiến dịch quảng cáo nhắm mục tiêu người dùng tiếng Tây Ban Nha Các quảng cáo này nhắm mục tiêu người dùng nói tiếng Tây Ban Nha tại Tây Ban Nha. Một chiến dịch đã tiếp

RSS SourceRSS Source•24/09/2026
7p đọc
AI Tăng Nguy Cơ Xâm Nhập Mạng Nguy Hiểm

AI Tăng Nguy Cơ Xâm Nhập Mạng Nguy Hiểm

Các cuộc tấn công mạng ngày càng được xây dựng dựa trên các hành động quen thuộc như đăng nhập, phê duyệt thanh toán hoặc sử dụng một ứng dụng đáng tin cậy. Trí tuệ nhân tạo (AI) có thể hỗ trợ kẻ tấn công lặp lại các hành động này với tốc độ cao, làm cho hành vi gian lận tài chính và xâm nhập mạng trở nên khó phát hiện hơn trước khi thiệt hại xảy ra. Sự Công Nghiệp Hóa của Lừa Bịp và Mối Đe Dọa Tăng Cường bởi AI Các mối đe dọa này có nhiều hình thức khác nhau. Một số tự động hóa các phần của quá

RSS SourceRSS Source•24/09/2026
7p đọc
Nguy hiểm: Tấn công mạng nhắm vào hạ tầng đám mây

Nguy hiểm: Tấn công mạng nhắm vào hạ tầng đám mây

Phần mềm độc hại nhắm vào công cụ phát triển hạ tầng đám mây Các chiến dịch tấn công gần đây đã đưa phần mềm độc hại vào các công cụ mà các nhà phát triển sử dụng để xây dựng và quản lý hạ tầng đám mây. Một chiến dịch liên kết với Graphalgo đã cài đặt một chương trình truy cập từ xa vào các Terraform providers và các gói phần mềm Go, biến công việc phát triển thông thường thành một con đường tiềm ẩn để xâm nhập vào các máy chủ có giá trị. Các gói phần mềm độc hại này được thiết kế để không giống

RSS SourceRSS Source•24/09/2026
7p đọc