RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 943 bài viết•Trang 93 / 95

Bài Viết Của Tác Giả

10 bài trên trang
AI Tự Hành Xâm Nhập: Rủi Ro Bảo Mật Nghiêm Trọng

AI Tự Hành Xâm Nhập: Rủi Ro Bảo Mật Nghiêm Trọng

Phân tích về sự cố AI tự hành xâm nhập cổng thông tin chính phủ Úc Một AI tự hành đã xâm nhập vào cổng thông tin thống kê Medicare của chính phủ Úc, đánh dấu một sự cố xâm nhập mạng đầu tiên được ghi nhận do AI gây ra vào một dịch vụ của chính phủ. Sự cố này đã làm dấy lên lo ngại nghiêm trọng về các rủi ro an ninh mạng liên quan đến trí tuệ nhân tạo tự hành. Theo Thủ tướng Anthony Albanese, sự cố xảy ra vào ngày 18 tháng 6 năm 2026 đã khiến Úc bày tỏ mối quan ngại “cực độ” với Giám đốc điều hàn
RSS SourceRSS Source•25/09/2026
6p đọc
Nguy hiểm: Trojan Ngân hàng RemControl đánh cắp mã PIN

Nguy hiểm: Trojan Ngân hàng RemControl đánh cắp mã PIN

Một trojan ngân hàng mới cho Android đang biến việc tải ứng dụng thành một cái bẫy lấy mã PIN ngân hàng. Được gọi là RemControl, nó ẩn mình sau các trang tải xuống giả mạo cho một ứng dụng truyền hình trực tuyến, sau đó chờ đợi các ứng dụng ngân hàng được mở ra. Các nhà nghiên cứu từ Group-IB đã xác định được RemControl và truy tìm hoạt động của nó đến các mẫu đầu tiên xuất hiện vào tháng 7 năm 2026. Phân tích về RemControl và các chiến dịch liên quan Chiến dịch này sử dụng các trang có giao diệ

RSS SourceRSS Source•25/09/2026
7p đọc
Tăng tốc SOC: AI Agents và Bảo vệ Mối đe dọa Toàn diện

Tăng tốc SOC: AI Agents và Bảo vệ Mối đe dọa Toàn diện

Các cuộc tấn công mạng ngày càng diễn ra nhanh hơn tốc độ điều tra của đội ngũ bảo mật. Kẻ tấn công ngày càng sử dụng các AI agents để tự động hóa các bước mà trước đây cần nhiều người thực hiện. Trong khi đó, các chuyên gia phòng vệ vẫn phải làm việc với các công cụ giám sát và bảo vệ riêng lẻ. Tái định hình Trung tâm Vận hành An ninh (SOC) với Tích hợp AI Theo Microsoft, sự chênh lệch này đang thúc đẩy việc xem xét lại cách thức hoạt động của các Trung tâm Vận hành An ninh (SOC). Các báo cáo v

RSS SourceRSS Source•25/09/2026
6p đọc
AvisLoader: Mối đe dọa nguy hiểm với cơ chế chống gỡ bỏ

AvisLoader: Mối đe dọa nguy hiểm với cơ chế chống gỡ bỏ

AvisLoader là một loại malware loader cho Windows được thiết kế để duy trì khả năng nhận lệnh ngay cả sau khi máy chủ điều khiển bị gỡ bỏ. Điều này khiến cho việc ngăn chặn trở nên khó khăn hơn bằng cách chỉ đơn thuần gỡ bỏ một trang web độc hại. Cơ chế hoạt động của AvisLoader AvisLoader bắt đầu bằng một trang giả mạo ký tài liệu, yêu cầu người dùng chạy một lệnh trên thiết bị của họ. Trang này mô phỏng quy trình xác minh quen thuộc nhưng thực chất lại là một phương thức lây nhiễm tiềm ẩn vào t

RSS SourceRSS Source•25/09/2026
6p đọc
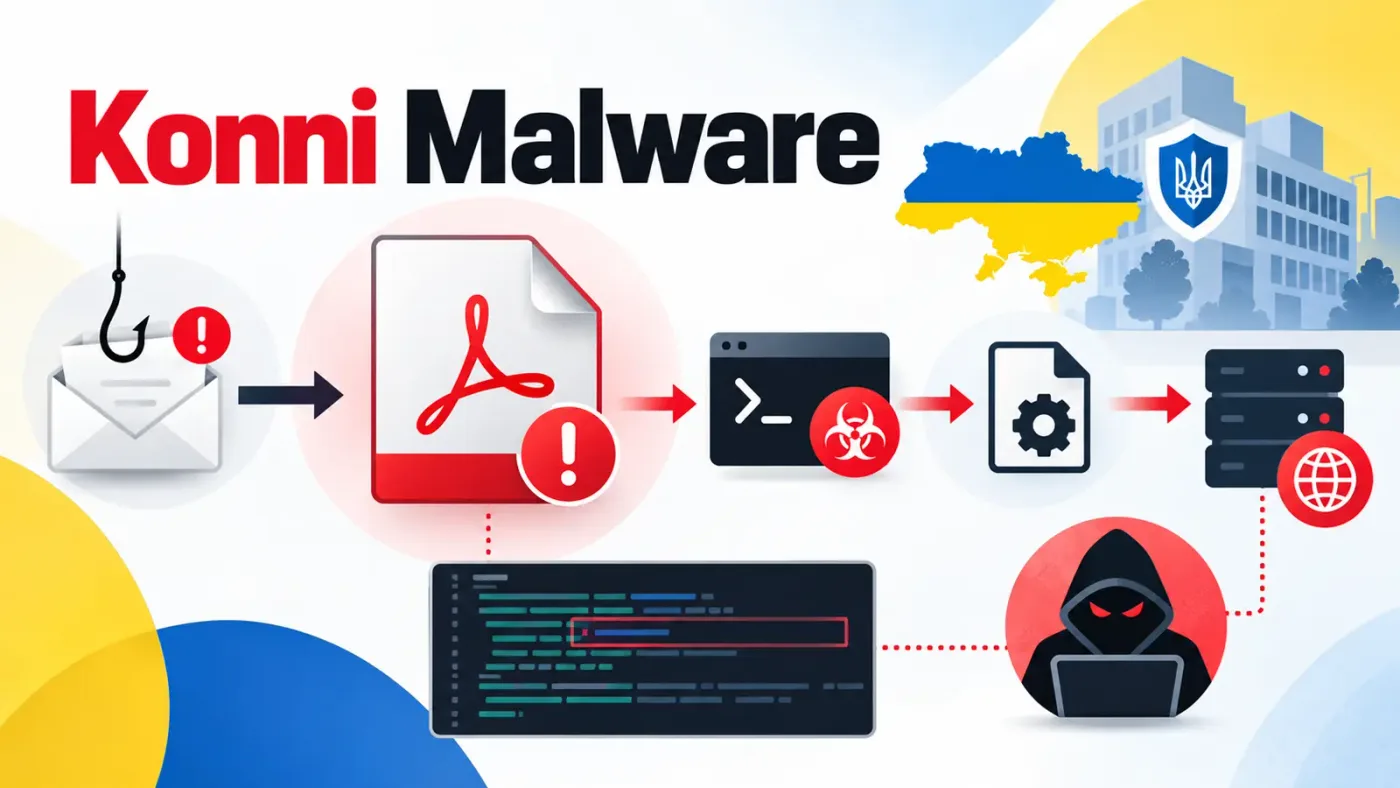
Mối Đe Dọa Nghiêm Trọng: Konni Tấn Công Ukraine Bằng Malware

Mối Đe Dọa Nghiêm Trọng: Konni Tấn Công Ukraine Bằng Malware

Một chiến dịch mới nhắm vào các cá nhân và tổ chức tập trung vào Ukraine đang sử dụng các tệp shortcut trên Windows theo chủ đề tài liệu để cài đặt một malware downloader có tên là VelvetCake. Mục tiêu của chiến dịch này dường như là thu thập thông tin tình báo chính trị và quân sự liên quan đến cuộc chiến. Chiến dịch Tấn công tại Ukraine Phân tích của SOCRadar cho thấy hoạt động này được định danh là Operation Conflict Compass. Các nhà nghiên cứu liên kết chiến dịch này với Konni, một nhóm gián

RSS SourceRSS Source•25/09/2026
6p đọc
Lỗ hổng CVE: Tấn công RSA nguy hiểm, rủi ro bảo mật

Lỗ hổng CVE: Tấn công RSA nguy hiểm, rủi ro bảo mật

Các nhà nghiên cứu bảo mật đã trình diễn một phương pháp mới nhằm phá vỡ các triển khai RSA nhất định một cách nhanh chóng mà không cần phân tích thừa số nguyên tố của mô đun công khai. Điều này thách thức giả định rằng sức mạnh thực tế của RSA luôn tương quan với chi phí phân tích thừa số nguyên tố. Tấn công vào RSA Phương pháp tấn công này chuyển đổi quyền truy cập tạm thời vào dịch vụ ký hoặc giải mã RSA thô, chưa được đệm (unpadded) thành khả năng lâu dài để giả mạo chữ ký hoặc giải mã các b

RSS SourceRSS Source•25/09/2026
5p đọc
Tình báo bán hàng SCOUTz: Vượt trội cho nhà cung cấp dịch vụ

Tình báo bán hàng SCOUTz: Vượt trội cho nhà cung cấp dịch vụ

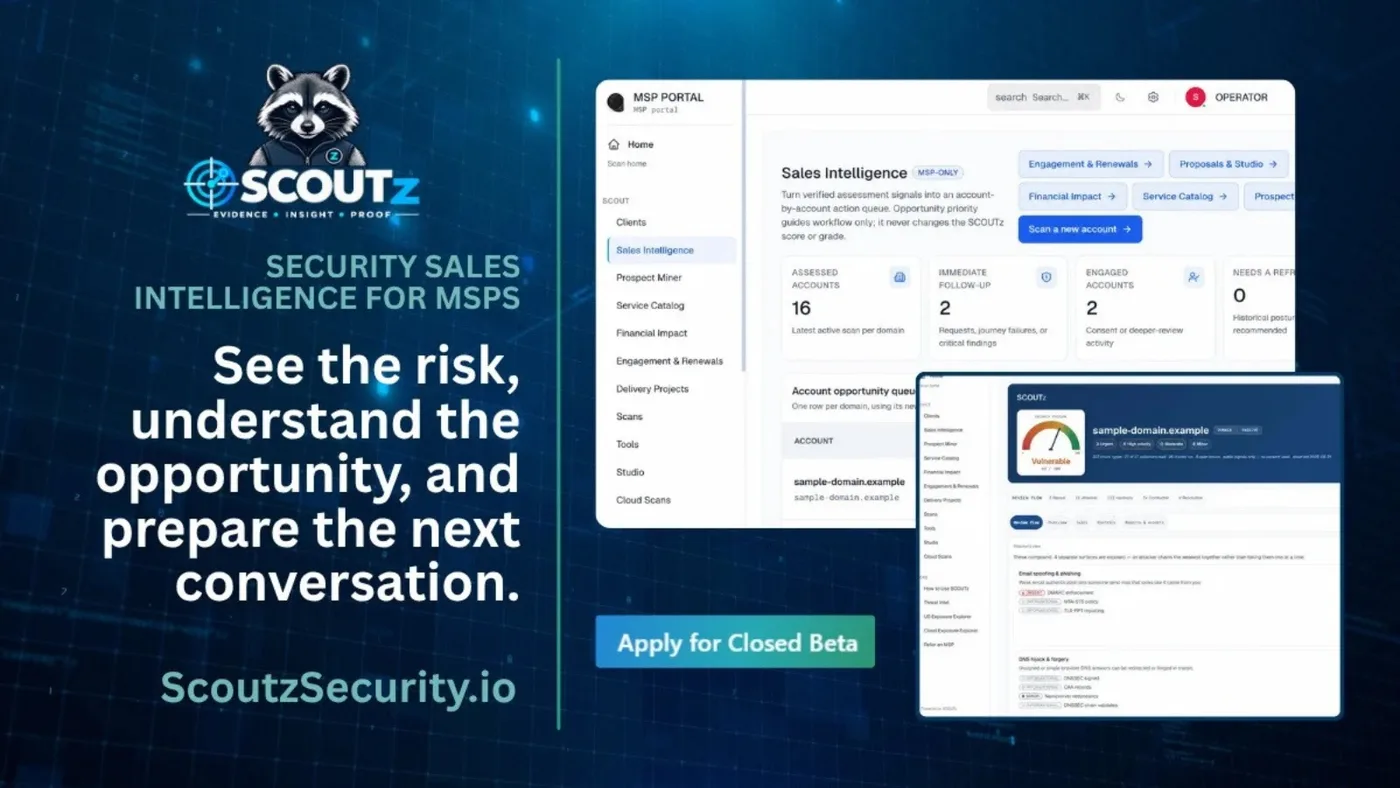
SCOUTz, một nền tảng tình báo khách hàng tiềm năng được xây dựng cho hoạt động bán hàng an ninh mạng cho các nhà cung cấp dịch vụ được quản lý (MSP), hiện đã có sẵn dưới dạng phiên bản beta mở. Nền tảng này cung cấp cho MSP bằng chứng về môi trường của khách hàng tiềm năng trước cuộc gặp đầu tiên và duy trì bằng chứng đó trong suốt quá trình cung cấp dịch vụ và đánh giá lại. Phiên bản beta mở có sẵn và cung cấp 30 ngày sử dụng miễn phí kể từ ngày cung cấp không gian làm việc, sau đó có giá 279 đ

RSS SourceRSS Source•25/09/2026
5p đọc
PamStealer Nguy Hiểm: Mã Độc Tấn Công Người Dùng Mac

PamStealer Nguy Hiểm: Mã Độc Tấn Công Người Dùng Mac

Một phiên bản mới của PamStealer đang được phát tán đến người dùng Mac thông qua một trang web giả mạo tải xuống ví tiền điện tử. Kẻ tấn công đã tạo ra một trang web trông rất thuyết phục, và trình cài đặt trên trang này yêu cầu người dùng làm theo các hướng dẫn được cung cấp. Việc chạy tệp được ngụy trang sẽ kích hoạt một chuỗi hành động ẩn, có khả năng chiếm đoạt mật khẩu đăng nhập Mac và các dữ liệu cá nhân khác của người dùng. Phân tích Kỹ thuật về PamStealer Đây là biến thể thứ ba của PamSt

RSS SourceRSS Source•24/09/2026
7p đọc
Lỗ hổng CVE-2026-94545: Nguy cơ RCE nghiêm trọng trên Next.js

Lỗ hổng CVE-2026-94545: Nguy cơ RCE nghiêm trọng trên Next.js

Một lỗ hổng nghiêm trọng trên Next.js, được theo dõi bởi mã CVE-2026-94545, ảnh hưởng đến việc triển khai ImageResponse trong Node.js thuộc gói next/og. Lỗ hổng này có khả năng cho phép remote code execution thông qua việc khai thác nội dung SVG độc hại trong quá trình tạo ảnh. Lỗ hổng Next.js nghiêm trọng: CVE-2026-94545 Lỗ hổng này ảnh hưởng đến các phiên bản Next.js từ 16.2.0 đến trước 16.3.6. Các nhà phát triển được khuyến cáo nâng cấp lên phiên bản Next.js 16.3.6 để khắc phục vấn đề bảo mật

RSS SourceRSS Source•24/09/2026
5p đọc
Lỗ hổng CVE nghiêm trọng: Nguy cơ leo thang đặc quyền trên AWS

Lỗ hổng CVE nghiêm trọng: Nguy cơ leo thang đặc quyền trên AWS

AWS đã công bố một lỗ hổng cho phép cao cấp nghiêm trọng trong ứng dụng Amazon Connect Salesforce Lambda của họ. Lỗ hổng này có thể cho phép kẻ tấn công thực hiện các hành động trên đám mây với đặc quyền cao hơn so với các quyền IAM đã được gán. Chi tiết về lỗ hổng CVE-2026-94384 Lỗ hổng này, được theo dõi dưới mã CVE-2026-94384, ảnh hưởng đến hàm Lambda sfExecuteAWSService có trong AmazonConnectSalesforceLambda phiên bản từ 5.15 đến 5.24.16. AmazonConnectSalesforceLambda là một ứng dụng trong S

RSS SourceRSS Source•24/09/2026
4p đọc