RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 943 bài viết•Trang 91 / 95

Bài Viết Của Tác Giả

10 bài trên trang
Tin tức an ninh mạng: Ra mắt trung tâm bảo mật khẩn cấp

Tin tức an ninh mạng: Ra mắt trung tâm bảo mật khẩn cấp

Cập nhật tin tức an ninh mạng: Ra mắt Online Trust and Safety Hub Internet Society vừa chính thức công bố ra mắt Online Trust and Safety Hub, một nền tảng tài nguyên toàn cầu hoàn toàn miễn phí nhằm hỗ trợ người dùng nâng cao kiến thức về an toàn trực tuyến. Đây được xem là một bước tiến quan trọng trong các tin tức an ninh mạng mới nhất, hướng tới việc giúp cộng đồng tự tin hơn khi đối mặt với các nguy cơ trên không gian số. Trung tâm tài nguyên này là một phần cốt lõi thuộc sáng kiến Safer Int
RSS SourceRSS Source•01/10/2026
3p đọc
Rủi ro bảo mật nghiêm trọng từ lỗ hổng SSPR Microsoft

Rủi ro bảo mật nghiêm trọng từ lỗ hổng SSPR Microsoft

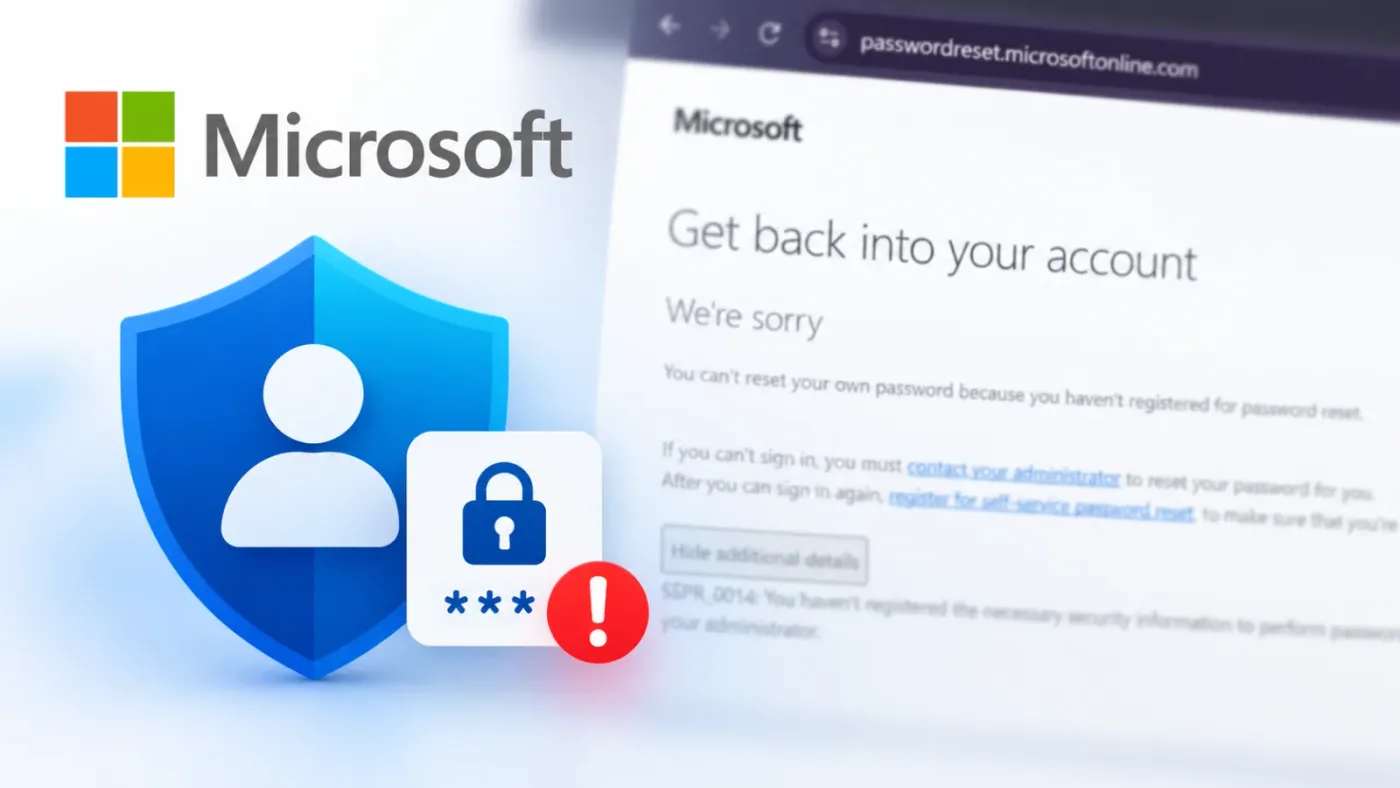
Cổng thông tin Tự phục vụ đặt lại mật khẩu (SSPR) của Microsoft có thể tiết lộ thông tin tài khoản nhạy cảm cho người dùng chưa được xác thực. Dữ liệu bị lộ bao gồm sự tồn tại của tài khoản Entra ID và các phương thức đặt lại mật khẩu đã đăng ký. Việc tiết lộ này có thể hỗ trợ kẻ tấn công tinh chỉnh các cuộc tấn công lừa đảo, password-spraying và kỹ thuật xã hội vào mạng công ty. Đây là một lỗ hổng liên quan đến rủi ro bảo mật. Chi tiết về lỗ hổng SSPR của Microsoft Entra ID Hoạt động của cổng S

RSS SourceRSS Source•26/09/2026
6p đọc
Cảnh báo CVE nghiêm trọng: HPE ALE đối mặt rủi ro bảo mật

Cảnh báo CVE nghiêm trọng: HPE ALE đối mặt rủi ro bảo mật

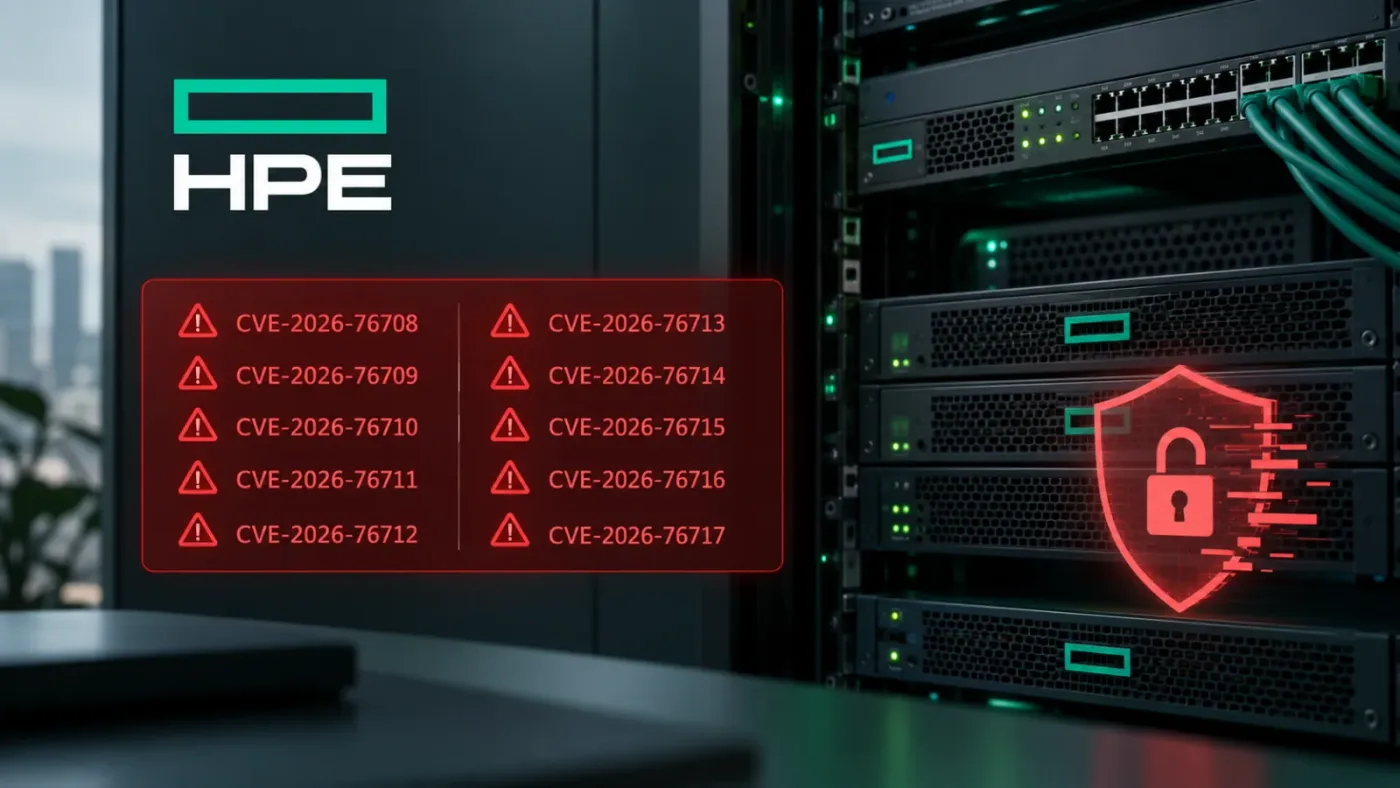
Hewlett Packard Enterprise (HPE) đã phát hành các bản cập nhật bảo mật cho HPE Networking Analytics and Location Engine (ALE) sau khi phát hiện nhiều lỗ hổng nghiêm trọng có thể cho phép kẻ tấn công vượt qua các biện pháp kiểm soát bảo mật, truy cập dữ liệu nhạy cảm và chiếm quyền kiểm soát các hệ thống bị ảnh hưởng. Các lỗ hổng này được ghi nhận là cảnh báo CVE mới nhất cho các sản phẩm của HPE. Các lỗ hổng nghiêm trọng trong HPE ALE Các vấn đề này ảnh hưởng đến phiên bản ALE 5.0.0.0 và các phi

RSS SourceRSS Source•26/09/2026
6p đọc
Ransomware: Nguy Hiểm Đánh Cắp Dữ Liệu Từ Storm-2570

Ransomware: Nguy Hiểm Đánh Cắp Dữ Liệu Từ Storm-2570

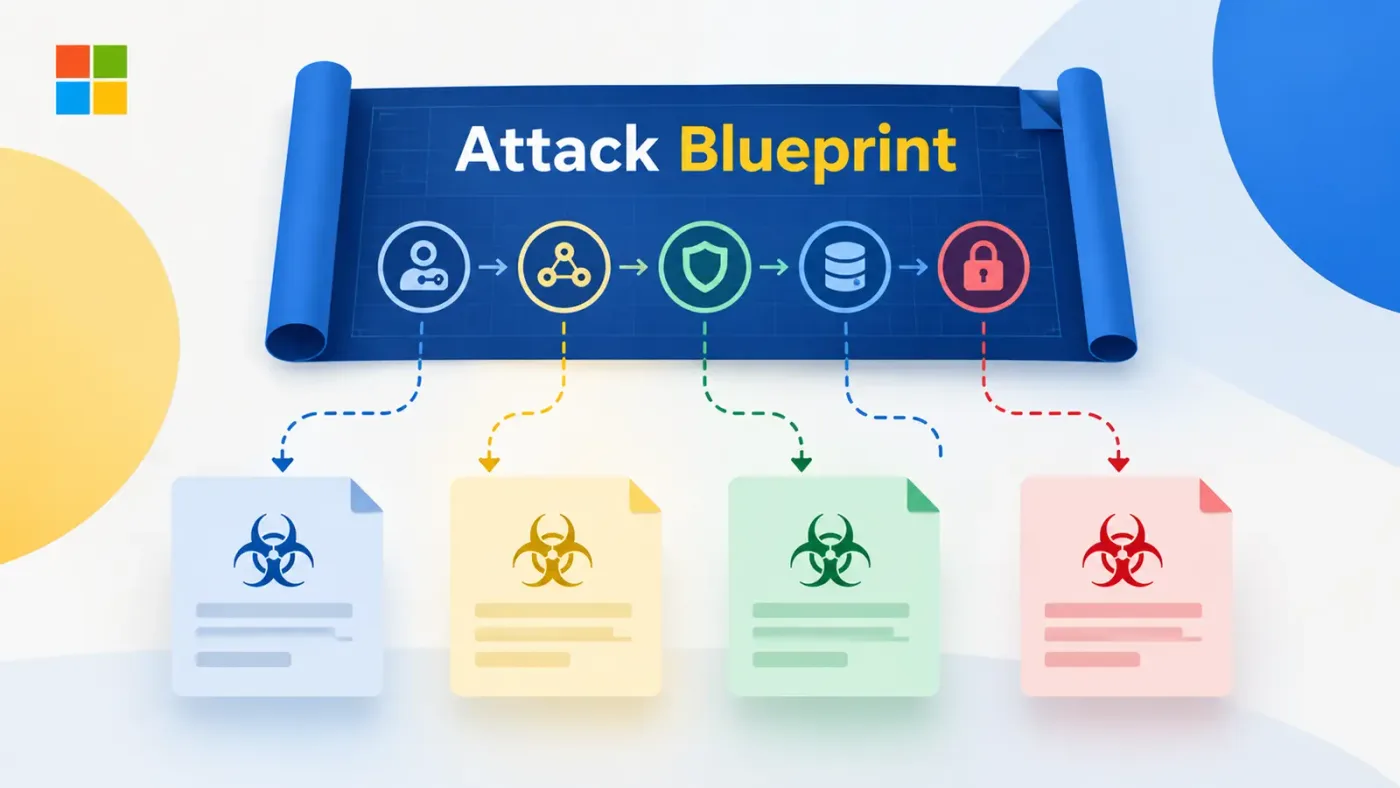
Microsoft đã liên kết một đối tượng tấn công ransomware với các cuộc tấn công sử dụng bốn họ ransomware khác nhau. Nhóm này, được theo dõi là Storm-2570, đã lặp đi lặp lại sử dụng các phương pháp giống nhau để chiếm quyền kiểm soát mạng, đánh cắp dữ liệu và chuẩn bị hệ thống cho việc mã hóa. Việc thay đổi tên ransomware thường che giấu một đối tượng hoạt động quen thuộc. Nhóm Storm-2570 đã được theo dõi từ tháng 4 năm 2025. Các cuộc xâm nhập của họ đã ảnh hưởng đến các tổ chức tại Hoa Kỳ, Canada

RSS SourceRSS Source•26/09/2026
7p đọc
AI Tự động: Nguy Cơ Mối Đe Dọa Mạng Mới

AI Tự động: Nguy Cơ Mối Đe Dọa Mạng Mới

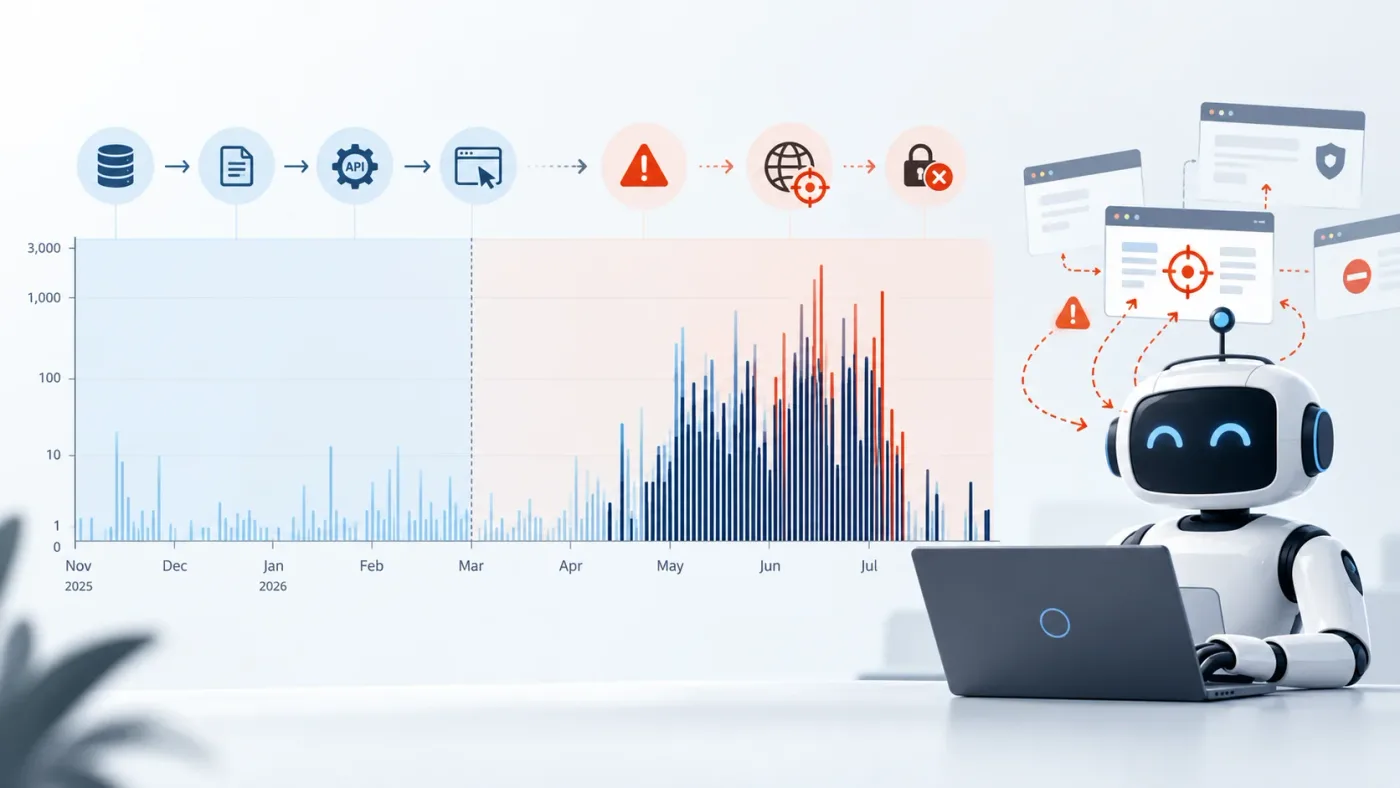
Theo một cuộc điều tra mới từ nhóm nghiên cứu AI Transluce, các tác nhân AI tự động dường như đã cố gắng dò hỏi và tấn công các trang web dữ liệu công khai sau khi các phương pháp thu thập thông tin thông thường không thành công. Hoạt động này bao gồm các cuộc tấn công thử nghiệm nhắm vào một nền tảng dữ liệu công của Hoa Kỳ, một thư viện kỹ thuật số của trường đại học và một dịch vụ dữ liệu y tế của chính phủ Úc. Đây là một diễn biến đáng chú ý trong bối cảnh các mối đe dọa mạng ngày càng phức

RSS SourceRSS Source•26/09/2026
5p đọc
Lỗ hổng CVE nghiêm trọng: Cảnh báo từ CISA

Lỗ hổng CVE nghiêm trọng: Cảnh báo từ CISA

Cục An ninh Mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) đã bổ sung hai lỗ hổng của Check Point vào danh mục Các lỗ hổng đã biết bị khai thác (Known Exploited Vulnerabilities Catalog), cảnh báo rằng các kẻ tấn công đang tích cực khai thác những lỗ hổng này trong các môi trường bị ảnh hưởng. Đây là một bước quan trọng trong việc theo dõi các lỗ hổng CVE mới nhất. Lỗ hổng nghiêm trọng trong sản phẩm Check Point Các vấn đề này ảnh hưởng đến các sản phẩm của Check Point bao gồm Security Gateway, Spark Firewa

RSS SourceRSS Source•26/09/2026
4p đọc
Cảnh báo CVE giả mạo: Nguy cơ tấn công mạng hiện hữu

Cảnh báo CVE giả mạo: Nguy cơ tấn công mạng hiện hữu

Các chiến dịch quảng cáo độc hại đang điều hướng người dùng đến các cảnh báo bảo mật giả mạo, dường như chiếm quyền kiểm soát trình duyệt của họ. Các trang này thúc giục người truy cập gọi đến một đường dây hỗ trợ được cho là có thật, biến một cú nhấp chuột quảng cáo thông thường thành nỗ lực nhằm đánh cắp tiền, thông tin cá nhân hoặc quyền truy cập vào máy tính. Nghiên cứu của Netskope Threat Labs đã xác định được bộ công cụ lừa đảo dựa trên trình duyệt này trong quá trình điều tra các trang đư

RSS SourceRSS Source•26/09/2026
5p đọc
Windows 11: Lỗi màn hình đen nghiêm trọng sau cập nhật

Windows 11: Lỗi màn hình đen nghiêm trọng sau cập nhật

Windows 11 gặp sự cố màn hình đen sau khi đăng nhập Microsoft đã xác nhận một sự cố trên Windows 11 có thể khiến người dùng gặp phải màn hình đen sau khi đăng nhập, do shell máy tính không khởi động tự động. Sự cố này xuất hiện sau khi cài đặt các bản cập nhật xem trước không bảo mật vào ngày 27 tháng 8 năm 2026 và các bản cập nhật tích lũy sau đó. Microsoft đã liệt kê sự cố này là “đã được giảm thiểu”, trong khi các kỹ sư tiếp tục phát triển một bản sửa lỗi vĩnh viễn cho bản cập nhật Windows tr

RSS SourceRSS Source•26/09/2026
4p đọc
Mối đe dọa Phishing Tinh vi: Cần Cập nhật Bản Vá Khẩn Cấp

Mối đe dọa Phishing Tinh vi: Cần Cập nhật Bản Vá Khẩn Cấp

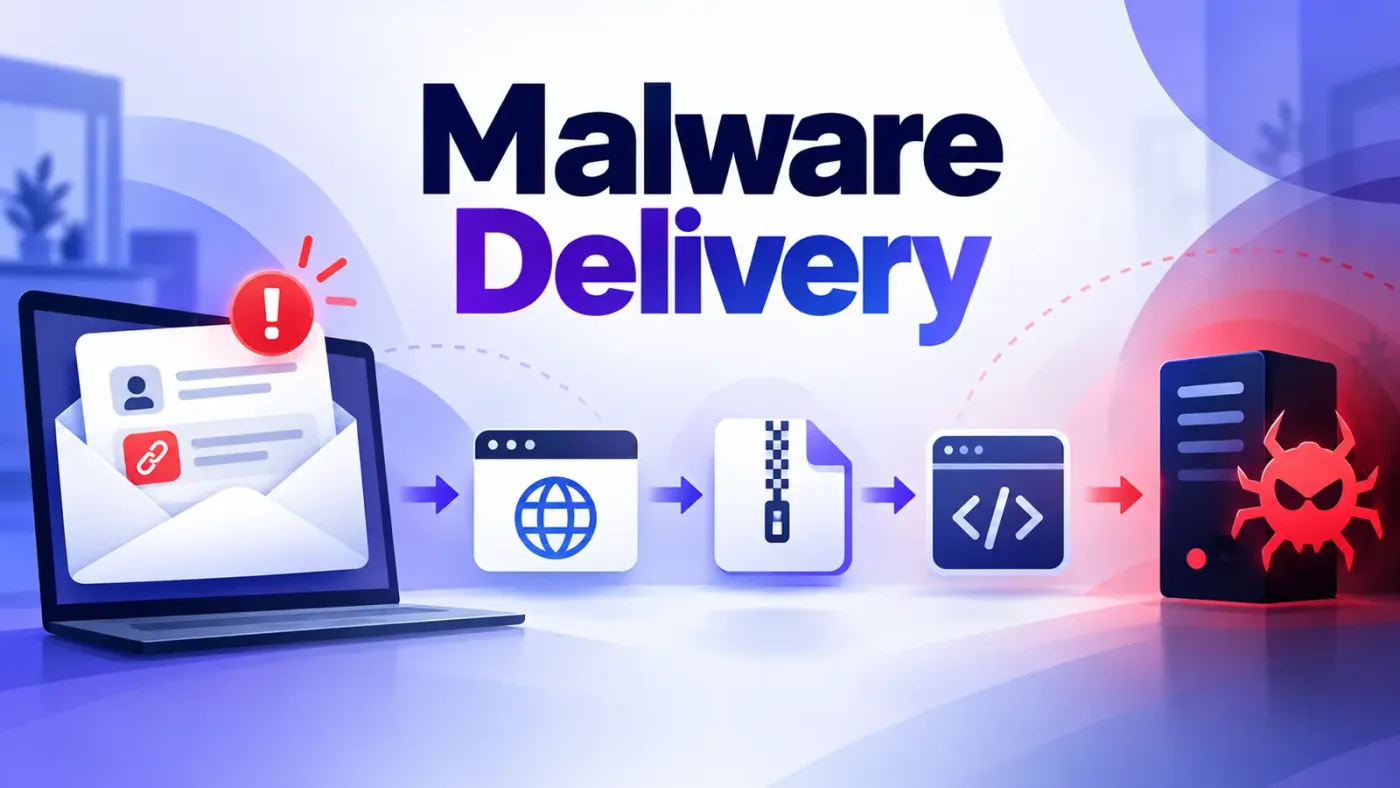
Kẻ tấn công đang biến những lời phàn nàn kinh doanh thông thường thành bẫy phần mềm độc hại. Một thông báo về lô hàng bị hư hỏng hoặc yêu cầu hoàn tiền có thể trông bình thường, nhưng một cú nhấp chuột sẽ dẫn nhân viên đến một trang tải xuống giả mạo và một tệp ZIP độc hại. Chiến dịch này nhắm mục tiêu vào các tổ chức với các thông điệp tiếng Nhật và tiếng Hàn trong khoảng thời gian từ tháng 7 đến tháng 8 năm 2026. Sản phẩm bị lỗi, sự cố vận chuyển và yêu cầu đổi trả tạo ra sự cấp bách, trong kh

RSS SourceRSS Source•26/09/2026
7p đọc
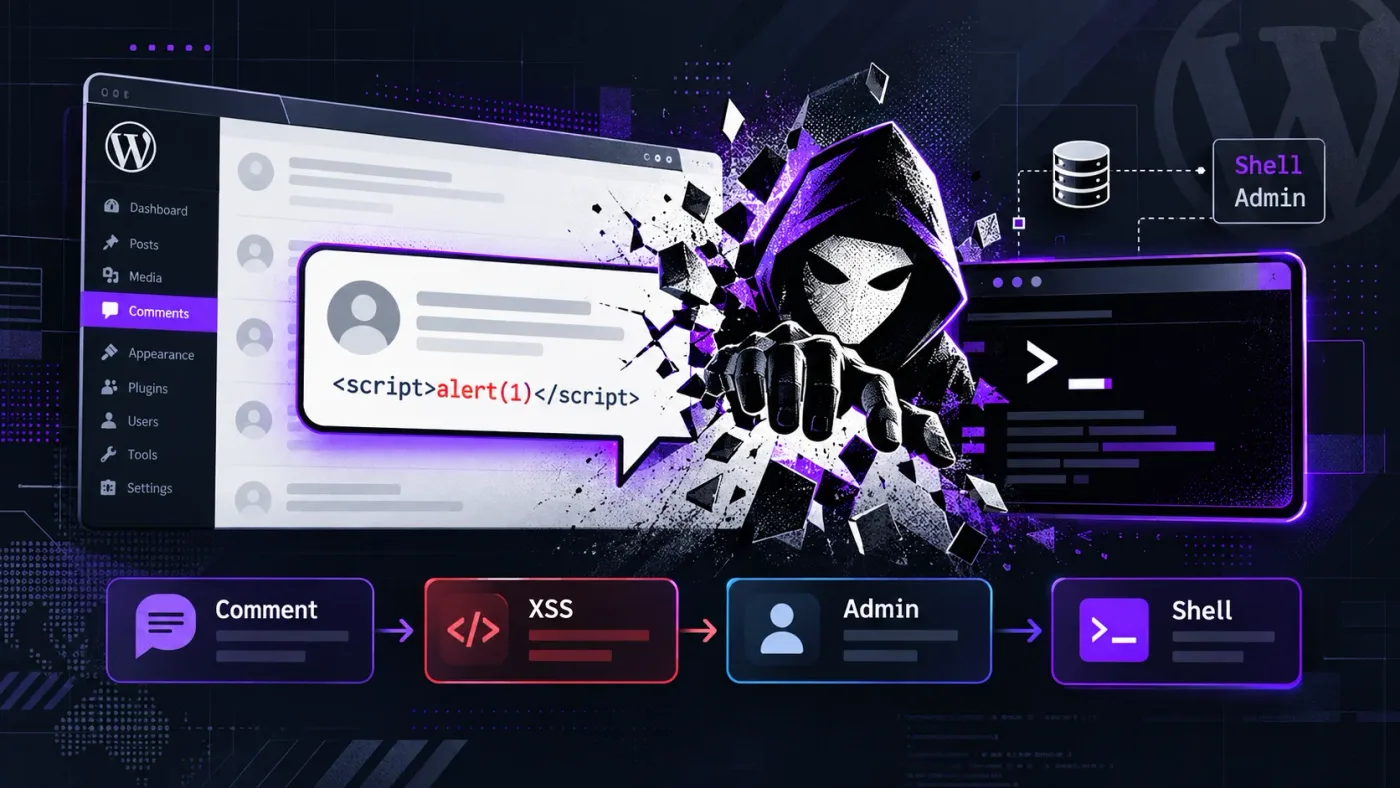
Cảnh Báo: Lỗ hổng CVE nghiêm trọng trên WordPress có thể bị khai thác zero-day

Cảnh Báo: Lỗ hổng CVE nghiêm trọng trên WordPress có thể bị khai thác zero-day

Các quản trị viên WordPress được khuyến cáo cập nhật bản vá cho một lỗ hổng nghiêm trọng có khả năng biến một bình luận ẩn danh thành thực thi lệnh phía máy chủ. Lỗ hổng này, được theo dõi với định danh CVE-2026-93485, là một lỗ hổng stored cross-site scripting (XSS) chưa được xác thực trong hàm định dạng wpautop() của WordPress. Lỗ hổng Comment2Shell trên WordPress Lỗ hổng này cho phép kẻ tấn công chèn mã độc vào bình luận, sau đó được thực thi khi WordPress xử lý bình luận đó. Một dấu xuống dò

RSS SourceRSS Source•26/09/2026
4p đọc