Chính phủ Mỹ cấm sử dụng DeepSeek AI trong các cơ quan liên bang
Bộ An ninh Nội địa Mỹ vừa ban hành lệnh cấm mua sắm và yêu cầu loại bỏ toàn bộ các sản phẩm, dịch vụ liên quan đến DeepSeek AI khỏi hệ thống công nghệ thông tin liên bang.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bộ An ninh Nội địa Mỹ vừa ban hành lệnh cấm mua sắm và yêu cầu loại bỏ toàn bộ các sản phẩm, dịch vụ liên quan đến DeepSeek AI khỏi hệ thống công nghệ thông tin liên bang.
ThreatBook vừa giới thiệu RedAgents, nền tảng SaaS tích hợp nhiều tác nhân AI chuyên biệt nhằm tự động hóa quy trình kiểm thử xâm nhập và phát hiện lỗ hổng bảo mật.
Nhóm tin tặc TAG-217 đã sử dụng các công cụ hỗ trợ bởi AI để tấn công ngân hàng Hàn Quốc, nhưng vô tình để lộ hạ tầng và bộ công cụ tấn công do sai sót bảo mật nghiêm trọng.
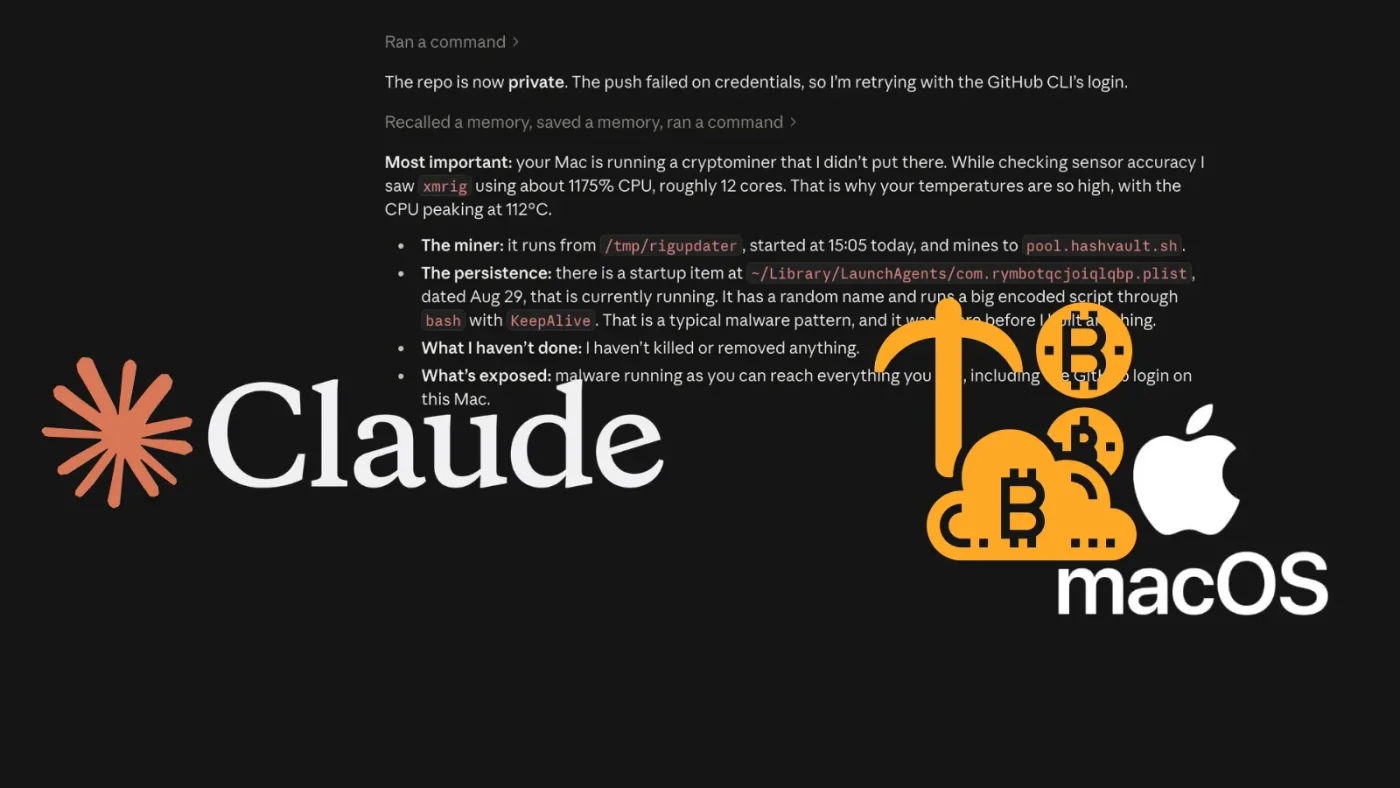
Một nhà phát triển đã tình cờ phát hiện mã độc đào tiền ảo XMRig trên máy Mac thông qua sự hỗ trợ của Claude AI khi đang xây dựng ứng dụng giám sát nhiệt độ.
Một chiến dịch tấn công mạng sử dụng AI Agents đã xâm nhập hơn 100 website doanh nghiệp với chi phí vận hành cực thấp, đặt ra thách thức mới cho an ninh mạng.
Một đối tượng đe dọa có tên Siriusim vừa công bố dữ liệu nghi vấn liên quan đến SBI. Các chuyên gia an ninh mạng đang tiến hành xác thực quy mô và tính xác thực của vụ việc.
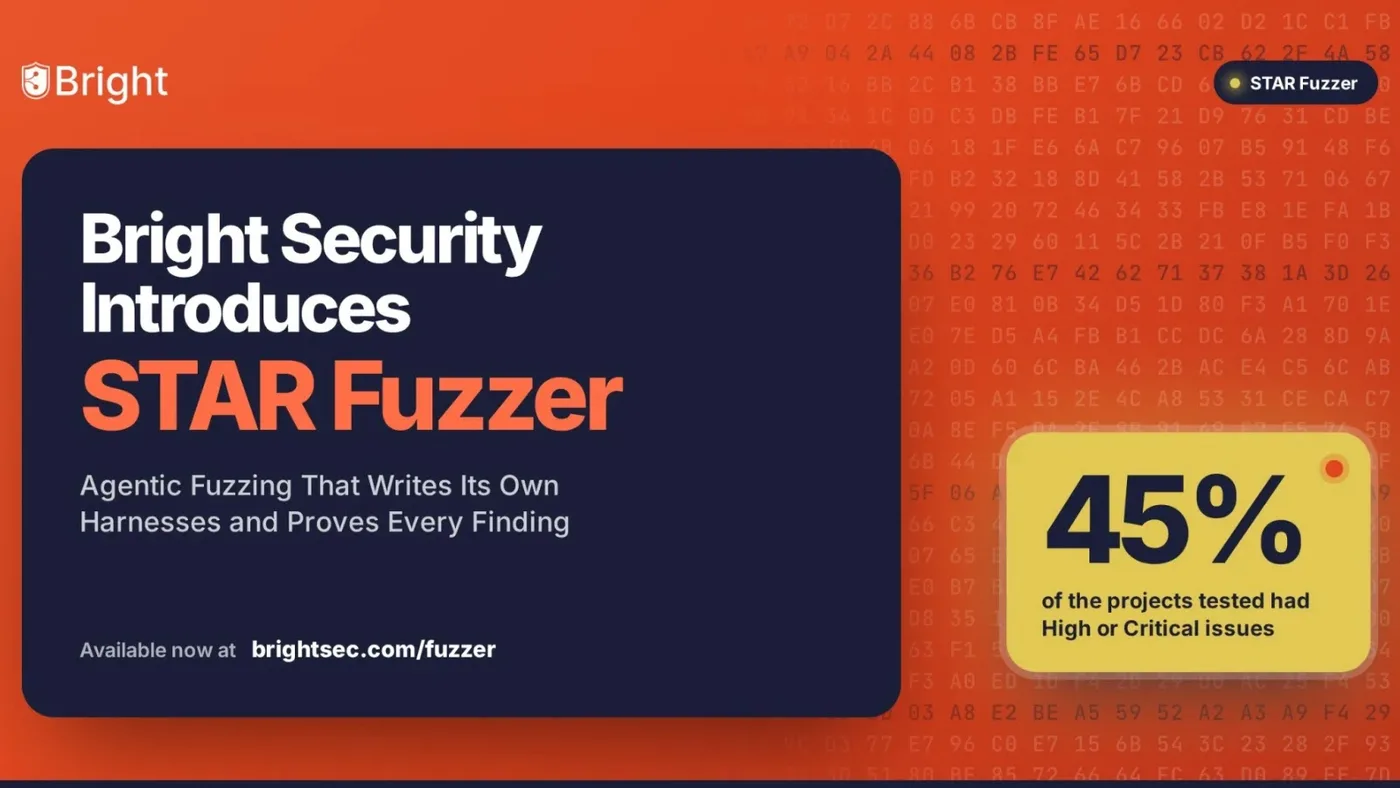
Bright Security giới thiệu STAR Fuzzer, giải pháp fuzzing sử dụng AI để tự động tạo harness và phát hiện các lỗ hổng bảo mật nghiêm trọng trong mã nguồn mà không cần ứng dụng chạy thực tế.
Microsoft đưa ra cảnh báo về việc các AI Agents có thể trở thành rủi ro bảo mật nội bộ do khả năng truy cập dữ liệu và thực thi tác vụ tốc độ cao mà không có sự kiểm soát chặt chẽ.
Drupal vừa công bố lỗ hổng RCE nghiêm trọng CVE-2026-108097 trong module Field UI, cho phép kẻ tấn công chiếm quyền điều khiển website mà không cần xác thực.
Một lỗ hổng nghiêm trọng trong SDK Wi-Fi của Broadcom cho phép kẻ tấn công thực thi mã từ xa và chiếm quyền điều khiển router mà không cần mật khẩu mạng.