Tin tặc sử dụng AI tấn công ngân hàng Hàn Quốc và sơ hở để lộ công cụ khai thác
Nhóm tin tặc TAG-217 đã sử dụng các công cụ hỗ trợ bởi AI để tấn công ngân hàng Hàn Quốc, nhưng vô tình để lộ hạ tầng và bộ công cụ tấn công do sai sót bảo mật nghiêm trọng.

- Chiến dịch tấn công: Nhóm tin tặc TAG-217 đã thực hiện các cuộc tấn công nhắm vào các tổ chức tài chính Hàn Quốc, gây rò rỉ dữ liệu của ít nhất 68.000 cá nhân.
- Sử dụng AI: Kẻ tấn công tích hợp các mô hình AI như Claude Code, DeepSeek, Grok và Zhipu AI vào quy trình làm việc để tối ưu hóa việc khai thác.
- Sai sót vận hành: Việc để lộ các thư mục chứa tệp tin cấu hình, nhật ký AI và hạ tầng điều khiển đã giúp các nhà nghiên cứu bảo mật giải mã toàn bộ chuỗi tấn công.
- Phạm vi mở rộng: Ngoài ngân hàng, nhóm này còn nhắm mục tiêu vào các hệ thống tiền điện tử, lỗ hổng Linux và các thiết bị di động.
Các nhà nghiên cứu bảo mật từ Insikt Group thuộc Recorded Future vừa công bố một báo cáo chi tiết về chiến dịch tấn công mạng nhắm vào các ngân hàng tại Hàn Quốc. Đáng chú ý, nhóm tin tặc đứng sau chiến dịch này, được định danh là TAG-217, đã vô tình để lộ hạ tầng tấn công của chính mình do các sai sót bảo mật cơ bản, tạo cơ hội cho giới chuyên gia phân tích sâu về phương thức vận hành và bộ công cụ mà chúng sử dụng.
Phân tích chiến dịch tấn công hỗ trợ bởi AI
Chiến dịch này không chỉ dừng lại ở các kỹ thuật tấn công truyền thống mà còn tích hợp mạnh mẽ các công cụ hỗ trợ bởi trí tuệ nhân tạo. Kẻ tấn công đã sử dụng ARTEX, một khung làm việc mã nguồn mở (open-source framework) vốn được thiết kế cho mục đích kiểm thử xâm nhập (penetration testing), nhưng đã bị biến tướng để thực hiện các hành vi tấn công trái phép.
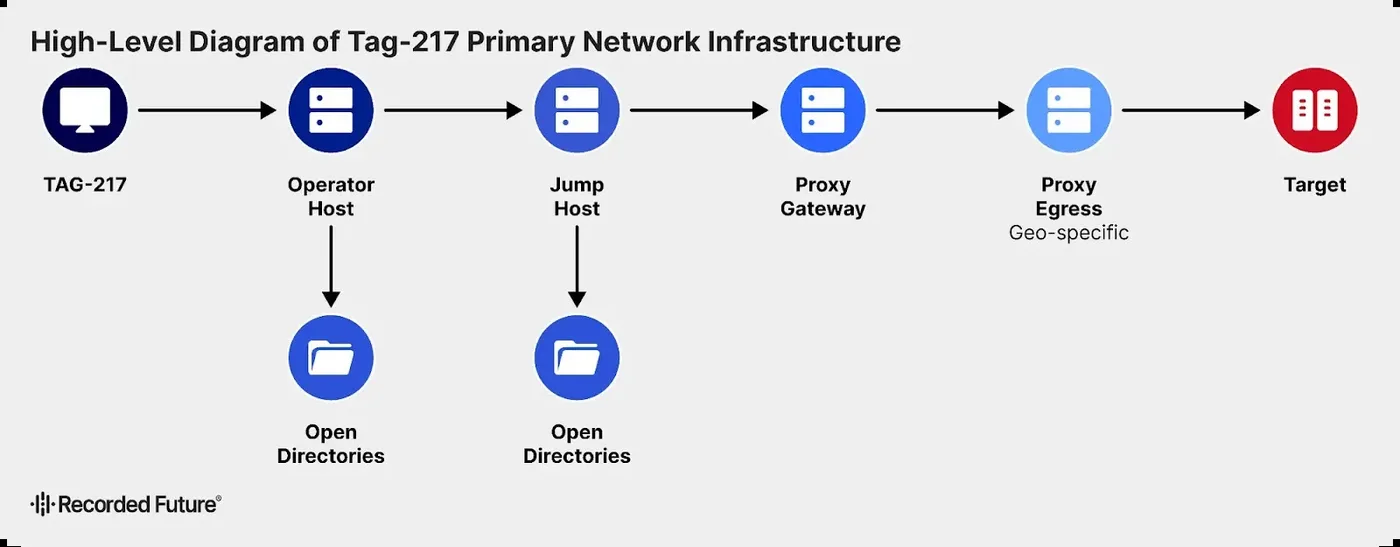
Theo các báo cáo, kẻ tấn công đã sử dụng các phiên làm việc của Claude Code, các tệp tin cấu hình ARTEX và các tệp bộ nhớ (memory files) của AI để tự động hóa quy trình tấn công. Việc tích hợp các mô hình ngôn ngữ lớn (LLM) như DeepSeek, Grok và Zhipu AI cho thấy xu hướng hiện đại hóa của các nhóm tội phạm mạng trong việc tăng tốc độ và hiệu quả khai thác lỗ hổng.
Chi tiết về các mục tiêu bị ảnh hưởng
Dữ liệu bị rò rỉ bao gồm hồ sơ khách hàng và thông tin cá nhân của các nhà phát triển thuê ngoài. Các cuộc tấn công không chỉ nhắm vào nền tảng ngân hàng cốt lõi mà còn mở rộng sang các hệ thống hỗ trợ nhân viên và đại lý cho vay. Điều này nhấn mạnh tầm quan trọng của việc bảo mật toàn diện các ứng dụng kinh doanh kết nối, vốn thường bị bỏ qua trong các đợt đánh giá an ninh định kỳ.
Tái dựng chuỗi tấn công từ các tệp tin bị lộ
Thông qua việc phân tích các thư mục mở (open directories), các nhà nghiên cứu đã tái dựng được hoạt động của TAG-217 trong giai đoạn từ ngày 17 đến 22 tháng 8 năm 2026. Nhóm này đã thực hiện các bước thử nghiệm hạ tầng, quét các hệ thống hướng ngoại (internet-facing systems) và thiết lập các công cụ khai thác tiền điện tử dựa trên YiiMP.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Công cụ khai thác | ARTEX Framework | Sử dụng để kiểm thử và khai thác lỗ hổng trái phép |
| Mô hình AI | Claude Code, DeepSeek, Grok | Hỗ trợ viết mã, tự động hóa quy trình tấn công |
| Nền tảng mục tiêu | Hệ thống ngân hàng, YiiMP | Đánh cắp dữ liệu tài chính và ví tiền điện tử |
| Kỹ thuật né tránh | Residential Proxy | Che giấu nguồn gốc lưu lượng truy cập |
Các công cụ của nhóm này bao gồm các script tự động thử mật khẩu mặc định, đánh cắp tệp cấu hình ví tiền điện tử, duy trì quyền truy cập từ xa và gửi cảnh báo qua Telegram khi thu thập được thông tin xác thực. Ngoài ra, nhóm còn thử nghiệm các kỹ thuật khai thác lỗ hổng trên hệ điều hành Linux, iPhone và Android.
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với các mối đe dọa tương tự, các tổ chức cần thực hiện các biện pháp hardening hệ thống nghiêm ngặt. Việc giám sát các kết nối bất thường, kiểm tra các yêu cầu truy cập hồ sơ khách hàng lặp lại và phát hiện các luồng dữ liệu bất thường là ưu tiên hàng đầu cho các đội ngũ SOC.
- Kiểm soát truy cập: Thiết lập giới hạn phê duyệt rõ ràng đối với các hành động tự động hóa phản ứng sự cố.
- Giám sát hạ tầng: Rà soát các ứng dụng hướng ngoại của nhân viên và đối tác để vá các lỗ hổng cấu hình.
- Phân tích lưu lượng: Cẩn trọng khi chặn các địa chỉ IP từ mạng proxy dân cư (residential proxy) để tránh ảnh hưởng đến người dùng hợp lệ.
Sự cố này là một bài học thực tiễn về việc ngay cả những nhóm tin tặc sử dụng công nghệ tiên tiến như AI cũng có thể thất bại do những sai lầm bảo mật cơ bản. Việc duy trì sự cảnh giác và thực hiện các quy trình kiểm soát an ninh chặt chẽ vẫn là chìa khóa để bảo vệ hệ thống trước các cuộc tấn công mạng hiện đại. Tham khảo thêm thông tin về các kỹ thuật tấn công tại MITRE ATT&CK để cập nhật các chiến thuật phòng thủ mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan