SloppyRAT là một công cụ truy cập từ xa (Remote Access Tool – RAT) được thiết kế để hỗ trợ các hoạt động ransomware mở rộng phạm vi xâm nhập sâu hơn vào các mạng lưới đã bị chiếm quyền điều khiển. Công cụ này được phát hiện lần đầu vào tháng 6 năm 2026 và được cho là liên quan đến các tác nhân đe dọa thực hiện các cuộc tấn công ransomware.
Phân tích SloppyRAT và phương thức tấn công
Phương thức lây nhiễm ban đầu
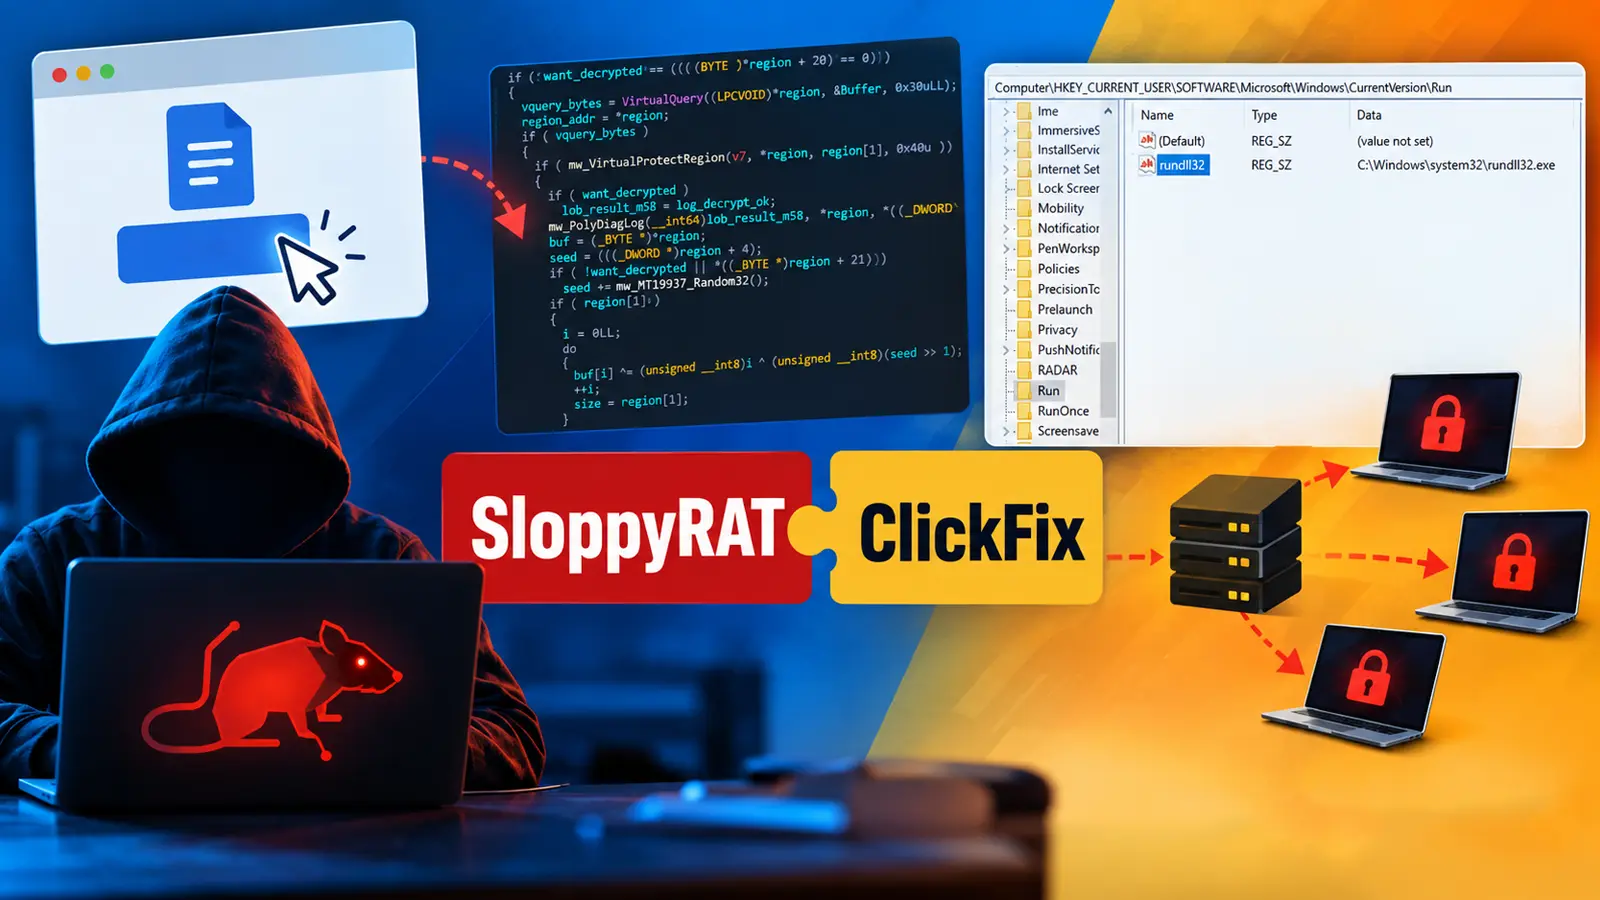
Malware được phát tán thông qua ClickFix, một phương pháp tấn công kỹ thuật xã hội nhằm lừa người dùng chạy các lệnh được trình bày dưới dạng kiểm tra thông thường. Thay vì mã hóa tệp ngay lập tức, kẻ tấn công sẽ thiết lập điểm truy cập, thu thập thông tin hệ thống và di chuyển sang các thiết bị khác. Điều này cho phép hoạt động ransomware có không gian để mở rộng, đồng thời tạo cơ hội cho các chuyên gia phòng thủ phát hiện và ngăn chặn cuộc tấn công trước khi quá trình mã hóa diễn ra.
Chuỗi tấn công này sử dụng các tiện ích của Windows, các thành phần Python và malware trước khi tải công cụ vào bộ nhớ. Chi tiết kỹ thuật về chuỗi lây nhiễm được trình bày trong báo cáo của Zscaler.
Hoạt động của SloppyRAT
Các chức năng của SloppyRAT hỗ trợ việc thu thập thông tin tình báo (reconnaissance), thực thi lệnh từ xa (remote command execution) và chuyển tiếp mạng (network pivoting). Bên cạnh đó, các biện pháp mã hóa và né tránh có thể làm cho việc xâm nhập trở nên khó phát hiện và kiểm soát hơn đối với các đội ngũ phòng thủ.
Quá trình lây nhiễm bắt đầu với một cửa sổ ClickFix hướng dẫn người dùng khởi chạy một lệnh. Kẻ tấn công lạm dụng tiện ích finger.exe của Windows để lấy một tệp batch script. Đây là một lựa chọn khác thường bởi giao thức Finger cũ thường sử dụng cổng TCP 79 và ít có vai trò trong hầu hết các môi trường doanh nghiệp.
Tệp script này sẽ sao chép tiện ích curl.exe hợp pháp vào hồ sơ người dùng dưới tên số ‘.com’. Sau đó, nó sẽ tải IronPython, chạy mã đã được nén và mã hóa Base64 để tải xuống các giai đoạn tiếp theo, bao gồm CastleLoader và CastleRAT.
Các chiến dịch ClickFix trước đó triển khai PavinLoader cũng cho thấy lý do tại sao các lời nhắc xác minh giả mạo đã trở thành một đường dẫn phân phối hữu ích.
Một trình thông dịch Python riêng biệt sau đó sẽ tải một script loader, script này sẽ tải SloppyRAT dưới dạng một tệp DLL và tải nó một cách phản chiếu vào bộ nhớ. Cách tiếp cận này giới hạn các dấu vết trên đĩa và làm cho quá trình lây nhiễm trở nên khó bị phát hiện hơn đối với người dùng, những người có thể tin rằng họ chỉ hoàn thành bước xác minh.
Sau khi hoạt động, SloppyRAT có thể nhận lệnh qua HTTPS, kiểm kê máy, liệt kê các tiến trình và dịch vụ, kiểm tra các tài khoản cục bộ, đọc tệp, tạo hoặc xóa thư mục và khởi chạy các chương trình mới.
Công cụ này cũng có khả năng truy vấn hoặc thay đổi cài đặt của Microsoft Defender, những khả năng này làm cho việc phát hiện sớm và kiểm soát truy cập nghiêm ngặt trở nên đặc biệt quan trọng.
Tính năng nguy hiểm và cơ chế né tránh
Tính năng nguy hiểm nhất là một proxy SOCKS ngược. Nó có thể sử dụng máy tính bị nhiễm làm cầu nối để xâm nhập vào mạng nội bộ, cho phép kẻ điều khiển kết nối với các hệ thống khác từ một vị trí đã được tin cậy. Chức năng này phù hợp với tiến trình được quan sát thấy khi các lời nhắc ClickFix cài đặt các công cụ từ xa, nơi việc thực thi ban đầu bởi người dùng có thể dẫn đến sự lây lan rộng hơn.
SloppyRAT mã hóa các phần mã của nó cho đến thời điểm chạy (runtime), ẩn các chuỗi có ý nghĩa, thêm các chỉ thị rác và sử dụng các lệnh gọi hệ thống gián tiếp để giảm giá trị của các kiểm tra tệp và hành vi đơn giản.
Nó cũng ghim (pins) chứng chỉ máy chủ dự kiến, có thể ngăn các công cụ kiểm tra mạng chặn và đọc lưu lượng truy cập được mã hóa của nó. Thiết kế chỉ huy và kiểm soát (command-and-control) của nó bao gồm một cơ chế dự phòng EtherHiding có thể phân giải cơ sở hạ tầng thông qua các dịch vụ của chuỗi khối Polygon.
Các nhà nghiên cứu chưa tìm thấy một mẫu nào có địa chỉ hợp đồng thông minh, vì vậy có thể phần này chưa hoàn thiện, nhưng nó cho thấy nỗ lực làm cho việc gián đoạn cơ sở hạ tầng trở nên khó khăn hơn. Những lo ngại tương tự về khả năng phục hồi đã xuất hiện trong việc phân phối malware ClickFix dựa trên blockchain, nơi kẻ tấn công sử dụng các dịch vụ phi tập trung để hỗ trợ hoạt động của họ.
Lỗ hổng trong mã nguồn và các biện pháp phòng ngừa
Một số mã duy trì sự tồn tại (persistence code) bị lỗi. SloppyRAT cố gắng tạo một mục nhập Registry Run và một phương pháp COM hijacking, nhưng lại thất bại trong việc cung cấp đúng đường dẫn DLL và xuất các hàm cần thiết cho cả hai phương pháp. Malware cũng có thể quay trở lại sử dụng tiến trình PowerShell thực sự với một tiến trình cha explorer.exe bị giả mạo khi tuyến đường PowerShell trong bộ nhớ của nó thất bại.
Các tổ chức nên chặn lưu lượng truy cập ra ngoài không cần thiết trên cổng TCP 79 và ngăn chặn hoặc kiểm soát chặt chẽ tiện ích finger.exe. Các nhóm bảo mật nên đào tạo nhân viên không bao giờ dán các lệnh vào Run, Command Prompt, Terminal hoặc PowerShell chỉ vì một trang web yêu cầu họ làm vậy, một biện pháp phòng ngừa cũng liên quan đến các bẫy malware CAPTCHA giả.
Các chuyên gia phòng thủ nên giám sát các bản sao curl.exe được đổi tên bất thường, các trình thông dịch Python trong các thư mục có thể ghi của người dùng, việc tải DLL vào bộ nhớ đáng ngờ và các kết nối đi đến cơ sở hạ tầng đã được liệt kê.
Việc hạn chế quyền truy cập quản trị giữa các phân đoạn mạng và điều tra hành vi proxy từ xa có thể giảm thiểu khả năng một điểm cuối bị xâm nhập trở thành điểm khởi đầu cho các cuộc tấn công ransomware trên toàn bộ tổ chức.
Các chỉ số xâm nhập (IoCs)
Các chỉ số xâm nhập (IoCs) đã được xác định để hỗ trợ phát hiện và ứng phó với các hoạt động của SloppyRAT. Lưu ý: Địa chỉ IP và tên miền được làm mờ (ví dụ: [.] ) để ngăn chặn việc phân giải hoặc tạo liên kết ngoài không mong muốn. Nên phục hồi định dạng đầy đủ chỉ trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Cập nhật cho Trung tâm Điều hành An ninh (SOC) về các loại malware và tấn công lừa đảo đang hoạt động trong vòng 24 giờ kể từ khi chúng xuất hiện.
Xem thêm thông tin chi tiết về các mối đe dọa mới nhất tại Zscaler Blog.