Phantom Stealer là một mã độc tống tiền (malware) mới nổi bật với khả năng sử dụng các tệp tin máy tính thông thường làm nơi ẩn náu cho các giai đoạn tấn công tiếp theo. Loại malware này có thể giấu mã độc của nó trong các tài nguyên của tệp tin PNG, sau đó âm thầm thu thập mật khẩu, cookie trình duyệt, dữ liệu ví tiền mã hóa và các thông tin có giá trị khác từ hệ thống Windows. Các chiến dịch nhắm mục tiêu người dùng ở nhiều quốc gia đã được ghi nhận.
Phantom Stealer: Kỹ thuật Tấn công và Lỗ hổng
Các đối tượng tấn công sử dụng email lừa đảo (phishing), phần mềm lậu và các liên kết độc hại được phát tán qua Discord và Telegram để phát tán Phantom Stealer. Điều này có nghĩa là việc lây nhiễm có thể xảy ra ở bất kỳ đâu có tệp tải xuống hấp dẫn hoặc tin nhắn được nhấp vào. Các nhà phân tích bảo mật đã xác định mã độc này là một công cụ đánh cắp thông tin (stealer) dựa trên .NET với thiết kế mô-đun, giúp cả tội phạm mạng ít kinh nghiệm lẫn các đối tượng chuyên nghiệp hơn dễ dàng triển khai.
Sự linh hoạt này làm tăng mức độ rủi ro: cookie phiên bị đánh cắp có thể cho phép kẻ tấn công truy cập tài khoản mà không cần biết mật khẩu, trong khi dữ liệu ví tiền mã hóa có thể dẫn đến tổn thất tài chính trực tiếp. Theo báo cáo từ Splunk, mã độc này có khả năng ẩn mình, duy trì truy cập sau khi khởi động lại, và thu thập dữ liệu từ trình duyệt, ví tiền, tệp tin và clipboard.
Việc sử dụng các gói tải (payload) được nhúng trong tệp hình ảnh cũng tương tự các chiến dịch steganography PNG gần đây, nơi các tệp đồ họa trông bình thường lại chứa mã mà các công cụ quét có thể bỏ sót. Tệp tin PNG không nhất thiết là yếu tố khởi đầu cho việc lây nhiễm. Trong một chuỗi tấn công quan sát được, một bộ tải (loader) .NET lưu trữ một tệp thực thi bên trong tài nguyên của chính nó, dưới dạng mục nhập trong tệp PNG.
Dữ liệu được che giấu này sẽ được mã hóa. Bộ tải chỉ giải mã nó để tiết lộ Phantom Stealer sau khi nó đã bắt đầu hoạt động, gây khó khăn cho việc kiểm tra tệp tin nhanh chóng. Phương pháp này được gọi là steganography, nghĩa là thông tin được ẩn giấu bên trong một tệp tin trông hoàn toàn bình thường. Điều này đặc biệt hữu ích vì các tệp hình ảnh rất phổ biến và thường được tin cậy. Các cuộc tấn công ẩn giấu dữ liệu trong hình ảnh trước đây cũng đã được ghi nhận, tương tự như việc sử dụng vật liệu được mã hóa giả dạng nội dung PNG.
Cơ chế Hoạt động Khác của Phantom Stealer
Một bộ tải khác được gửi đến thông qua email lừa đảo dưới dạng một tập lệnh PowerShell được che giấu kỹ lưỡng. Tập lệnh này giải mã mã độc và đặt nó vào bên trong explorer.exe, một tiến trình Windows thông thường. Từ đó, nó có thể giải nén stealer cuối cùng và làm suy yếu khả năng hiển thị bằng cách can thiệp vào quá trình quét bảo mật và ghi nhật ký sự kiện của Windows.
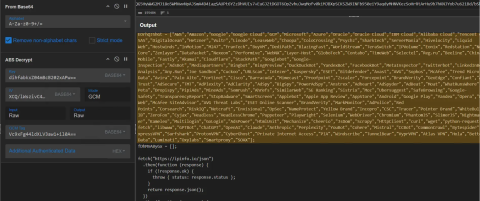
Nghiên cứu được cung cấp minh họa việc trích xuất nội dung giai đoạn tiếp theo được ẩn giấu trong hai tệp hình ảnh. Bài học thực tế rất đơn giản: một tệp ảnh đơn lẻ không phải là bằng chứng của mối đe dọa, nhưng các tài nguyên hình ảnh bất thường kết hợp với hoạt động của tập lệnh cần được xem xét kỹ lưỡng. Xem thêm phân tích chi tiết tại Splunk.
Khả năng Đánh cắp Dữ liệu của Phantom Stealer
Sau khi hoạt động, Phantom Stealer sẽ tìm kiếm trong cơ sở dữ liệu trình duyệt và các tệp cấu hình để lấy tên người dùng đã lưu, mật khẩu, hồ sơ, cookie và dữ liệu thẻ thanh toán. Cookie rất quan trọng vì chúng có thể duy trì một phiên web đã được xác thực. Điều này làm cho rủi ro đánh cắp cookie phiên trình duyệt trở thành một mối quan ngại ngay cả đối với những người sử dụng xác thực đa yếu tố.
Mã độc này cũng sao chép dữ liệu từ các tiện ích mở rộng ví tiền mã hóa của trình duyệt và các ứng dụng ví tiền mã hóa trên máy tính. Nó theo dõi clipboard, tìm kiếm các địa chỉ ví tiền. Khi tìm thấy một địa chỉ, nó có thể thay thế địa chỉ đã sao chép bằng một giá trị do kẻ tấn công kiểm soát, có khả năng gửi một khoản thanh toán đến người nhận sai khi nạn nhân dán địa chỉ đó.
Phạm vi hoạt động của Phantom Stealer vượt ra ngoài trình duyệt. Các nhà nghiên cứu đã quan sát thấy nó tìm kiếm các tài liệu và cơ sở dữ liệu được chọn, cài đặt FileZilla, thông tin đăng nhập WinSCP đã lưu, thông tin hồ sơ Outlook, ảnh chụp màn hình, các lần gõ phím và các hồ sơ Wi-Fi đã lưu. Nó có thể tạo một mục Registry Run hoặc sử dụng thư mục Startup để tự động khởi chạy lại sau khi khởi động lại máy tính.
Cơ chế Tránh Phát hiện
Trước khi đánh cắp dữ liệu, Phantom Stealer kiểm tra chi tiết hệ thống, tài khoản, tiến trình, dịch vụ và mạng để tìm dấu hiệu nó đang hoạt động trong một môi trường sandbox. Mã độc này có thể giảm tốc độ hoặc dừng lại khi nó nghi ngờ đang bị phân tích. Điều này có nghĩa là kết quả kiểm tra không nên được coi là cuối cùng, đặc biệt là khi một mẫu chưa hoàn thành kiểm tra thời gian. Nó khởi động Chrome với các cài đặt dòng lệnh để cô lập công việc khỏi phiên trình duyệt của nạn nhân.
Khuyến nghị Bảo mật
Các chuyên gia bảo mật nên điều tra các hoạt động PowerShell bất thường, việc tiêm mã tiến trình từ xa (remote process injection), các chương trình không phải trình duyệt truy cập dữ liệu trình duyệt, và các trình duyệt được khởi chạy với thư mục dữ liệu người dùng tùy chỉnh hoặc cài đặt không có sandbox. Các nhóm bảo mật cũng nên kiểm tra các tệp tải xuống và tệp đính kèm email đáng ngờ, chặn phần mềm trái phép, và xoay vòng mật khẩu, phiên và thông tin đăng nhập ví tiền sau khi xác nhận có sự cố lây nhiễm. Các chiến thuật nhắm mục tiêu ví tiền mã hóa tương tự cho thấy lý do tại sao các tài sản bị ảnh hưởng nên được coi là đã bị xâm phạm ngay lập tức.