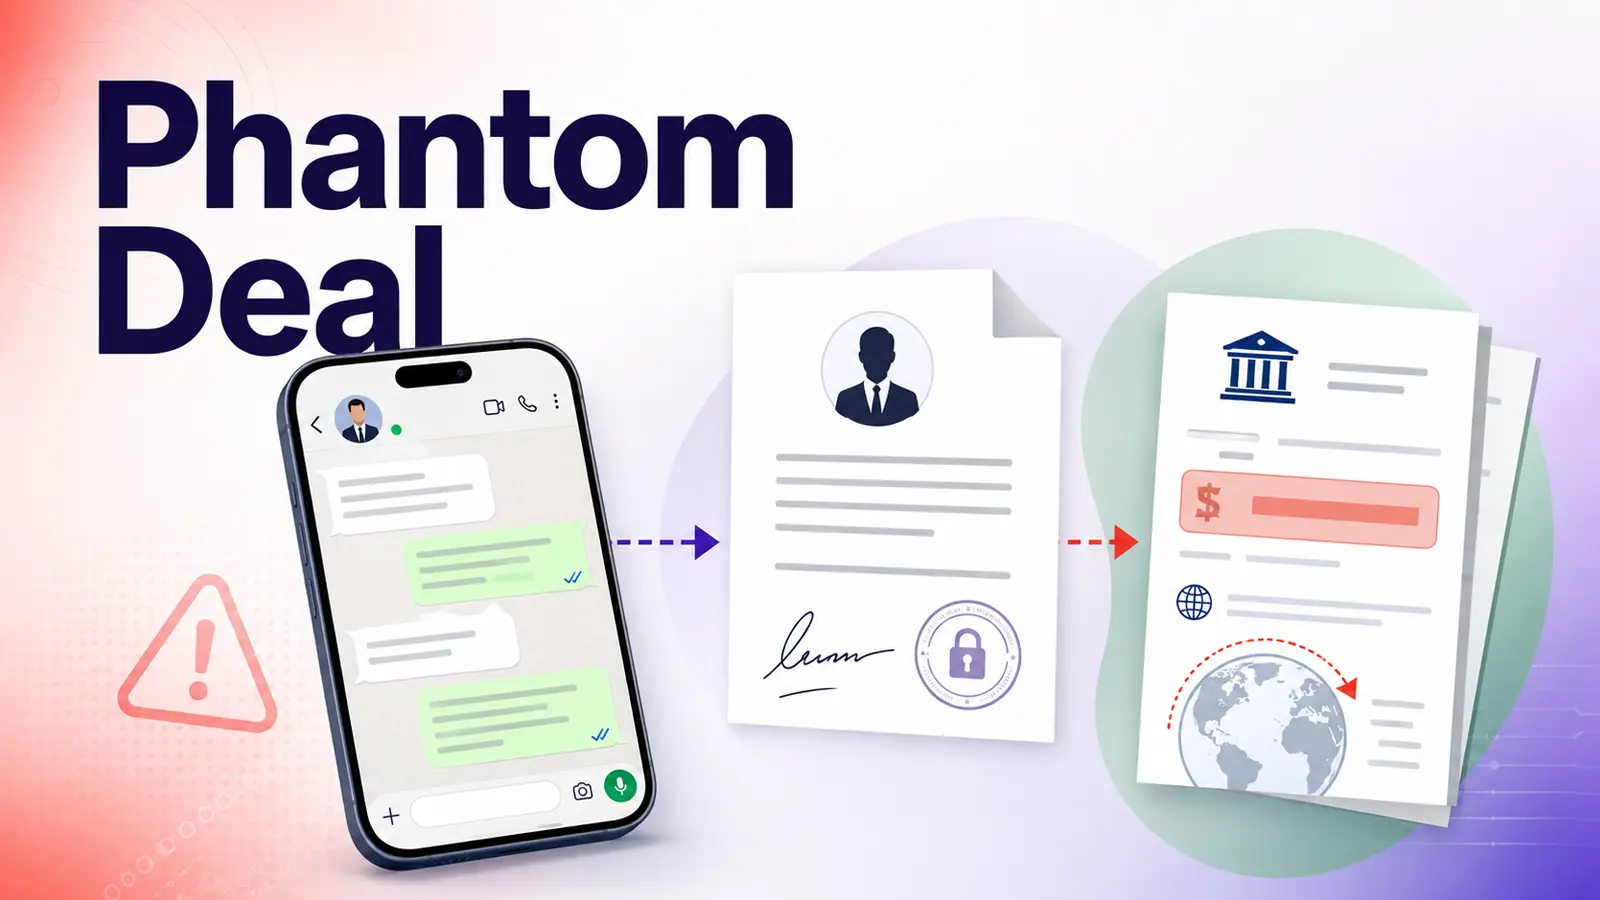
Các đối tượng tội phạm mạng đang lợi dụng các thỏa thuận mua bán giả mạo để hướng nhân viên thực hiện các giao dịch chuyển tiền lớn. Chiến dịch này, được gọi là Phantom Deal, bắt đầu bằng một tin nhắn WhatsApp đáng tin cậy từ một người tự xưng là giám đốc điều hành quen thuộc.
Chiến dịch Phantom Deal
Chiến dịch này biến các biện pháp bảo vệ doanh nghiệp thông thường thành rào cản mà nạn nhân được yêu cầu phải tránh để bảo vệ một giao dịch bí mật. Các đối tượng sử dụng tên thật, ảnh, lịch sử công ty và ngôn ngữ giao dịch quen thuộc để khiến một giao dịch hư cấu trở nên bình thường. Trường hợp này cho thấy một cuộc tấn công tài chính có thể phát triển bên trong các cuộc trò chuyện kinh doanh thông thường.
Các nhà phân tích tại Gen Digital đã xác định chiến dịch này sau khi một kẻ tấn công liên hệ với một thành viên trong đội ngũ pháp lý của họ, mạo danh một giám đốc điều hành tại Dublin. Nhân viên này nhận ra giọng nói của người gọi không khớp với đồng nghiệp được sao chép, sau đó hợp tác với các nhà nghiên cứu để ghi lại vụ việc thay vì gửi tiền.
Gen Digital cho biết trong một báo cáo được chia sẻ với Cyber Security News (CSN) rằng cuộc điều tra cũng phát hiện ra bốn cá nhân bị nhắm mục tiêu khác đã nhận được các thỏa thuận bảo mật (NDA) có liên quan chặt chẽ. Mặc dù nhà tuyển dụng và người cố vấn được cho là của họ khác nhau, các tài liệu này vẫn sử dụng cùng một cấu trúc, yêu cầu bảo mật và dấu vết mẫu.
Mô hình lặp đi lặp lại này cho thấy một gói lừa đảo có thể tái sử dụng, nhắm vào những người liên quan đến các giao dịch của công ty. Tin tức bảo mật về các phương thức lừa đảo mới nổi này là vô cùng quan trọng để các tổ chức có thể nâng cao nhận thức và phòng vệ.
Kỹ thuật Tấn công
Giai đoạn Tiếp cận Ban đầu
Tin nhắn WhatsApp ban đầu hoàn toàn vô hại, hỏi xem người nhận có đang ở văn phòng hay không. Sau khi thiết lập liên lạc, một kẻ mạo danh thứ hai, tự nhận là một chuyên gia liên kết với PwC, yêu cầu một địa chỉ email cá nhân. Bước tiếp theo là một bản NDA được đánh bóng, mang thương hiệu PwC, mô tả một vụ mua bán bí mật và các quy tắc tiết lộ nghiêm ngặt.
Bản NDA này không chỉ đơn thuần là giấy tờ hỗ trợ. Nó yêu cầu người nhận chỉ thảo luận về việc mua bán thông qua WhatsApp và email cá nhân, đồng thời giữ cho đồng nghiệp không tham gia vào cuộc trò chuyện. Việc hạn chế truy cập có thể là bình thường trong một giao dịch thực tế, nhưng việc di chuyển một yêu cầu quan trọng ra khỏi các kênh đã được phê duyệt là một dấu hiệu cảnh báo, tương tự như các chiến thuật lừa đảo CEO trên WhatsApp.
Giao dịch và Yêu cầu Thanh toán
Các hướng dẫn thanh toán sau đó yêu cầu Avast Software s.r.o. chuyển 626.735,45 € cho một công ty Hồng Kông dưới dạng “Phí tạm ứng cho Dịch vụ Chuyên nghiệp”. Những kẻ tội phạm tuyên bố rằng khoản tiền này sẽ được ghi nhận là một khoản phải thu nội bộ và được hoàn trả sau thông báo. Trên thực tế, ngôn ngữ này đã bao bọc một vụ lừa đảo thanh toán tạm ứng đơn giản bằng các thuật ngữ quen thuộc với các đội ngũ pháp lý và tài chính.
Các đối tượng sau đó yêu cầu một SWIFT MT103, là tin nhắn ngân hàng chứng minh một giao dịch quốc tế đã được thực hiện. Chúng cũng yêu cầu tham chiếu theo dõi thanh toán UETR, có khả năng cho phép chúng giám sát giao dịch và giảm thời gian có sẵn để công ty hoặc ngân hàng can thiệp. Đây là một mối đe dọa mạng cần được quan tâm.
Phương thức Tấn công và Phân tích
Các nhà nghiên cứu không tìm thấy bằng chứng về việc hộp thư công ty bị xâm phạm hoặc khai thác kỹ thuật nào. Thay vào đó, vụ lừa đảo nhắm mục tiêu vào một quy trình kinh doanh: thuyết phục một nhân viên rằng tính bảo mật yêu cầu bỏ qua các kiểm soát pháp lý, tài chính, kho quỹ, tuân thủ và phát triển doanh nghiệp. Do đó, các đội ngũ bảo mật chỉ tìm kiếm các tệp đính kèm hoặc liên kết đáng ngờ có thể bỏ lỡ hoạt động này ngay từ liên hệ đầu tiên.
Trong quá trình trao đổi được kiểm soát, các nhà nghiên cứu đã gửi một email xác nhận thanh toán giả chứa một liên kết theo dõi. Nó ghi lại 49 yêu cầu HTTP từ 43 địa chỉ IP trong 24 ngày, mặc dù các máy quét tự động, dịch vụ đám mây và hệ thống phân tích chuyển hướng đã làm tăng số lượng thô. Sau khi lọc, nhóm vẫn quan sát thấy việc truy cập lặp lại thông qua VPN, proxy và các kết nối internet không lưu trữ.
Phòng ngừa và Khuyến nghị
Các công ty nên xác minh mọi hướng dẫn thanh toán thông qua một phương thức liên hệ đã được thiết lập độc lập trước giao dịch, thay vì sử dụng thông tin chi tiết được cung cấp trong cuộc trò chuyện. Khi danh tính hoặc yêu cầu của người cố vấn không chắc chắn, nhân viên nên sử dụng danh bạ chính thức để xác nhận. Sự kỷ luật này rất quan trọng vì các đối tượng tội phạm ngày càng gửi các tin nhắn lừa đảo được xác thực, trông đáng tin cậy hơn nhiều so với thư rác thông thường.
Bài học cốt lõi rất đơn giản: một thỏa thuận bảo mật có thể hạn chế những người được thông báo về một giao dịch, nhưng nó không thể loại bỏ nhu cầu xác thực giao dịch đó. Việc xác nhận độc lập trước bất kỳ khoản chuyển tiền quốc tế nào có thể ngăn chặn âm mưu trước khi tiền rời khỏi tài khoản. Hành động gần đây chống lại cơ sở hạ tầng business email compromise (BEC) nhấn mạnh lý do tại sao kiểm soát đó vẫn còn quan trọng, ngay cả khi một vụ lừa đảo bắt đầu bên ngoài hộp thư.