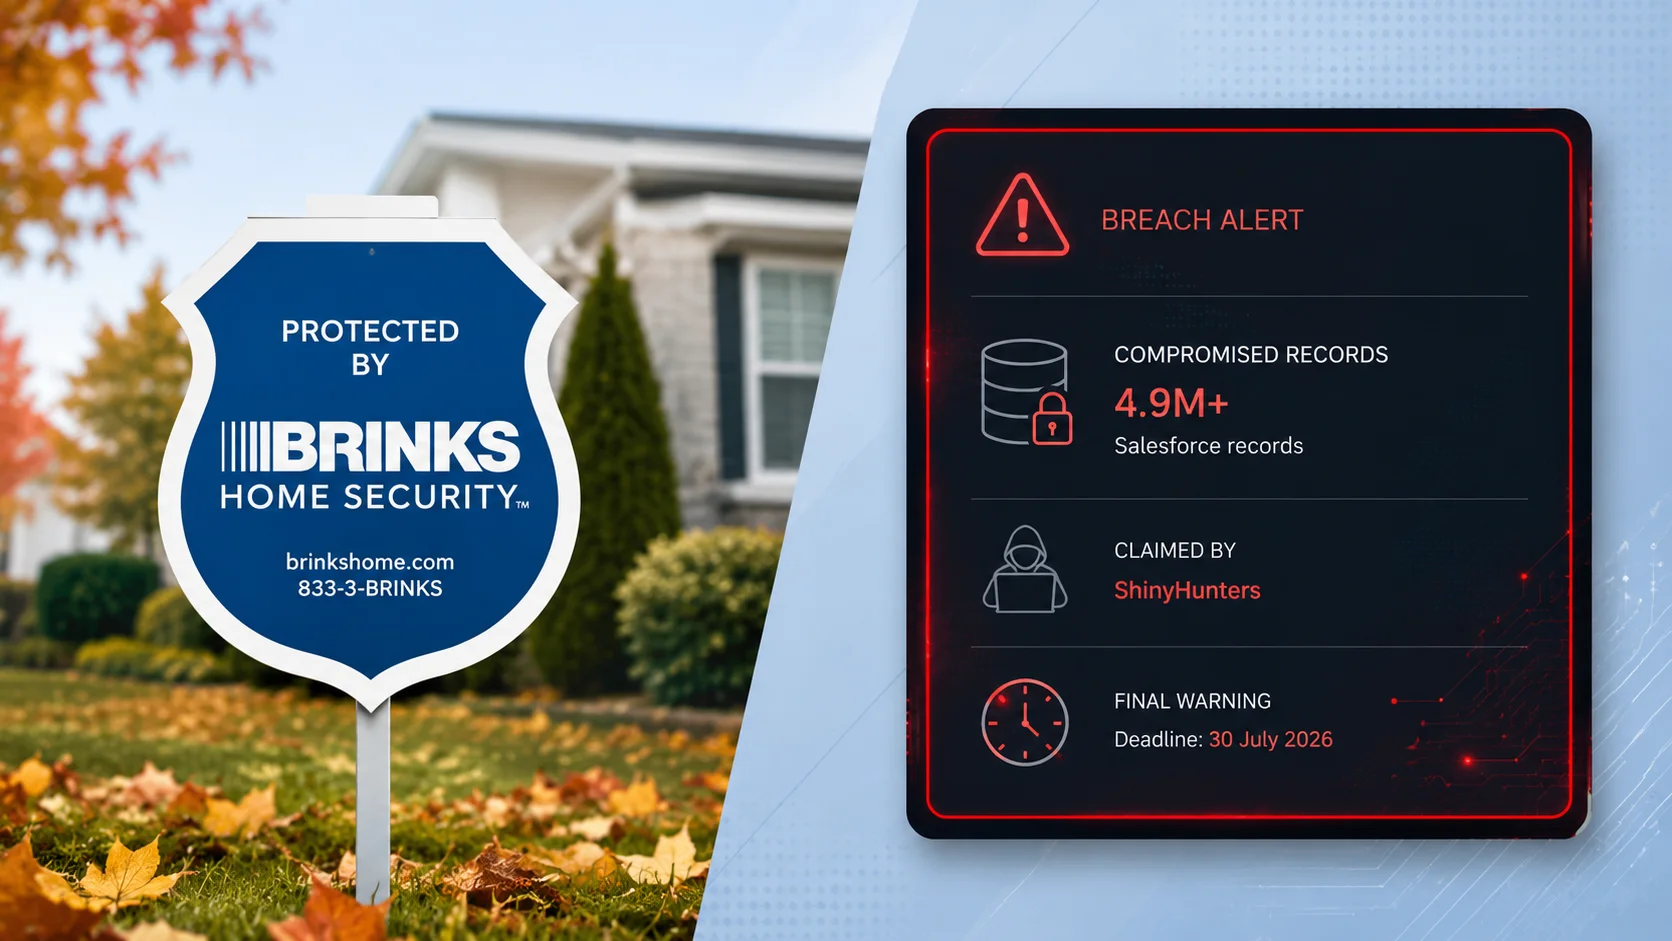
Brinks Home, một trong những nhà cung cấp dịch vụ an ninh dân cư lớn nhất Bắc Mỹ, đã xác nhận hệ thống IT của họ bị xâm nhập sau khi nhóm tống tiền khét tiếng ShinyHunters tuyên bố chịu trách nhiệm đánh cắp gần năm triệu bản ghi liên quan đến môi trường Salesforce của công ty. Vụ rò rỉ dữ liệu này đặt ra những câu hỏi nghiêm trọng về an ninh của các nền tảng bên thứ ba và khả năng đối phó với các mối đe dọa mạng tinh vi.
Vụ Rò Rỉ Dữ Liệu Brinks Home và Nhóm ShinyHunters
Diễn Biến Chính của Cuộc Tấn Công
Xác nhận từ Brinks Home được đưa ra sau khi nhóm ShinyHunters niêm yết “BH Security, LLC (brinkshome.com)” trên trang web rò rỉ của chúng. Nhóm này đe dọa sẽ công bố dữ liệu bị đánh cắp nếu công ty không trả tiền chuộc trước ngày 30 tháng 7 năm 2026.
Brinks Home báo cáo rằng họ đã phát hiện quyền truy cập trái phép vào hệ thống của mình vào ngày 20 tháng 7. Ngay lập tức, công ty đã kích hoạt các quy trình ứng phó sự cố để ngăn chặn cuộc tấn công mạng.
Thời gian kẻ tấn công lưu trú trong hệ thống (dwell time) ước tính khoảng một tuần trước khi sự việc được kiểm soát. Đây là một khoảng thời gian đủ dài để kẻ tấn công có thể thực hiện việc đánh cắp dữ liệu quy mô lớn.
Thông Tin Bị Đánh Cắp
ShinyHunters tuyên bố đã đánh cắp hơn 1.1 triệu hàng dữ liệu khách hàng từ đối tượng “Contacts” trong Salesforce. Ngoài ra, chúng còn lấy được hơn 4.000 hàng PII của nhân viên, bao gồm tên, email, chức danh công việc và số điện thoại.
Một phần quan trọng khác của dữ liệu bị lộ là khoảng 3.8 triệu bản ghi nhật ký trò chuyện hỗ trợ khách hàng từ nền tảng Brinks Care Cresta. Tổng cộng, những con số này tạo nên 4.9 triệu bản ghi được quảng cáo trên trang web rò rỉ của nhóm.
Các nhà nghiên cứu bảo mật lưu ý rằng con số tổng thể phản ánh tổng số bản ghi và bản sao trò chuyện, chứ không phải số lượng khách hàng duy nhất. Mặc dù vậy, đây vẫn là một vụ rò rỉ dữ liệu nghiêm trọng với quy mô lớn.
Brinks Home đã tuyên bố rằng họ vẫn chưa xác nhận chính xác thông tin nào đã bị xâm phạm hoặc dữ liệu của những cá nhân nào có liên quan. Việc xác định phạm vi chính xác của dữ liệu bị ảnh hưởng là bước quan trọng trong quy trình ứng phó sự cố.
Ảnh Hưởng Đến Hoạt Động Cốt Lõi
Điều quan trọng là Brinks Home đã nhấn mạnh rằng vụ data breach này không ảnh hưởng đến các sản phẩm hoặc dịch vụ cốt lõi của họ. Chức năng giám sát báo động và hệ thống cho khách hàng vẫn tiếp tục hoạt động mà không bị gián đoạn.
Các hệ thống bị xâm nhập chủ yếu liên quan đến môi trường Salesforce và hạ tầng hỗ trợ, chứ không phải phần cứng bảo mật hoặc mạng giám sát chính. Điều này giúp giảm thiểu tác động trực tiếp đến dịch vụ an ninh mà Brinks Home cung cấp.
Tuy nhiên, sự rò rỉ dữ liệu từ các hệ thống hỗ trợ vẫn mang lại mối đe dọa mạng đáng kể, đặc biệt là với thông tin nhạy cảm của khách hàng và nhân viên.
Chiến Thuật Tấn Công và Mối Đe Dọa Hiện Tại
Chiến Dịch Lừa Đảo Phishing Tập Trung vào Salesforce
Sự cố này phù hợp với một mô hình rộng lớn hơn của các chiến dịch lừa đảo vishing tập trung vào Salesforce, được gán cho nhóm ShinyHunters trong suốt năm 2026. Nhóm này đã từng tấn công các tổ chức khác như Cushman & Wakefield, Kodak, và Sysco.
Chúng sử dụng cùng một kịch bản kỹ thuật xã hội để nhắm mục tiêu vào các nhà cung cấp SSO (Single Sign-On) như Microsoft Entra và Okta. Phương pháp này cho phép kẻ tấn công vượt qua các lớp bảo mật ban đầu và truy cập vào các hệ thống quan trọng.
Vishing, một dạng lừa đảo qua điện thoại, thường liên quan đến việc kẻ tấn công giả mạo là nhân viên IT hoặc đối tác đáng tin cậy để lừa người dùng cung cấp thông tin đăng nhập hoặc quyền truy cập. Khi kết hợp với việc nhắm mục tiêu vào các nhà cung cấp SSO, nó trở thành một mối đe dọa mạng đặc biệt nguy hiểm.
Kẻ tấn công có thể sử dụng thông tin thu thập được từ các cuộc gọi vishing để truy cập vào các tài khoản được bảo vệ bởi SSO, từ đó mở rộng phạm vi xâm nhập vào các hệ thống khác của tổ chức.
Nguy Cơ Từ Dữ Liệu Hỗ Trợ Khách Hàng Bị Rò Rỉ
Các chuyên gia bảo mật cảnh báo rằng các bản sao nhật ký hỗ trợ khách hàng bị đánh cắp đặc biệt nguy hiểm. Chúng thường chứa các thông tin như địa chỉ dịch vụ, chi tiết thiết bị, và lịch sử tài khoản.
Những thông tin chi tiết này làm cho các nỗ lực lừa đảo tiếp theo (phishing) trở nên cực kỳ đáng tin cậy. Kẻ tấn công có thể sử dụng dữ liệu này để xây dựng các kịch bản lừa đảo được cá nhân hóa, khiến nạn nhân dễ bị lừa hơn.
Ví dụ, một kẻ tấn công có thể gửi email giả mạo với thông tin chính xác về loại thiết bị an ninh hoặc địa chỉ nhà của khách hàng. Điều này làm cho tin nhắn giả mạo trông giống như một thông báo hợp pháp từ Brinks Home, tăng khả năng khách hàng sẽ click vào liên kết độc hại hoặc tiết lộ thông tin cá nhân.
Do đó, mặc dù dịch vụ cốt lõi không bị ảnh hưởng, vụ rò rỉ dữ liệu này vẫn tạo ra một rủi ro bảo mật đáng kể cho khách hàng của Brinks Home thông qua các cuộc tấn công lừa đảo mục tiêu.
Đây là một minh chứng rõ ràng cho việc ngay cả dữ liệu không trực tiếp liên quan đến hoạt động cốt lõi vẫn có thể được khai thác để phục vụ các cuộc tấn công mạng tinh vi hơn.
Khuyến Nghị An Ninh Mạng và Biện Pháp Phòng Ngừa
Hướng Dẫn Khách Hàng Brinks Home
Brinks Home đã kêu gọi khách hàng cảnh giác cao độ trước các email, tin nhắn văn bản hoặc cuộc gọi điện thoại không mong muốn yêu cầu thông tin cá nhân hoặc thông tin đăng nhập. Công ty nhấn mạnh rằng họ sẽ không bao giờ yêu cầu dữ liệu nhạy cảm thông qua các phương thức liên lạc không được yêu cầu.
Khách hàng được khuyến nghị không nhấp vào các liên kết hoặc trả lời các tin nhắn đáng ngờ đề cập đến vụ việc rò rỉ dữ liệu. Đây là một nguyên tắc cơ bản trong an ninh mạng để tránh các cuộc tấn công lừa đảo.
Thay vào đó, hãy xác minh bất kỳ thông tin liên lạc nào trực tiếp thông qua các kênh chính thức của Brinks Home, chứ không phải thông qua các số điện thoại hoặc liên kết được cung cấp trong tin nhắn không mong muốn. Việc kiểm tra chéo thông tin là cực kỳ quan trọng.
Chính sách này nhằm bảo vệ khách hàng khỏi các nỗ lực lừa đảo tiếp theo có thể phát sinh từ dữ liệu đã bị đánh cắp. Việc nâng cao nhận thức về mối đe dọa mạng là chìa khóa để phòng ngừa.
Các Bước Phản Ứng và Thông Báo
Nếu thông tin cá nhân được xác nhận là bị ảnh hưởng, Brinks Home cho biết họ sẽ thông báo cho các cá nhân bị ảnh hưởng theo yêu cầu của luật pháp hiện hành. Điều này bao gồm việc phác thảo các bước tiếp theo được khuyến nghị để bảo vệ bản thân.
Việc tuân thủ các quy định về thông báo rò rỉ dữ liệu là một nghĩa vụ pháp lý quan trọng đối với các công ty. Nó giúp các cá nhân bị ảnh hưởng có thể thực hiện các biện pháp phòng ngừa kịp thời, như thay đổi mật khẩu hoặc giám sát hoạt động tài chính.
Sự cố này cũng là lời nhắc nhở cho tất cả các tổ chức về tầm quan trọng của việc bảo vệ không chỉ hệ thống cốt lõi mà còn cả các nền tảng bên thứ ba như Salesforce. Các nền tảng này thường chứa lượng lớn dữ liệu nhạy cảm và là mục tiêu hấp dẫn cho các tấn công mạng.
Tăng cường an ninh mạng cho toàn bộ chuỗi cung ứng kỹ thuật số, bao gồm các nhà cung cấp bên thứ ba, là điều cần thiết để ngăn chặn các vụ rò rỉ dữ liệu tương tự trong tương lai. Các nghiên cứu về kết nối giữa các nhóm tấn công và chiến dịch vishing cho thấy sự phức tạp của các mối đe dọa mạng hiện nay.