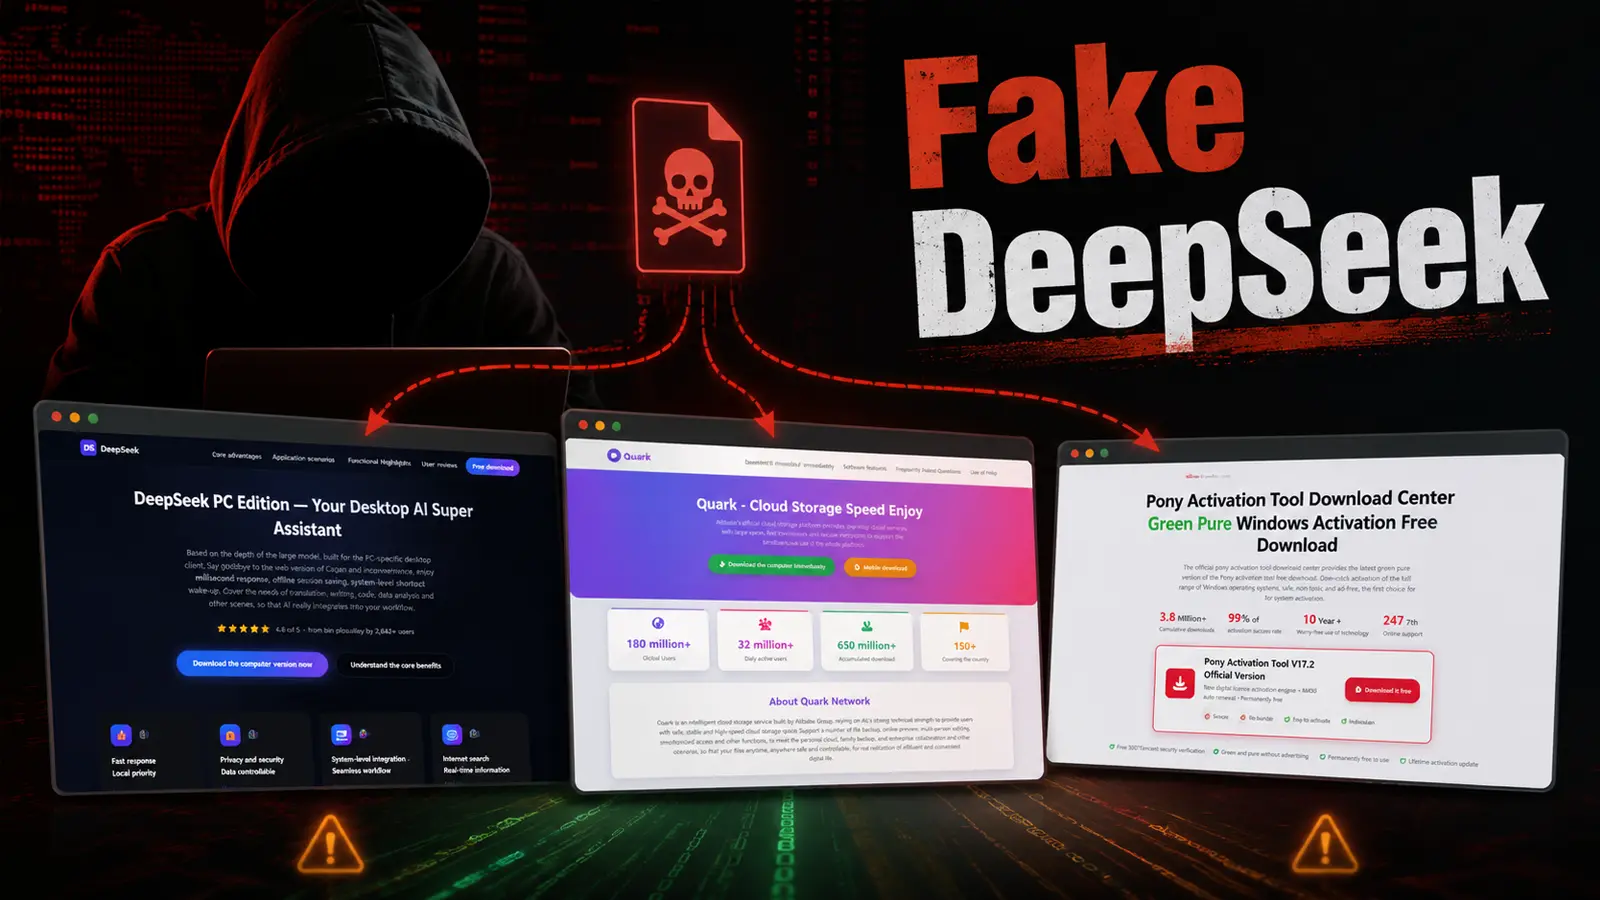
Các đối tượng tội phạm mạng nói tiếng Trung đang sử dụng các trang phần mềm giả mạo, bắt chước các công cụ trí tuệ nhân tạo (AI) phổ biến để lây nhiễm mã độc điều khiển từ xa (remote access malware) cho người dùng Windows. Chiến dịch này biến sự quan tâm đến DeepSeek thành một cái bẫy, cung cấp thứ trông giống như một bản tải xuống thông thường nhưng lại phân phối một trình cài đặt được xây dựng để che giấu mục đích thực sự của nó. Hoạt động này cũng mạo danh Quark Cloud và Pony Activator, mở rộng phạm vi tiếp cận đối tượng có thể tin tưởng vào các bản tải xuống này. Một khi trình cài đặt được thực thi, nó sẽ khởi chạy một chuỗi hành động nhằm làm suy yếu các biện pháp kiểm soát bảo mật và cung cấp cho kẻ tấn công một điểm truy cập để giám sát, đánh cắp hoặc phân phối thêm mã độc.
Tấn công mạng bằng phần mềm giả mạo
Các nhà phân tích tại Zscaler ThreatLabz đã xác định hoạt động này và liên kết nó với một nhóm tội phạm mạng nói tiếng Trung. Zscaler ThreatLabz cho biết trong một báo cáo rằng nhóm này đã sử dụng các cổng do AI tạo ra để làm cho các trang tải xuống giả mạo của họ trở nên thuyết phục hơn.
Trường hợp này cho thấy tốc độ một cái tên AI nổi tiếng có thể trở thành mồi nhử. Nó cũng nhấn mạnh một rủi ro quen thuộc: một trang web được trau chuốt và một logo quen thuộc không chứng minh được rằng bản tải xuống là hợp pháp, đặc biệt là khi nó đến từ quảng cáo, kết quả tìm kiếm hoặc một liên kết bất ngờ. Đối với các chuyên gia phòng thủ, chiến dịch này là lời nhắc nhở rằng phòng ngừa bắt đầu trước khi xảy ra lây nhiễm. Điều này bao gồm việc xác minh các kênh tải xuống, ngăn người dùng chạy các trình cài đặt chưa được phê duyệt và đảm bảo công cụ bảo mật không thể dễ dàng bị vô hiệu hóa bởi các thành phần dễ bị tấn công. Việc xem xét nhanh chóng các cài đặt đáng ngờ có thể nhanh chóng hạn chế thiệt hại.
Mã độc và kỹ thuật tấn công
Giai đoạn đầu tiên là một gói trình cài đặt Windows (MSI) được tạo bằng WiX toolkit. Hành động tùy chỉnh (custom action) của nó khởi chạy mã độc thay vì chỉ đơn thuần cài đặt một ứng dụng. Lựa chọn này giúp tệp giống với phần mềm thiết lập thông thường trong khi chuẩn bị hệ thống cho các hoạt động mà nạn nhân khó có thể nhìn thấy. Trình cài đặt giải mã các payload tiếp theo trực tiếp trong bộ nhớ, một phương pháp giới hạn các dấu vết hữu ích còn lại trên đĩa. Điều này làm cho việc điều tra trở nên khó khăn hơn và có thể trì hoãn cảnh báo.
Các chi tiết kỹ thuật của chiến dịch:
- Trình cài đặt MSI: Được tạo bằng WiX toolkit, sử dụng custom action để thực thi mã độc.
- Giải mã trong bộ nhớ: Các payload tiếp theo được giải mã trực tiếp trong RAM để giảm thiểu dấu vết trên đĩa.
Các chiêu trò tương tự đã xuất hiện trong hoạt động quảng cáo độc hại nhắm vào người dùng DeepSeek, nơi các trang web giả mạo dẫn khách truy cập đến các bản tải xuống có hại.
Vô hiệu hóa phần mềm bảo mật
Sau giai đoạn giải mã, kẻ tấn công sử dụng một trình điều khiển (driver) Adlice TrueSight phiên bản 2.0.2 đã được ký nhưng dễ bị tổn thương để chấm dứt hoạt động của hơn 200 sản phẩm bảo mật, theo các nhà nghiên cứu. Một trình điều khiển hoạt động rất sâu bên trong Windows, vì vậy việc lạm dụng nó có thể cho phép mã độc can thiệp vào các biện pháp bảo vệ lẽ ra sẽ ngăn chặn hoặc gắn cờ nó.
Đây không chỉ là một chi tiết kỹ thuật. Khi bảo vệ đầu cuối (endpoint protection) bị tắt, kẻ tấn công có thể hoạt động với khả năng hiển thị thấp hơn nhiều, khiến cả thông tin cá nhân và hệ thống doanh nghiệp đều bị phơi nhiễm. Các chiến dịch lạm dụng trình điều khiển bảo mật gần đây minh họa lý do tại sao các chuyên gia phòng thủ ngày càng theo dõi chặt chẽ các tải trình điều khiển bất thường giống như các tệp thực thi đáng ngờ.
Phân phối mã độc Gh0st RAT
Với các biện pháp phòng thủ bị suy yếu, chiến dịch triển khai một biến thể của Gh0st RAT, một trojan truy cập từ xa. Mã độc này có thể cho phép kẻ điều khiển kiểm soát máy tính bị lây nhiễm từ xa. Tác động trước mắt có thể bao gồm việc đánh cắp tệp, giám sát màn hình, thực thi lệnh hoặc sử dụng máy làm điểm khởi đầu cho các cuộc xâm nhập khác.
Việc nhóm này sử dụng một số tên phần mềm quen thuộc là quan trọng vì nó mở rộng nhóm nạn nhân tiềm năng vượt ra ngoài những người dùng AI chuyên dụng. Lập trình viên, sinh viên và nhân viên văn phòng đều có thể tìm kiếm các tiện ích hoặc dịch vụ đám mây. Mô hình kỹ thuật xã hội tương tự xuất hiện trong các bản tải xuống kho lưu trữ AI giả mạo, sử dụng các trang dự án trông đáng tin cậy để phân phối các tệp độc hại.
Khuyến nghị phòng ngừa và ứng phó
Mọi người nên tải phần mềm chỉ từ trang web đã xác minh của nhà cung cấp hoặc cửa hàng chính thức đã được xác nhận, và họ nên coi các tệp MSI bất ngờ là một dấu hiệu cảnh báo. Các tổ chức nên hạn chế quyền cài đặt phần mềm của người dùng và xem xét các cảnh báo về việc cài đặt trình điều khiển không được ký hoặc bất thường, việc chấm dứt dịch vụ bảo mật và các trình cài đặt khởi chạy các tiến trình con ẩn.
Các nhóm bảo mật cũng nên cập nhật Windows và các công cụ kiểm soát đầu cuối, bật danh sách chặn trình điều khiển dễ bị tổn thương khi thích hợp, và điều tra bất kỳ sự mất mát bảo vệ đột ngột nào. Việc báo cáo rộng rãi hơn về việc lạm dụng các trình điều khiển đã ký cho thấy rằng chữ ký hợp lệ một mình không đảm bảo trình điều khiển an toàn trong ngữ cảnh.
Xem thêm thông tin chi tiết về các mối đe dọa mạng mới nhất tại các nguồn uy tín như CISA.