Một kỹ thuật tấn công mới đã được trình bày tại DEF CON 34, cho phép kẻ tấn công lợi dụng các thành phần được tin cậy của SentinelOne để biến công cụ bảo vệ điểm cuối thành một lá chắn mạnh mẽ cho mã độc. Nghiên cứu này tập trung vào việc lạm dụng các đặc quyền cao mà các công cụ EDR (Endpoint Detection and Response) sở hữu để thực hiện các hành động mà phần mềm thông thường không thể. SentinelOne đã khắc phục vấn đề này trong phiên bản Agent 26.1.1.
Lợi dụng đặc quyền của công cụ bảo vệ điểm cuối
Các công cụ EDR, giống như các giải pháp chống vi-rút, hoạt động với khả năng hiển thị sâu và đặc quyền cao vì chúng cần kiểm tra các tiến trình, tệp tin, bộ nhớ và hành vi hệ thống. Tuy nhiên, những đặc quyền này có thể trở nên nguy hiểm khi các giao diện cục bộ, logic cài đặt và ranh giới tin cậy không được bảo vệ đầy đủ.
Nghiên cứu này tập trung vào một mô hình bảo mật của Windows có tên là Protected Process Light (PPL). PPL được thiết kế để ngăn chặn các tiến trình thông thường đọc, sửa đổi, gỡ lỗi hoặc chấm dứt các dịch vụ bảo mật được bảo vệ. Các sản phẩm chống vi-rút và EDR thường sử dụng mức bảo vệ Antimalware-Light, tương tự như các dịch vụ được bảo vệ khác như LSASS và các thành phần của Windows Defender.
Chi tiết về kỹ thuật tấn công
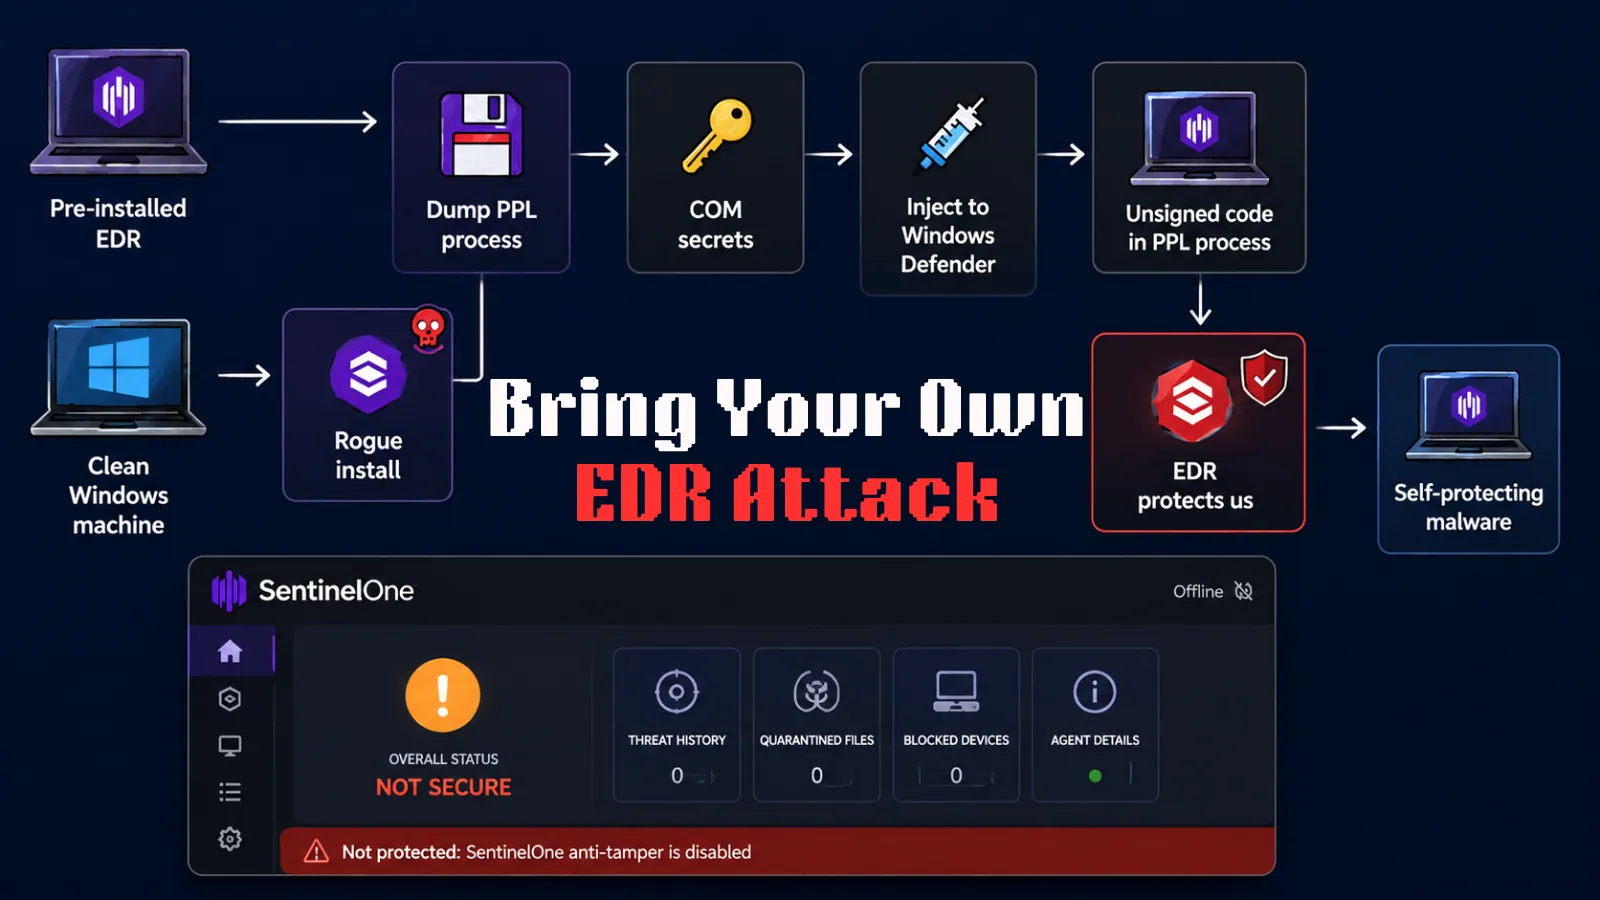
Các nhà nghiên cứu của Akamai đã phát hiện ra rằng SentinelOne đã làm lộ một số giao diện Component Object Model (COM), bao gồm một đối tượng SentinelHelper. Một phương thức có tên là Dump có thể được gọi bởi một quản trị viên cục bộ để tạo ra các bản ghi bộ nhớ (memory dumps) của các tiến trình được bảo vệ.
Điểm đáng lưu ý là phương thức này thiếu sự xác thực chặt chẽ về vị trí của ứng dụng gọi. Điều này cho phép kẻ tấn công ở cấp quản trị viên có thể trích xuất bộ nhớ của các tiến trình được bảo vệ bởi PPL, bao gồm cả agent của SentinelOne và Microsoft Defender. Kỹ thuật này không yêu cầu driver dễ bị tấn công, khai thác lỗ hổng kernel hay lỗ hổng leo thang đặc quyền truyền thống.
Thay vào đó, nó lợi dụng một tiến trình EDR hợp pháp và đáng tin cậy để thực hiện các hành động mà phần mềm chế độ người dùng thông thường không thể. Các nhà nghiên cứu sau đó đã kết hợp khả năng này với nghiên cứu COM-based PPL trước đó. Bằng cách trích xuất các bí mật COM dành riêng cho tiến trình từ bộ nhớ đã dump, họ đã chứng minh một lộ trình để ánh xạ và thực thi mã không được ký bên trong một tiến trình được bảo vệ khác bởi PPL.
Trong quá trình thử nghiệm, cuộc tấn công cuối cùng đã cho phép thực thi một payload không được ký trong ngữ cảnh được bảo vệ của Microsoft Defender sau khi giải quyết các vấn đề về quyền truy cập bộ nhớ, định vị lại và các hạn chế tải phụ thuộc. Điều này cho thấy một mối đe dọa mạng tiềm ẩn nghiêm trọng đối với các hệ thống sử dụng EDR.
Các khía cạnh khác của cuộc tấn công
Nghiên cứu cũng xem xét hành vi cài đặt của SentinelOne. Một trình cài đặt hợp pháp có thể bị cấu hình với một giá trị đăng ký tùy chỉnh để triển khai một agent không hoạt động. Tuy nhiên, agent này vẫn có thể báo cáo trạng thái “an toàn” trong khi vô hiệu hóa các biện pháp bảo vệ cạnh tranh. Điều này biến một trình cài đặt sản phẩm đáng tin cậy thành một công cụ có thể làm suy yếu tư thế phòng thủ của mục tiêu.
Một mối quan tâm khác liên quan đến kết nối quản lý. Các nhà nghiên cứu Akamai đã quan sát thấy rằng URL quản lý của agent có thể được xác định thông qua một giao diện trạng thái có thể truy cập. Bằng cách chuyển hướng tên máy chủ đó cục bộ, kẻ tấn công có thể ngăn chặn việc thu thập dữ liệu đo từ xa trên đám mây, trong khi vẫn giữ cho agent điểm cuối xuất hiện hoạt động. Điều này có thể làm trì hoãn việc phát hiện một cuộc tấn công từ bảng điều khiển quản lý.
Tác động nghiêm trọng nhất đến từ việc đảo ngược các tính năng tự bảo vệ của sản phẩm EDR. Kẻ tấn công có thể đặt một payload độc hại vào thư mục cài đặt EDR, bật lại tính năng chống giả mạo và để SentinelOne ngăn chặn các tiến trình khác sửa đổi hoặc truy cập mã độc. Payload độc hại này có thể né tránh cả các biện pháp bảo vệ PPL của Windows lẫn các cơ chế phòng thủ dựa trên tệp và tiến trình của EDR.
Những phát hiện này cho thấy rằng bảo vệ điểm cuối phải được coi là cơ sở hạ tầng có giá trị cao. Các lỗ hổng tiềm ẩn trong các công cụ bảo mật có thể trở thành công cụ cho kẻ tấn công.
Khắc phục và khuyến nghị
Lỗ hổng này đã được báo cáo và khắc phục trong phiên bản SentinelOne 26.1.1 trở lên. Các tổ chức nên cập nhật các agent SentinelOne của họ để hạn chế chặt chẽ quyền quản trị viên cục bộ, giám sát các hoạt động cài đặt bất thường và điều tra các thay đổi đối với các mục DNS hoặc tệp hosts cục bộ ảnh hưởng đến các miền quản lý EDR.
Các nhóm bảo mật cũng nên xem xét liệu nền tảng EDR của họ có làm lộ các giao diện quản lý cục bộ mà quản trị viên có thể truy cập mà không có các biện pháp kiểm soát ủy quyền mạnh mẽ hay không. Việc đảm bảo các công cụ bảo mật không bị lợi dụng là một phần quan trọng của chiến lược an ninh mạng toàn diện.
Tham khảo thêm thông tin chi tiết về các lỗ hổng tương tự và cách phòng tránh tại MITRE CVE.