Nền tảng Phishing-as-a-Service (PhaaS) tinh vi có tên là Mirage2FA đang cho phép các tác nhân đe dọa vượt qua xác thực đa yếu tố (MFA) bằng cách cho phép người dùng Microsoft 365 hoàn tất quy trình đăng nhập thông thường trước khi đánh cắp phiên đã xác thực.
Mirage2FA: Nền tảng tấn công vượt qua MFA
Các nhà nghiên cứu bảo mật đã phát hiện ra rằng khung Adversary-in-the-Middle (AiTM) này đã tạo ra hàng nghìn sự kiện xâm phạm tiềm năng từ cuối năm 2024 đến năm 2026. Phần lớn các sự kiện này dẫn đến việc chiếm đoạt cookie phiên thay vì chỉ đơn thuần là đánh cắp mật khẩu.
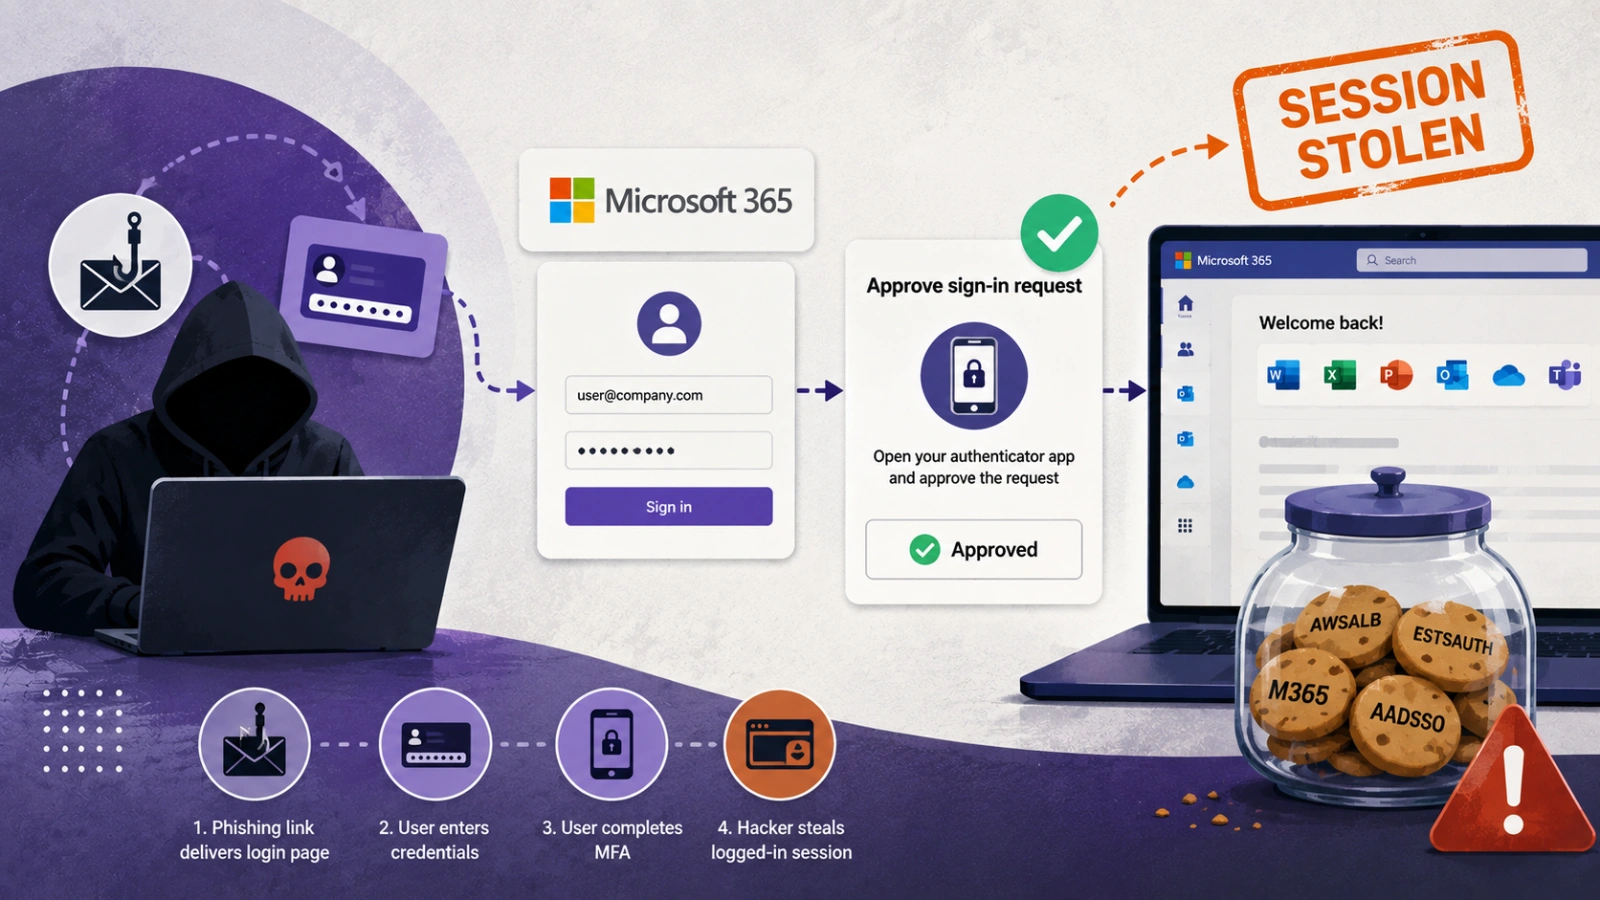
Thay vì cố gắng bẻ khóa các thuật toán MFA trực tiếp, Mirage2FA đặt mình vào giữa người dùng và các điểm cuối xác thực hợp pháp. Khi nhân viên nhập thông tin đăng nhập doanh nghiệp và mã dùng một lần vào một cổng đăng nhập giả mạo, bộ công cụ sẽ ngay lập tức chuyển tiếp dữ liệu đó đến dịch vụ Microsoft 365 chính thức thông qua một kênh WebSocket liên tục.
Sau khi Microsoft xác thực thách thức và cấp token phiên, công cụ phishing sẽ chặn và lưu giữ các cookie phiên đã xác thực cùng với thông tin đăng nhập đã thu thập. Các tác nhân đe dọa sở hữu các cookie phiên đang hoạt động này có thể truy cập hộp thư người dùng, kho lưu trữ SharePoint, tài liệu OneDrive và các ứng dụng doanh nghiệp Single Sign-On (SSO) mà không kích hoạt các lời nhắc xác thực thứ cấp.
Chi tiết về hoạt động của Mirage2FA
ANY.RUN quy kết hoạt động này cho một nhóm đe dọa được biết đến với cái tên LinX Coders, xác định các chỉ số lặp lại như các thẻ cấu hình LINXCODERSEMAIL, các kênh telemetry backend như linxlogsss và các trung tâm phát triển chuyên dụng.
Sự xuất hiện của các công cụ tự động chiếm đoạt phiên như vậy phản ánh sự mở rộng nhanh chóng của các bộ công cụ phishing-as-a-service hiện đại trên thế giới ngầm tội phạm mạng. Dữ liệu thu thập từ phân tích sandbox tiết lộ sự phơi nhiễm rộng rãi trong doanh nghiệp, bao gồm 3.518 tên miền email duy nhất và 9.426 tài khoản bị nhắm mục tiêu, với khoảng 4.532 địa chỉ thể hiện các chỉ số rõ ràng về khả năng bị xâm phạm.
Các tổ chức tại Hoa Kỳ phải đối mặt với phần lớn chiến dịch, chiếm 63,7% số nạn nhân được xác định. Các vụ xâm nhập cũng được xác định ở Ấn Độ, Singapore, Vương quốc Anh, Canada, Ả Rập Xê Út và Nam Phi. Lĩnh vực công nghệ chiếm thị phần mục tiêu lớn nhất với 19,2%, tiếp theo là sản xuất với 11,1% và giáo dục với 9,9%, với y tế, tư vấn và tài chính lấp đầy phần còn lại.
Trong số 9.332 sự kiện xâm phạm được ghi nhận, việc đánh cắp cookie phiên dẫn đầu với 4.561 trường hợp trên 2.541 nạn nhân duy nhất. Các điểm cuối di động chiếm một phần ba số lần đăng nhập thành công, làm nổi bật lợi thế mà kẻ tấn công đạt được khi nạn nhân xem các URL bị che khuất trên màn hình di động nhỏ hơn. Việc tiêu chuẩn hóa các token này phản ánh doanh số bán hàng khối lượng lớn trên các thị trường thông tin đăng nhập bị đánh cắp trên toàn thế giới.
Chuỗi lây nhiễm và kỹ thuật tấn công
Chuỗi lây nhiễm hoạt động hoàn toàn trong trình duyệt của nạn nhân mà không triển khai mã độc nhị phân. Các email lừa đảo xuất hiện dưới dạng tệp đính kèm .htm, .xhtml hoặc .svg và các liên kết nhúng được ngụy trang dưới dạng thông báo cập nhật nhân sự và phúc lợi hưu trí của công ty, đôi khi được định tuyến qua Amazon SES.
Sau khi được mở, tệp sẽ chạy một trình kích hoạt tận dụng các token trên mỗi người nhận như LINXB64EMAIL để truy xuất logic thu thập từ các đường dẫn script từ xa như /xls/
Như đã chi tiết trong phân tích nghiên cứu, các nhóm vận hành bảo mật phải tập trung vào việc săn lùng mối đe dọa dựa trên các mẫu cấu trúc thay vì các tên miền xoay vòng. Với các tra cứu Threat Intelligence trực tiếp, bạn có thể biên soạn báo cáo về mã độc và các cuộc tấn công phishing.
Các chỉ số chính bao gồm các yêu cầu web khớp với /
Biện pháp đối phó và bảo vệ
Việc triển khai các biện pháp chủ động để ngăn chặn các chiến dịch phishing vẫn còn quan trọng đối với tư thế bảo mật của doanh nghiệp. Việc đặt lại mật khẩu tiêu chuẩn là không đủ để khắc phục tình trạng chiếm đoạt phiên đang hoạt động, vì các token hiện có vẫn hợp lệ cho đến khi bị chấm dứt thủ công.
Các nhóm bảo mật phải ngay lập tức vô hiệu hóa tất cả các phiên hoạt động và làm mới token, kiểm tra các quyền OAuth của tenant, thực thi các khóa bảo mật phần cứng FIDO2 và bật Continuous Access Evaluation (CAE) trong Microsoft Entra ID để vô hiệu hóa các cookie phiên bị đánh cắp.