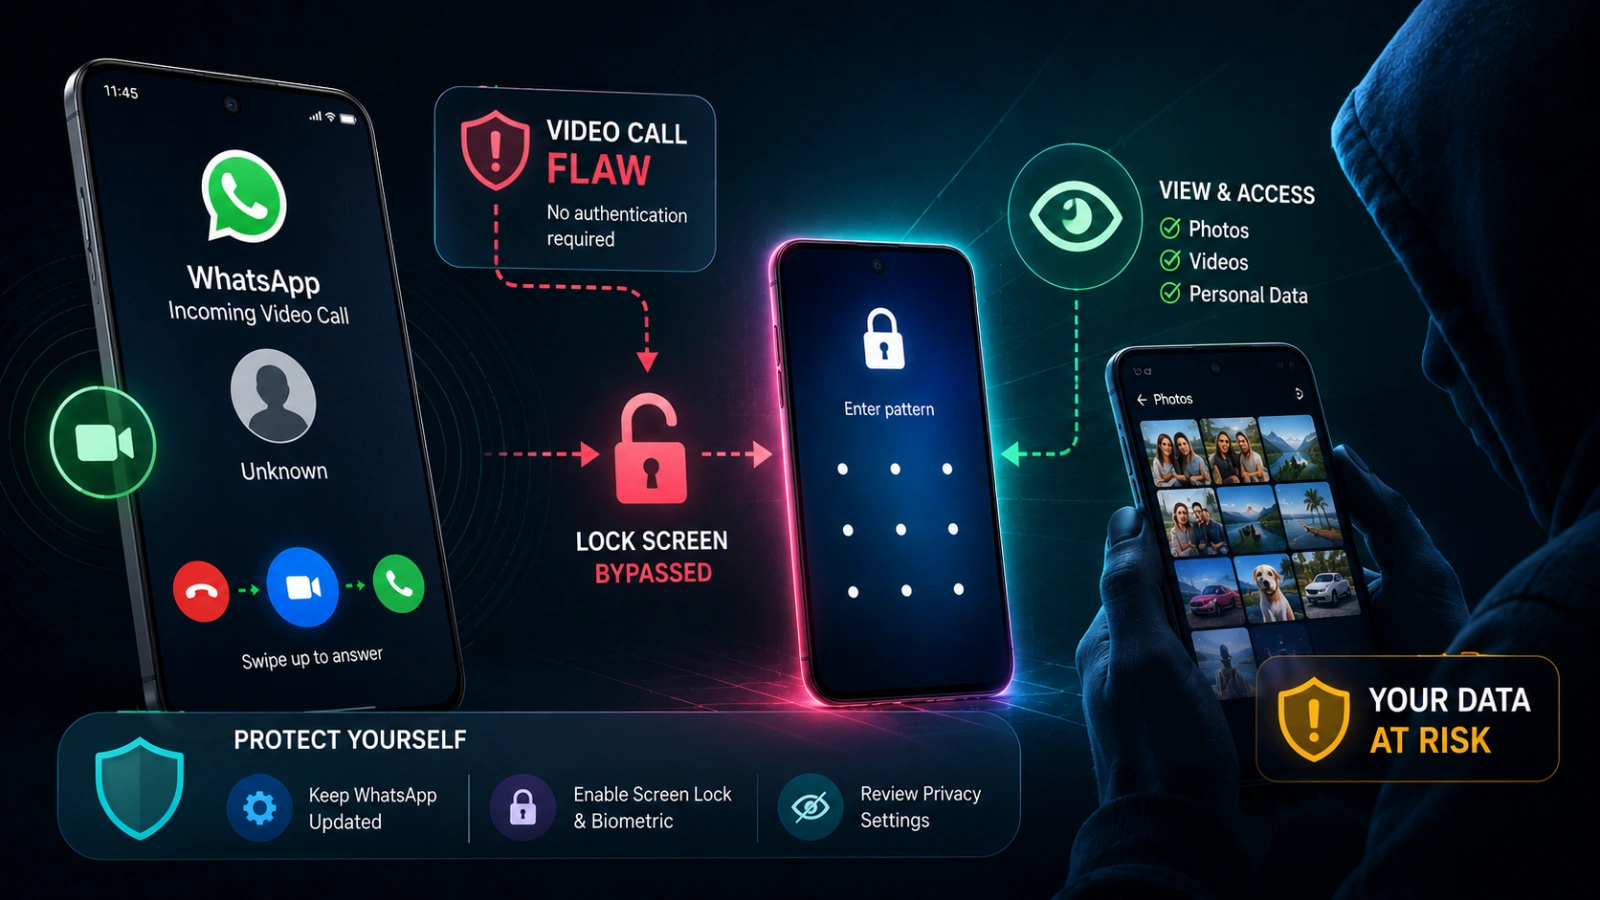
Một lỗ hổng mới được tiết lộ trên ứng dụng WhatsApp dành cho Android đang gây ra những báo động mới về quyền riêng tư, cho phép bất kỳ ai giữ điện thoại bị khóa có thể duyệt toàn bộ thư viện ảnh chỉ bằng cách trả lời một cuộc gọi video đến.
Phát hiện và cách thức khai thác lỗ hổng
Vấn đề này được phát hiện bởi nhà nghiên cứu bảo mật Jose Rodriguez, người nổi tiếng với nhiều phát hiện về việc vượt qua màn hình khóa trên cả Android và iOS. Lỗ hổng này đã được báo cáo cho Meta và Google. Hiện tại, vẫn chưa có bản vá nào được phát hành, khiến lỗ hổng này có thể bị khai thác trên thực tế.
Cuộc tấn công yêu cầu quyền truy cập vật lý vào thiết bị mục tiêu nhưng không đòi hỏi kỹ năng hack hoặc công cụ đặc biệt. Khi một chiếc điện thoại Android bị khóa nhận cuộc gọi video WhatsApp, người giữ điện thoại có thể đơn giản là vuốt để trả lời.
Sau khi cuộc gọi được kết nối, việc chạm vào biểu tượng hiệu ứng sẽ mở ra một menu với các tab cho hiệu ứng, bộ lọc và hình nền. Chuyển sang tab hình nền và chọn “Create with Meta AI”, sau đó là “Edit photo”, sẽ bỏ qua hoàn toàn màn hình khóa và hiển thị toàn bộ thư viện ảnh của thiết bị mà không yêu cầu mã PIN, mật khẩu hay vân tay.
Tác động và nguy cơ bảo mật
Điều khiến lỗ hổng này trở nên đặc biệt nguy hiểm là tiềm năng lạm dụng như một kỹ thuật stalkerware. Một đối tác có hành vi bạo lực, người yêu cũ ghen tuông, hoặc bất kỳ ai biết số WhatsApp của mục tiêu đều có thể khai thác một chiếc điện thoại bị khóa và để quên trên bàn hoặc trạm sạc để lén lút xem ảnh riêng tư.
Do lỗ hổng khai thác này gần như không để lại dấu vết và mô phỏng hành vi ứng dụng thông thường, nạn nhân có thể không hề hay biết rằng ảnh cá nhân của họ đã bị xem.
Phạm vi ảnh hưởng và nguyên nhân
Các thử nghiệm được ghi lại trong các bản trình diễn do Lukáš Štefanko chia sẻ cho thấy lỗ hổng này không phổ biến trên toàn bộ hệ sinh thái Android. Các thiết bị như Google Pixel 6 Pro và Oppo K13 được xác định là bị ảnh hưởng, trong khi Samsung Galaxy S25 Ultra chạy One UI đã chặn thành công cuộc tấn công và yêu cầu xác thực trước khi tiếp tục.
Điều này cho thấy lỗ hổng có khả năng bắt nguồn từ cách các nhà sản xuất cá nhân hóa quyền của màn hình khóa, thay vì là một vấn đề cốt lõi của Android. iPhone không bị ảnh hưởng bởi lỗ hổng này, vì framework CallKit của Apple buộc các cuộc gọi WhatsApp đến phải đi qua giao diện gọi gốc của iOS, chặn quyền truy cập vào các menu trong cuộc gọi tùy chỉnh của WhatsApp và do đó, chặn cả công cụ thay đổi hình nền cho phép vượt qua màn hình khóa.
Biện pháp khắc phục và khuyến nghị
Trước khi Meta phát hành bản vá, người dùng lo ngại về nguy cơ này có một giải pháp tạm thời thực tế. Bằng cách truy cập cài đặt quyền ứng dụng của điện thoại, chọn WhatsApp và hạn chế quyền truy cập ảnh và video của ứng dụng thành “Allow limited access” thay vì truy cập toàn bộ thư viện, lỗ hổng sẽ được đóng lại.
Điều này có hiệu quả vì ứng dụng chỉ có thể truy cập một tập hợp con hình ảnh được phê duyệt trước thay vì toàn bộ thư viện. Với vị thế của WhatsApp là một trong những nền tảng nhắn tin được sử dụng rộng rãi nhất trên toàn cầu, với hơn hai tỷ người dùng, lỗ hổng này nhấn mạnh một chủ đề lặp đi lặp lại trong bảo mật di động: các tính năng tiện lợi được xếp chồng lên màn hình khóa, từ xem trước cuộc gọi đến các công cụ trả lời nhanh, thường xuyên tạo ra các con đường không mong muốn để vượt qua cơ chế xác thực thiết bị.
Người dùng, đặc biệt là những người trong các mối quan hệ hoặc hộ gia đình nơi quyền truy cập thiết bị có thể bị lạm dụng cho mục đích giám sát, nên áp dụng ngay các thay đổi về quyền và theo dõi thông báo về bản vá chính thức từ Meta hoặc Google.
Tìm hiểu về 7 giai đoạn triển khai AI SOC dựa trên chỉ số đo lường – Tải xuống Sổ tay Triển khai AI SOC Miễn phí tại đây.