Một lỗ hổng mới được công bố trên Microsoft SharePoint Server đã làm dấy lên những lo ngại mới trong các môi trường CNTT doanh nghiệp. Các nhà nghiên cứu bảo mật tiết lộ cách kẻ tấn công có thể từ xa inject và thực thi mã độc mà không cần bất kỳ xác thực nào.
Chi tiết về lỗ hổng CVE-2026-63520
Lỗ hổng này, được theo dõi với mã CVE-2026-63520, được phát hiện thông qua một sáng kiến nghiên cứu zero-day chuyên dụng của Rapid7 Labs. Hiện tại, Rapid7 và Microsoft đã cùng nhau công bố chi tiết về lỗ hổng này.
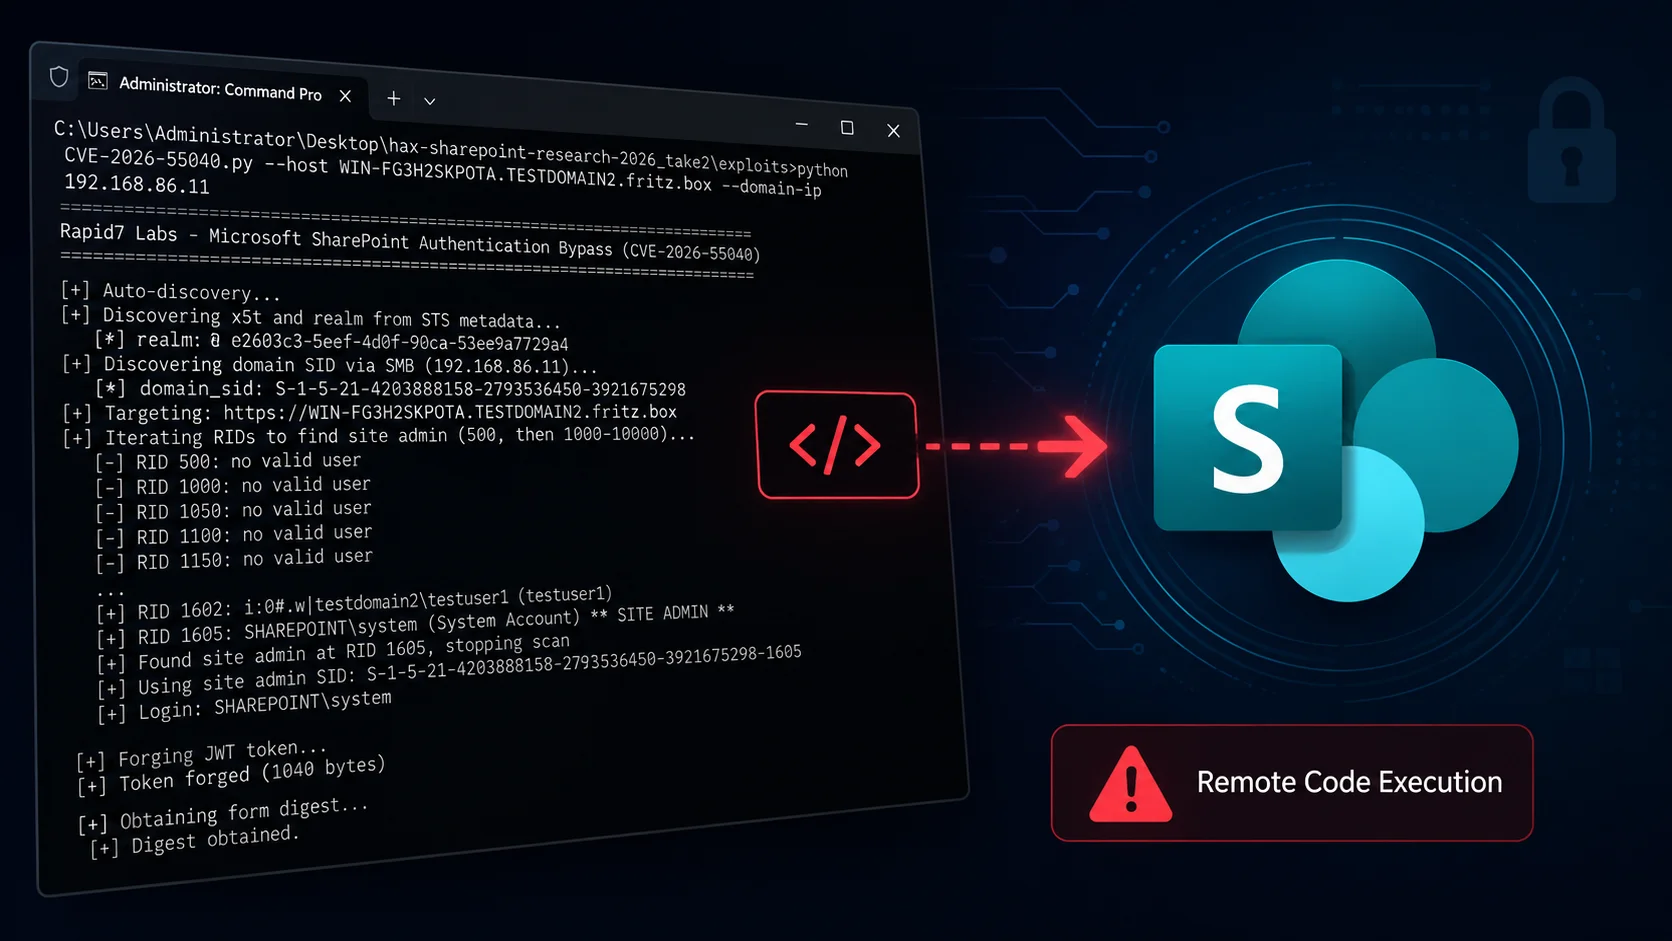
Lỗ hổng này là một phần thứ hai của chuỗi khai thác. Khi kết hợp với lỗ hổng trước đó là CVE-2026-55040, được công bố vào tháng trước, nó cho phép thực thi mã từ xa (RCE) đầy đủ mà không cần xác thực trên một máy chủ SharePoint bị ảnh hưởng.
Theo các phát hiện của Rapid7, CVE-2026-63520 ảnh hưởng đến tất cả các phiên bản hiện đang được hỗ trợ của Microsoft SharePoint, cùng với một số phiên bản của Microsoft Project Server và Microsoft Office Web Apps Server. Tuy nhiên, nhóm nghiên cứu tập trung thử nghiệm của họ chủ yếu vào các triển khai SharePoint.
Nguyên nhân gốc rễ của lỗ hổng
Nguyên nhân gốc rễ nằm ở vấn đề khởi tạo kiểu .NET không an toàn bên trong Business Connectivity Services của SharePoint. Đây là một thành phần cho phép SharePoint tương tác với các nguồn dữ liệu bên ngoài.
Bằng cách khai thác điểm yếu này, kẻ tấn công có thể thực thi mã tùy ý với đặc quyền của tài khoản dịch vụ SharePoint Site. Điều này cho phép chúng có được chỗ đứng sâu bên trong cơ sở hạ tầng nội bộ của tổ chức mà không cần bất kỳ thông tin xác thực hợp lệ nào.
Bản tóm tắt của Microsoft mô tả vấn đề một cách rõ ràng: việc xác thực đầu vào không đúng cách trong Office SharePoint cho phép kẻ tấn công trái phép thực thi mã qua mạng.
Điều này làm cho lỗ hổng trở nên đặc biệt nguy hiểm đối với các tổ chức vận hành các máy chủ SharePoint hướng ra internet hoặc được phân đoạn không đúng cách. Một chuỗi tấn công thành công có thể cung cấp cho các tác nhân đe dọa một con đường trực tiếp vào các kho tài liệu nhạy cảm, hệ thống intranet và các ứng dụng doanh nghiệp được kết nối.
Đánh giá rủi ro và khả năng khai thác
Tính đến ngày công bố, CVE-2026-63520 chưa bị khai thác công khai và không có mã bằng chứng khái niệm (PoC) nào được lưu hành. Tuy nhiên, đánh giá khả năng khai thác của Microsoft cho rằng “khả năng khai thác cao hơn”, cho thấy rằng kẻ tấn công có thể vũ khí hóa nó sớm.
Đáng chú ý, điểm CVSS cho lỗ hổng này liệt kê độ phức tạp tấn công cao. Điều này có nghĩa là việc khai thác không hề đơn giản. Kẻ tấn công sẽ cần đáp ứng các điều kiện kỹ thuật chính xác và đầu tư nỗ lực đáng kể để kết hợp một cách đáng tin cậy CVE-2026-55040 và CVE-2026-63520 với nhau để đạt được thực thi mã từ xa đầy đủ.
Khuyến nghị bảo mật và vá lỗi
Đối với các tổ chức quản lý môi trường SharePoint tại chỗ, Microsoft đặc biệt khuyên bạn nên áp dụng mọi bản cập nhật bảo mật có sẵn liên quan đến thông báo này. Nhiều gói cập nhật có thể áp dụng tùy thuộc vào phiên bản SharePoint cụ thể đang được sử dụng.
Các bản cập nhật có thể được cài đặt theo bất kỳ thứ tự nào, nhưng tất cả các bản vá liên quan phải được áp dụng để đạt được sự bảo vệ hoàn chỉnh. Đáng chú ý, quản trị viên chạy SharePoint Server 2016 hoặc SharePoint Enterprise Server 2016 có thể dựa vào cùng một gói cập nhật KB, vì cả hai phiên bản đều chia sẻ yêu cầu vá lỗi giống hệt nhau.
Do đây là lỗ hổng thứ hai được công bố từ cùng một nỗ lực nghiên cứu trong vòng một tháng, các nhóm bảo mật nên coi việc quản lý bản vá SharePoint là một ưu tiên khẩn cấp.
Nhà nghiên cứu của Rapid7, Stephen Fewer, người được ghi nhận về khám phá này, đã nhấn mạnh tầm quan trọng của việc phân tích lỗ hổng kết hợp trong việc phơi bày các điểm yếu kiến trúc sâu hơn bên trong các nền tảng doanh nghiệp được sử dụng rộng rãi.
Các tổ chức được khuyến khích kiểm tra ngay lập tức các bản triển khai SharePoint của họ, xác minh mức độ vá lỗi và giám sát các hoạt động Business Connectivity Services bất thường như một biện pháp phòng ngừa chống lại khả năng khai thác trong tương lai.
Tìm hiểu thêm về các bản vá bảo mật cho SharePoint tại Microsoft Patch Tuesday Update July 2026.