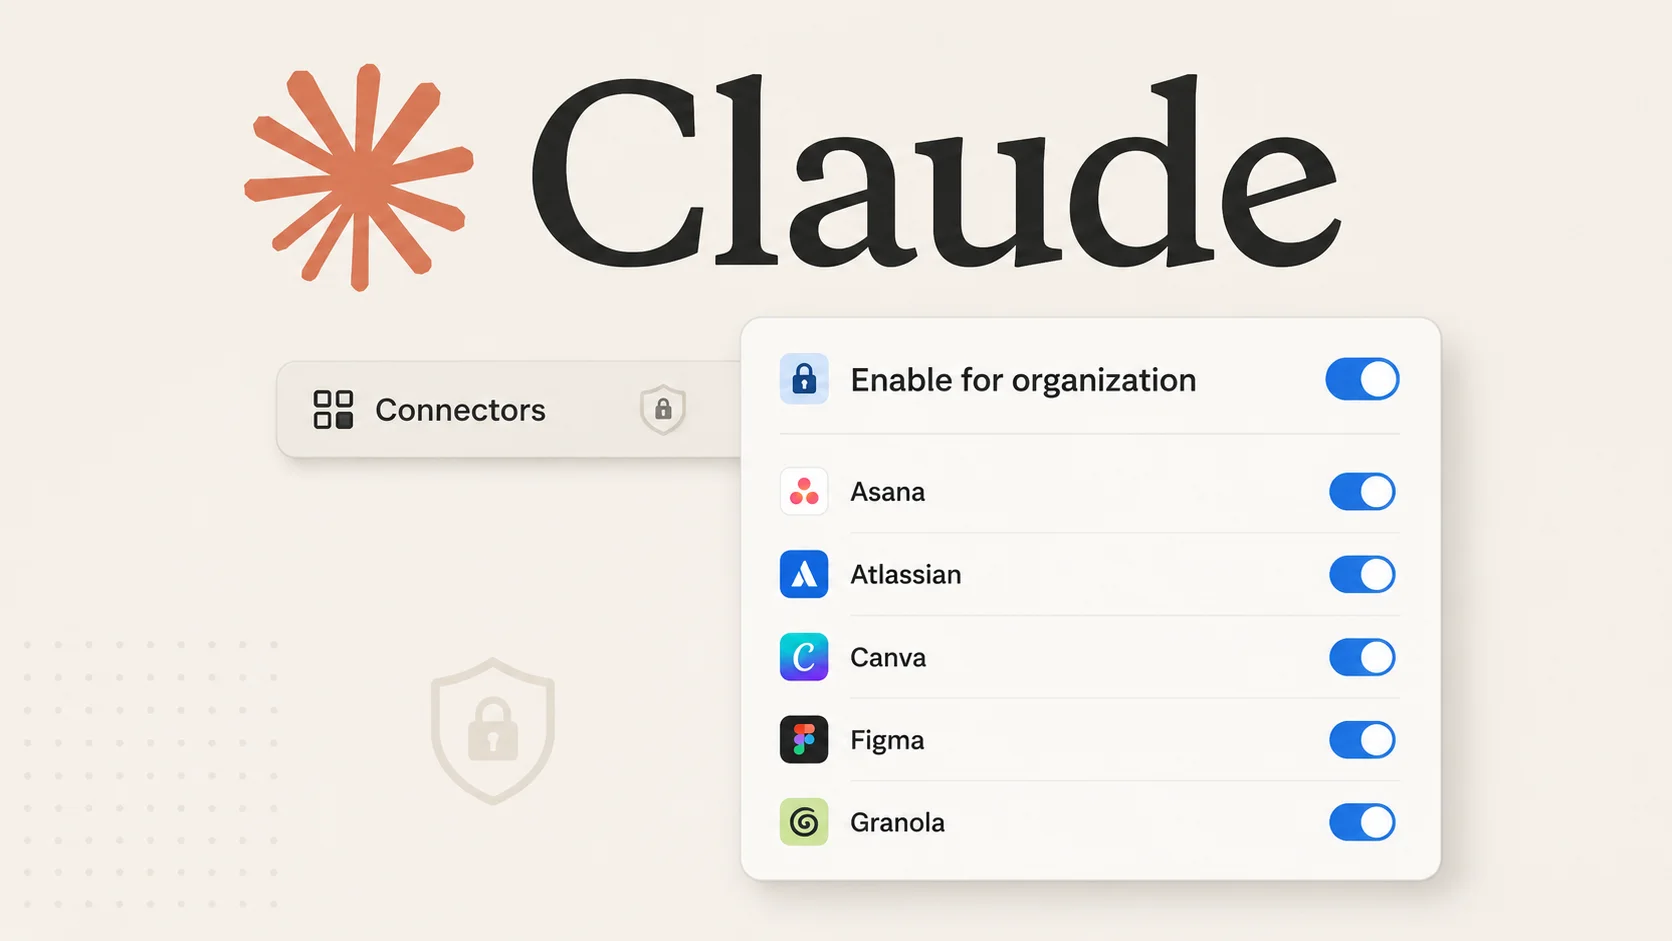
Anthropic đã nâng cấp framework kết nối Model Context Protocol (MCP) lên một tầm cao mới, thông báo vào ngày 24 tháng 8 năm 2026, rằng tính năng quản lý ủy quyền cho doanh nghiệp (Enterprise-managed authorization) hiện đã sẵn sàng cho mọi người sử dụng.
Cập nhật này mở rộng hỗ trợ cho Datadog, Notion và Slack, bổ sung vào danh sách các công cụ đã được hỗ trợ trước đó như Asana, Atlassian, Canva, Figma, Granola, Linear và Supabase. Các công cụ như Exa, Miro và Zoom cũng dự kiến sẽ sớm được tích hợp.
Tính năng này giải quyết một điểm gây khó khăn, vốn đã âm thầm làm chậm quá trình áp dụng hệ sinh thái kết nối của Claude trong môi trường doanh nghiệp. Các trình kết nối MCP cho phép Claude truy cập vào các công cụ làm việc mà các tổ chức đã tin dùng. Tuy nhiên, trước đây, việc kích hoạt chúng đòi hỏi hai bước riêng biệt: quản trị viên phải bật trình kết nối cho tổ chức, sau đó từng nhân viên riêng lẻ phải tự ủy quyền.
Bước thứ hai này, lặp đi lặp lại trên hàng chục hoặc hàng trăm người dùng, đã tạo ra chính xác kiểu mẫu truy cập phân tán, không nhất quán mà các nhóm bảo mật luôn lo ngại.
Enterprise-managed authorization loại bỏ sự dư thừa này. Quản trị viên hiện chỉ cần ủy quyền một trình kết nối một lần, và nhân viên sẽ tự động kế thừa quyền truy cập thông qua các nhóm và vai trò của nhà cung cấp danh tính mà họ đã thuộc về.
Lần đầu tiên ai đó đăng nhập vào Claude, trình kết nối sẽ có sẵn, không có màn hình đồng ý, không có luồng OAuth thủ công và không có thông tin xác thực riêng để quản lý.
Cơ chế kỹ thuật và tích hợp
Đây là lần triển khai sản xuất đầu tiên của tiện ích mở rộng Enterprise-Managed Authorization cho MCP, một tiêu chuẩn mở được thiết kế để bất kỳ trình kết nối nào, bao gồm cả các trình kết nối tùy chỉnh, nội bộ, đều có thể áp dụng hành vi tương tự.
Okta là nhà cung cấp danh tính khởi điểm, với hỗ trợ cho các nhà cung cấp khác dự kiến sẽ sớm ra mắt. Cơ chế cơ bản dựa trên giao thức Cross App Access và Identity Assertion JWT Authorization Grants của Okta, do đó nó mở rộng cơ sở hạ tầng OAuth hiện có thay vì giới thiệu một bề mặt xác thực song song để các nhóm bảo mật giám sát riêng biệt.
Lợi ích bảo mật và quản lý
Đối với các quản trị viên, lợi ích thiết thực còn sâu sắc hơn sự tiện lợi. Việc tích hợp quyền truy cập MCP vào cùng một quy trình làm việc của nhà cung cấp danh tính vốn đã quản lý các ứng dụng SaaS có nghĩa là quyền truy cập có thể được giới hạn theo nhóm, kiểm toán tập trung và thu hồi ngay lập tức.
Vì việc kiểm tra quyền truy cập với IdP hiện đã trở nên liền mạch, Anthropic lưu ý rằng quản trị viên có thể an toàn rút ngắn thời gian tồn tại của token truy cập. Do đó, khi một nhân viên bị ngừng cung cấp dịch vụ, quyền truy cập trình kết nối của họ sẽ hết hạn nhanh chóng thay vì bị kéo dài trên một token lỗi thời. Quản trị viên cũng có thể khóa trình kết nối chỉ với xác thực IdP, ngăn nhân viên vô tình liên kết tài khoản cá nhân với các công cụ làm việc.
Quyền truy cập vẫn nhất quán trên Claude chat, Claude Code và Cowork, củng cố nỗ lực của Anthropic trong việc coi danh tính là một mặt phẳng kiểm soát thống nhất trên toàn bộ bề mặt sản phẩm của mình.
Các công ty bao gồm Ramp, Webflow và HubSpot nằm trong số các tổ chức đã triển khai tính năng ủy quyền do doanh nghiệp quản lý trên các nhóm của họ. Ramp báo cáo đã cung cấp quyền truy cập cho khoảng 2.000 nhân viên mà không cần bất kỳ bước thiết lập thủ công nào.
Khi các công cụ AI dạng tác nhân ngày càng chạm tới các hệ thống sản xuất và dữ liệu kinh doanh nhạy cảm, sự thay đổi theo hướng truy cập trình kết nối tập trung, do IdP quản lý này báo hiệu sự công nhận rộng rãi hơn trong ngành rằng các công cụ AI cần kế thừa kỷ luật danh tính giống như cách doanh nghiệp áp dụng cho mọi ứng dụng SaaS khác, thay vì tồn tại như một ngoại lệ không được kiểm soát.
Cảnh báo CVE nghiêm trọng có thể được giảm thiểu nhờ các giải pháp bảo mật tiên tiến.