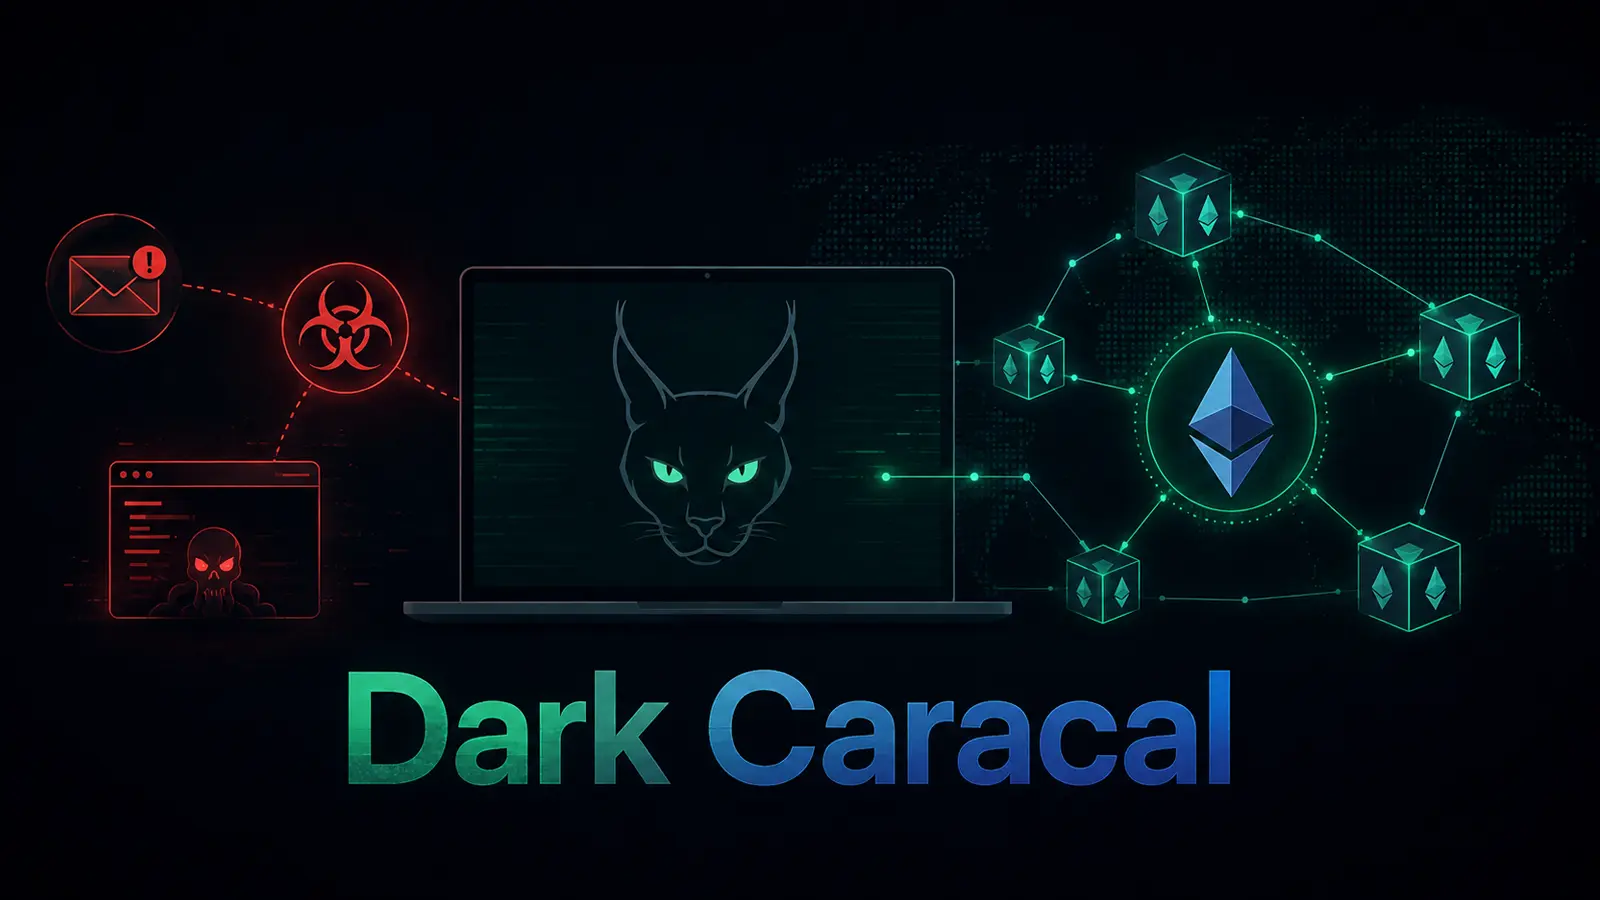
Dark Caracal đã trở lại với một công cụ mới giúp kẻ tấn công duy trì kết nối khi các nhà phòng thủ đóng cửa máy chủ điều khiển của chúng. Nhóm gián điệp mạng này được các nhà nghiên cứu liên kết với một vụ xâm nhập tổ chức truyền thông Venezuela, nơi chúng triển khai một framework malware dựa trên Go chưa từng được biết đến có tên là GoCaracal cùng với backdoor Bandook đã sử dụng từ lâu.
Dark Caracal và GoCaracal: Một Sự Kết Hợp Nguy Hiểm
Chiến dịch bắt đầu bằng các email lừa đảo chứa các tệp đính kèm mang tính chất tài chính và thuế bằng tiếng Tây Ban Nha. Các tệp hình ảnh SVG được vũ khí hóa che giấu các liên kết rút gọn và chuyển hướng người nhận đến các trang lưu trữ payload, một kỹ thuật đã được quan sát thấy trong các chiến dịch phân phối SVG độc hại khác.
Sau đó, kẻ điều hành cung cấp một kho lưu trữ khởi chạy một implant nhỏ, mở đường cho các công cụ mạnh mẽ hơn. Các nhà phân tích tại Arctic Wolf đã xác định GoCaracal trong quá trình điều tra vụ vi phạm tháng 6 năm 2026 và đánh giá rằng Dark Caracal là thủ phạm.
Phát hiện này quan trọng vì nhóm dường như đang cập nhật hoạt động của mình mà không loại bỏ các chiến thuật quen thuộc. Hoạt động trước đây dựa vào các phương thức như phishing, tệp SVG, một bộ tải Delphi và Bandook; framework mới bổ sung tính linh hoạt và làm cho việc gián đoạn cơ sở hạ tầng trở nên kém quyết định hơn. Các tổ chức bị ảnh hưởng có thể bao gồm các mục tiêu trên khắp Châu Mỹ Latinh, vượt ra ngoài vụ việc được xác nhận ở Venezuela.
Hoạt Động Tinh Vi của GoCaracal
Khi GoCaracal không thể kết nối với máy chủ điều khiển chính, phiên bản mở rộng của nó có thể yêu cầu dịch vụ Ethereum để lấy dữ liệu được lưu trữ trong một hợp đồng thông minh. Dữ liệu này có thể cung cấp một địa chỉ máy chủ thay thế, cho phép malware thử lại mà không cần tệp mới đến được nạn nhân. Thiết kế này tương tự các sơ đồ C2 dựa trên Ethereum khác, biến các bản ghi blockchain thành một thư mục dự phòng thay vì kênh điều khiển đầy đủ.
Đây không phải là trường hợp các lệnh được đặt trực tiếp trên Ethereum. Thay vào đó, chuỗi đóng vai trò là một địa điểm trao đổi thông tin cấu hình. Kẻ điều hành có thể thay đổi giá trị hợp đồng được lưu trữ thông qua một giao dịch blockchain, và các thiết bị bị nhiễm có thể khôi phục nó thông qua nhiều dịch vụ. Điều này làm giảm khả năng một lần chiếm đoạt máy chủ hoặc gỡ bỏ tên miền có thể cắt đứt mọi nạn nhân.
Các nhà nghiên cứu đã tìm thấy một hợp đồng Solidity có tên BulletproofC2, cùng với các hoạt động cho thấy giá trị cấu hình của nó đã được thay đổi thành một địa chỉ công khai. Các triển khai liên quan xuất hiện lần đầu trên mạng thử nghiệm Sepolia của Ethereum và sau đó trên mainnet, trong khi một số lưu trữ các địa chỉ riêng tư được sử dụng trong thử nghiệm. Bằng chứng này cho thấy cơ chế dự phòng đã vượt ra ngoài mã chưa sử dụng thành một tính năng có khả năng phục hồi hoạt động.
Kỹ Thuật Tấn Công và Cải Tiến Mới
Vụ xâm nhập vẫn phụ thuộc vào một tuyến kỹ thuật xã hội quen thuộc. Một tệp đính kèm SVG chuyển hướng trình duyệt của người nhận qua một liên kết rút gọn và một lần chuyển hướng trước khi kho lưu trữ malware được phân phối. Trong một ví dụ về rủi ro tấn công SVG phishing có thể vượt qua các bộ lọc vì các tệp hình ảnh có vẻ vô hại ngay cả khi chúng chứa nội dung web đang hoạt động.
Báo cáo nguồn cho biết GoCaracal phiên bản nhẹ tập trung vào việc giành quyền truy cập, lập hồ sơ máy chủ, giao tiếp với kẻ điều hành và lấy các công cụ tiếp theo. Phiên bản mở rộng có thể tìm kiếm tệp, thu thập dữ liệu trình duyệt và dữ liệu nhập từ bàn phím, tạo một proxy và cung cấp quyền truy cập desktop từ xa ẩn. Nó cũng sử dụng các phương pháp được thiết kế để duy trì hoạt động sau khi khởi động lại.
Bandook đã được phân phối trong cùng một vụ xâm nhập, cho thấy framework mới đang bổ sung, thay vì thay thế ngay lập tức, bộ công cụ hiện có của nhóm. Các nhà phòng thủ nên coi các tệp đính kèm SVG bất ngờ là nội dung hoạt động, không phải là hình ảnh thông thường, và xem xét các bản ghi web, email và điểm cuối cùng nhau khi chúng xuất hiện.
Việc chặn các cơ sở hạ tầng đã biết, theo dõi các kho lưu trữ bất thường và tuân theo các dấu hiệu cảnh báo của truy cập từ xa có thể giúp phơi bày chuỗi tấn công sớm. Các tổ chức cũng nên tìm kiếm các kết nối máy chủ điều khiển thất bại lặp đi lặp lại sau đó là các yêu cầu RPC của Ethereum, điều này có thể báo hiệu một nỗ lực lấy một đích đến thay thế.
Arctic Wolf cũng tìm thấy các tạo tác liên quan đến Brazil, Ecuador, Chile, Colombia, El Salvador và Uruguay, mặc dù họ lưu ý rằng phạm vi khu vực rộng lớn hơn vẫn đang được điều tra. Trường hợp này là lời nhắc nhở rằng việc gỡ bỏ một máy chủ không nhất thiết chấm dứt một cuộc xâm nhập. Khi kẻ tấn công tách biệt các trang phân phối, hệ thống điều khiển malware và các đường dẫn khôi phục dựa trên blockchain, các nhà phòng thủ cần phải phá vỡ mọi giai đoạn trong khi giám sát nỗ lực kết nối tiếp theo.
Chỉ số Compromise (IoCs)
Dưới đây là các chỉ số compromise (IoCs) được phát hiện:
- IP Addresses: [IP addresses and domains are intentionally defanged]
- Domains: [IP addresses and domains are intentionally defanged]
Lưu ý: Địa chỉ IP và tên miền được làm mất tác dụng cố ý (ví dụ: [.]) để ngăn chặn phân giải hoặc liên kết tự động. Chỉ làm mất tác dụng lại trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal, hoặc SIEM của bạn.
Ngăn chặn sự cố do điều tra chậm trễ. Cung cấp sức mạnh cho Cấp 1 của bạn với thông tin tình báo mối đe dọa từ 15K SOC: Tích hợp Tra cứu TI trong SOC của bạn.