Cảnh báo khai thác lỗ hổng RCE nghiêm trọng trên Oracle E-Business Suite
Các nhà nghiên cứu ghi nhận hoạt động khai thác lỗ hổng CVE-2026-101767 trên Oracle E-Business Suite, cho phép thực thi mã từ xa mà không cần xác thực.
4p đọcChi tiết
Lỗ hổng Zero-day, phân tích mã CVE, khai thác PoC và cảnh báo bản vá khẩn cấp
Các nhà nghiên cứu ghi nhận hoạt động khai thác lỗ hổng CVE-2026-101767 trên Oracle E-Business Suite, cho phép thực thi mã từ xa mà không cần xác thực.
Veeam vừa công bố bản vá cho lỗ hổng vượt qua xác thực nghiêm trọng trên CDP Coordinator Service, cùng các lỗi bảo mật khác trong Backup & Replication.
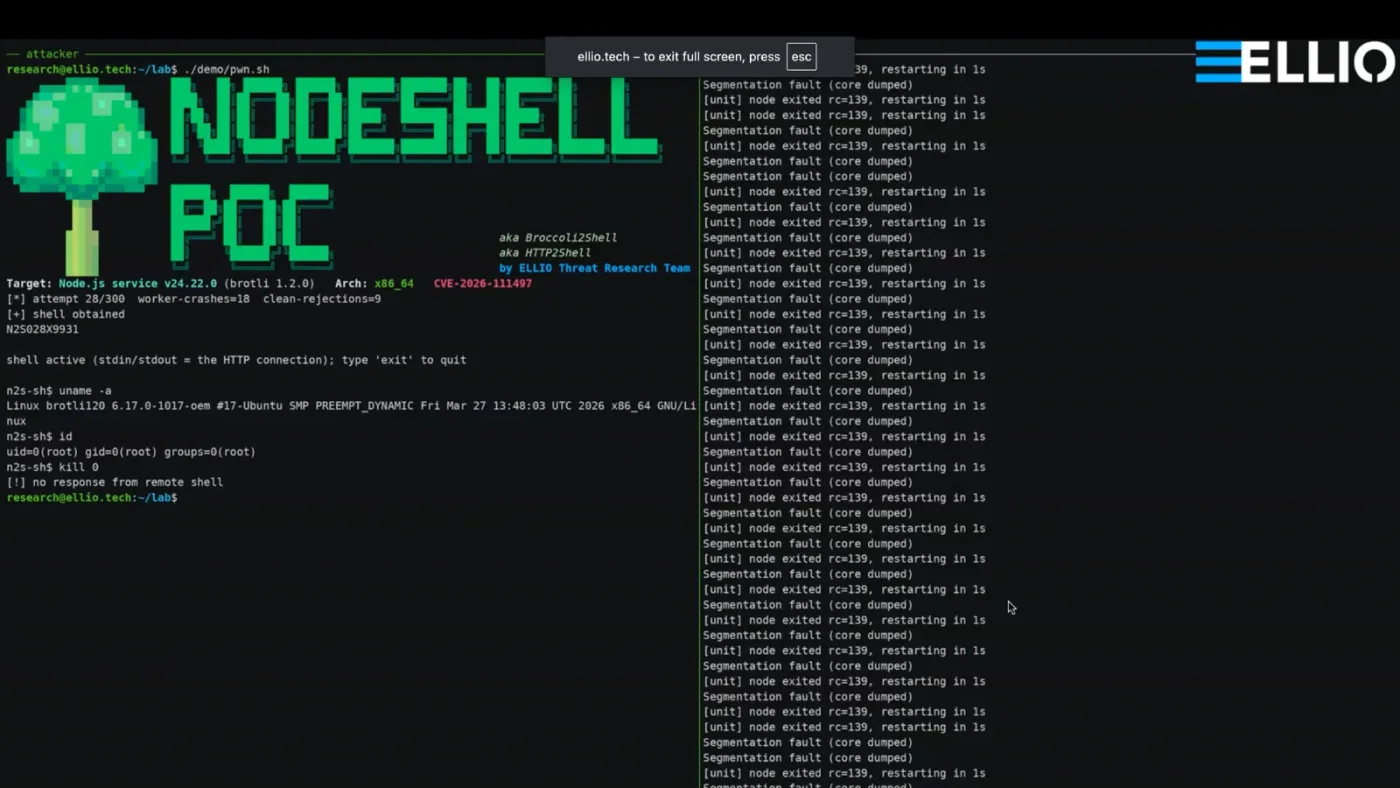
CISA đã đưa lỗ hổng Node2Shell (CVE-2026-111497) vào danh mục khai thác thực tế. Các chuyên gia cảnh báo nguy cơ RCE trên Node.js và yêu cầu vá lỗi khẩn cấp.
Các nhà nghiên cứu Anthropic sử dụng mô hình AI Claude để tự động hóa việc xây dựng chuỗi khai thác lỗ hổng nghiêm trọng trên Chrome, Android, Windows và Linux.
Google vừa phát hành bản cập nhật khẩn cấp cho Chrome, khắc phục 52 lỗ hổng bảo mật, bao gồm 4 lỗ hổng nghiêm trọng ảnh hưởng đến FileSystem, FileAPI, Skia và Layout.
CISA vừa bổ sung hai lỗ hổng nghiêm trọng trong PHP, được gọi chung là PHP2Shell, vào danh mục KEV sau khi xác nhận các cuộc tấn công thực tế đang diễn ra.
Phát hiện lỗ hổng bảo mật nghiêm trọng CVE-2026-97631 trong firmware EDK II, cho phép kẻ tấn công thực thi mã từ xa trước khi hệ điều hành khởi động thông qua giao thức PXE.
Các nhà nghiên cứu bảo mật vừa phát hiện ba lỗ hổng nghiêm trọng trong GoAhead web server, ảnh hưởng đến hàng trăm triệu thiết bị nhúng như router, gateway và bộ điều khiển công nghiệp.
Apple vừa phát hành bản cập nhật khẩn cấp cho các thiết bị iPhone và iPad đời cũ nhằm khắc phục lỗ hổng zero-day trong CoreGraphics đang bị khai thác trong thực tế.
HashiCorp đã phát hành bản vá cho lỗ hổng nghiêm trọng CVE-2026-110720, cho phép kẻ tấn công leo thang đặc quyền thông qua việc quản lý ACL tự động trong Consul-k8s.