By CiberX02/04/2026 Rò rỉ dữ liệu Starbucks: Mã nguồn, firmware nguy hiểm bị lộ Nhóm đe dọa ShadowByt3s đã tuyên bố chịu trách nhiệm về một cuộc tấn công Read More ...
By CiberX02/04/2026 Nguy hiểm mã độc Remcos RAT: Kỹ thuật Living-off-the-Land tinh vi Các tác nhân đe dọa đang ngày càng tinh vi trong việc che giấu dấu Read More ...
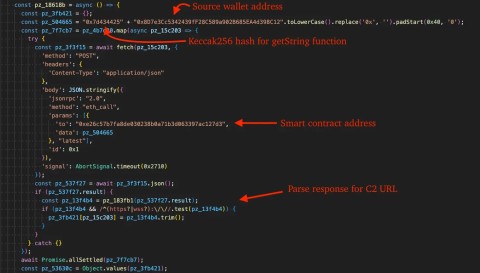
By CiberX01/04/2026 Mã độc EtherRAT: Nguy hiểm từ EtherHiding trên Ethereum Một biến thể mã độc EtherRAT tinh vi đang tích cực nhắm mục tiêu vào Read More ...
By CiberX01/04/2026 Phát hiện nguy hiểm: Công cụ truy cập từ xa CTRL chiếm đoạt RDP Công cụ truy cập từ xa CTRL, một bộ công cụ .NET Framework mới được Read More ...
By CiberX01/04/2026 Mã độc XLoader: Nâng cấp nguy hiểm, khó phát hiện Một mã độc đánh cắp thông tin nổi tiếng có tên XLoader đã nhận được Read More ...
By CiberX31/03/2026 DarkSword Exploit Kit: Cảnh báo tấn công iOS nguy hiểm Nhóm tấn công TA446 đã được phát hiện sử dụng một DarkSword exploit kit mới Read More ...
By CiberX31/03/2026 Kỹ thuật Tấn công Mới ClickFix: Nguy Hiểm Rình Rập Bảo Mật Windows Một kỹ thuật tấn công mới và nguy hiểm hơn của ClickFix đã được phát Read More ...
By CiberX31/03/2026 CrySome RAT: Mã độc nguy hiểm ẩn mình, duy trì quyền truy cập Một biến thể mã độc RAT mới và nguy hiểm đã xuất hiện, được thiết Read More ...
By CiberX31/03/2026 Cảnh báo nghiêm trọng: Lừa đảo tuyển dụng AI nhắm vào an ninh mạng Một đối tượng được cho là gián điệp mạng của Triều Tiên đã bị phát Read More ...
By CiberX31/03/2026 Nguy hiểm: Bộ công cụ Ransomware TheGentlemen bị lộ hoàn toàn Một máy chủ bị cấu hình sai, được đặt trên nhà cung cấp hosting "bulletproof" Read More ...