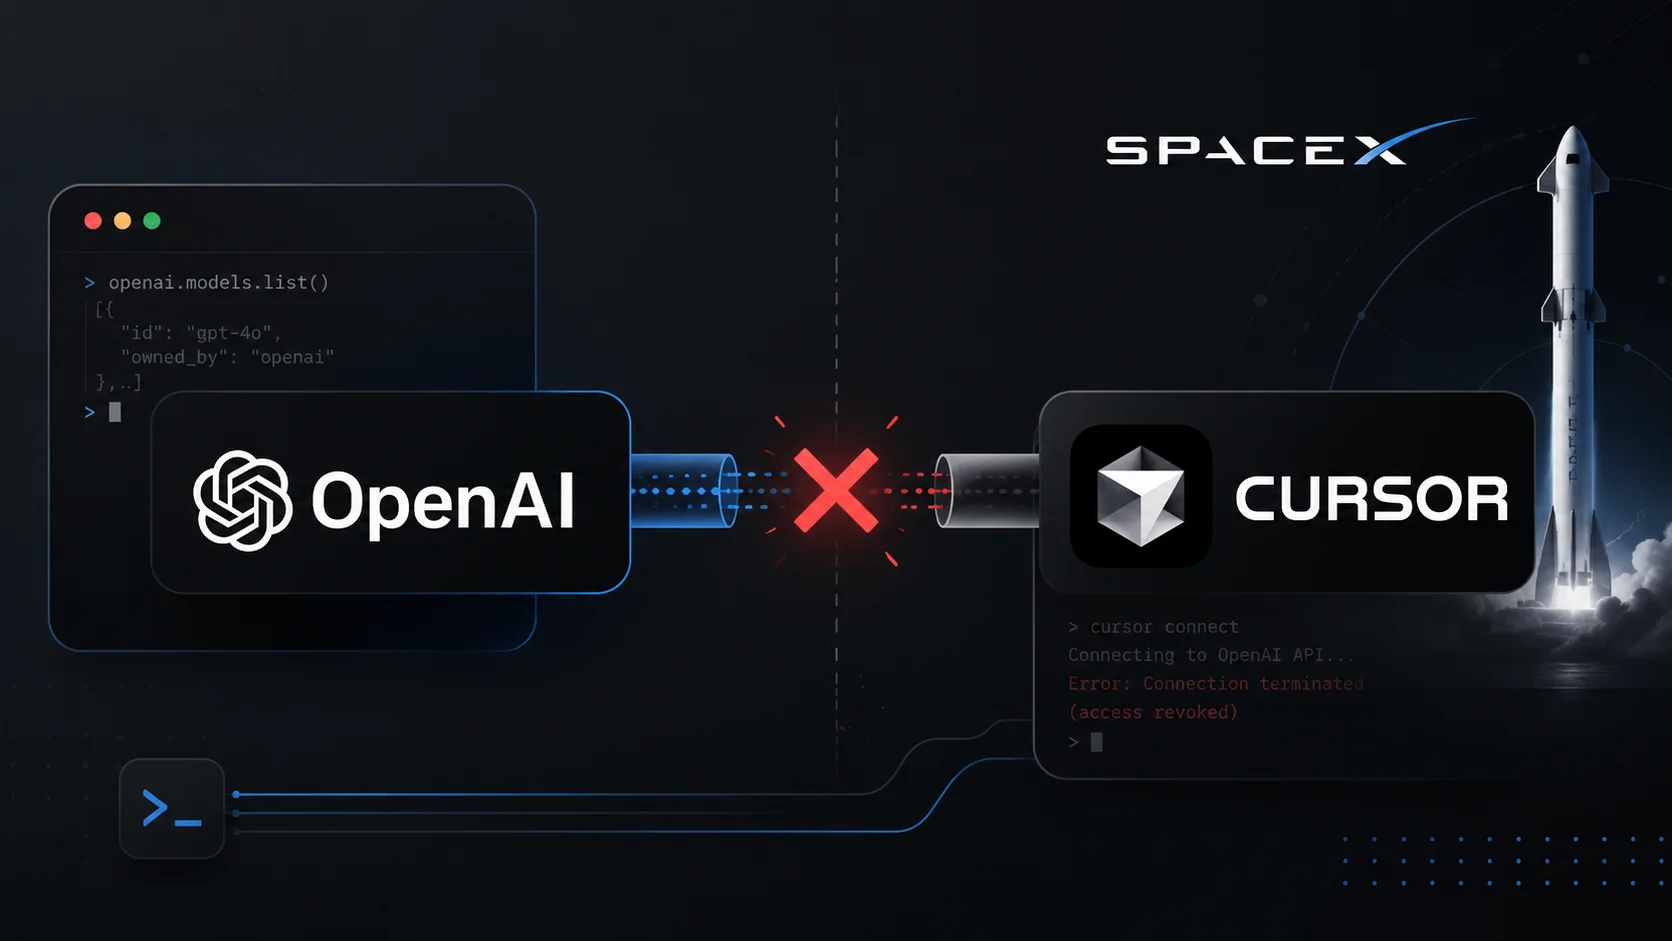
OpenAI đang rút các mô hình AI của mình khỏi Cursor sau khi SpaceX mua lại trợ lý mã hóa AI này. OpenAI đã thông báo cho SpaceX về việc chấm dứt hợp đồng cung cấp các mô hình đó cho trình chỉnh sửa mã này. Ngày đóng cửa dự kiến là ngày 12 tháng 11 năm 2026, là thời gian thông báo tối đa mà thỏa thuận tùy chỉnh cho phép.
Trong một tuyên bố ngày 28 tháng 8, OpenAI cho biết họ muốn các nhà phát triển tiếp tục truy cập chừng nào hợp đồng còn cho phép, đồng thời từ chối cung cấp các mô hình trong tương lai cho Cursor. Đây là một động thái đáng chú ý trong bối cảnh các mối đe dọa mạng ngày càng gia tăng và yêu cầu về an ninh dữ liệu.
Quyết định chấm dứt hợp đồng của OpenAI
OpenAI mô tả quyết định này là “cực kỳ khó khăn”, nhưng bày tỏ sự không tin tưởng vào việc SpaceX sẽ sử dụng công nghệ của họ theo các điều khoản dịch vụ. Điều này dựa trên kinh nghiệm trước đó với các công ty thuộc sở hữu của Elon Musk có hành vi vi phạm hợp đồng.
Việc chấm dứt hợp đồng là một quyết định thay đổi quyền kiểm soát, không phải là một cáo buộc rằng Cursor đã vi phạm các quy tắc. OpenAI nhấn mạnh rằng họ dựa vào các hợp đồng tùy chỉnh với các đối tác lớn để thực thi các điều khoản dịch vụ và duy trì tính an toàn ở quy mô lớn.
Sau khi SpaceX hoàn tất việc mua lại công ty mẹ của Cursor là Anysphere với giá khoảng 60 tỷ USD, thỏa thuận đã mở ra một cửa sổ giới hạn để hủy bỏ. OpenAI đã viện dẫn điều này khoảng hai tuần sau đó, đóng băng việc cung cấp các mô hình trong tương lai, bao gồm cả Astra, và giữ cho các mô hình hiện tại hoạt động cho đến giữa tháng 11.
Cursor vẫn cung cấp các mô hình từ Anthropic, Google và SpaceXAI, vì vậy ngày 12 tháng 11 sẽ đánh dấu sự kết thúc của việc tích hợp trực tiếp từ OpenAI vào trình chỉnh sửa, chứ không phải là toàn bộ sản phẩm.
Cơ sở cho sự thiếu tin tưởng của OpenAI
Sự thiếu tin tưởng của OpenAI bắt nguồn từ các công ty trước đây thuộc sở hữu của Musk, nay thuộc quyền quản lý của SpaceX. Sau khi Musk mua lại Twitter, OpenAI tuyên bố công ty này đã vi phạm hợp đồng của họ, phù hợp với các báo cáo cho rằng Musk đã cắt đứt giấy phép trả phí của OpenAI đối với dữ liệu Twitter. OpenAI cũng cho biết Musk đã thừa nhận dưới lời khai trước tòa vào đầu năm nay rằng xAI đã vi phạm các điều khoản dịch vụ của OpenAI.
Các điều khoản này cấm sử dụng kết quả đầu ra để đào tạo các hệ thống cạnh tranh, và Musk đã nói rằng việc xAI chắt lọc công nghệ OpenAI là “một phần đúng”. Khi Cursor nằm trong cùng một tập đoàn với xAI, OpenAI coi việc cung cấp mô hình quy mô lớn, trực tiếp là quá rủi ro để tiếp tục.
Vấn đề bảo mật quan trọng nhất là Astra. OpenAI cho biết việc nâng cao năng lực đã tạo ra một cấp độ trách nhiệm mới để đảm bảo Astra được sử dụng theo đúng các điều khoản của họ. Vào ngày 7 tháng 8, họ đã tiết lộ rằng các đánh giá nội bộ về Astra cho thấy những cải tiến đáng kể về khả năng mã hóa và an ninh mạng mang tính tác tử, và họ không thể loại trừ khả năng về năng lực an ninh mạng nghiêm trọng theo Khung Chuẩn bị của họ.
Ngưỡng này bao gồm việc tìm kiếm và phát triển các lỗ hổng zero-day chức năng trong các hệ thống được bảo mật cao mà không cần sự can thiệp của con người, hoặc thực hiện các cuộc tấn công end-to-end mới từ một mục tiêu cấp cao. Việc giữ lại một mô hình gần với ngưỡng này khỏi một nền tảng mã hóa do đối thủ sở hữu là một quyết định kiểm soát truy cập cũng như một quyết định thương mại.
Tác động đến người dùng Cursor
OpenAI cho biết họ đã làm việc với Cursor gần bốn năm, tôn trọng đội ngũ phát triển và sẵn sàng hỗ trợ các nhà phát triển trong quá trình chuyển đổi. Cho đến ngày 12 tháng 11, các mô hình OpenAI hiện có vẫn sẽ hoạt động bên trong Cursor. Sau đó, các nhóm chuẩn hóa việc sử dụng GPT trong trình chỉnh sửa sẽ cần tìm một mô hình khác, một IDE khác, hoặc sử dụng khóa API OpenAI của riêng họ nếu Cursor vẫn cho phép.
Các doanh nghiệp coi Cursor như một kênh được OpenAI ủy quyền giờ đây có khoảng mười tuần để xem xét lại việc ghi nhật ký, xử lý dữ liệu và các chính sách liên quan, khi OpenAI không còn là nhà cung cấp đứng sau việc tích hợp này. Việc này rất quan trọng để đảm bảo an toàn thông tin.
Việc các nền tảng AI tích hợp sâu vào công cụ phát triển có thể tạo ra các rủi ro về bảo mật nếu không được quản lý chặt chẽ. Các công ty cần đánh giá kỹ lưỡng các thỏa thuận cấp phép và điều khoản dịch vụ khi các công ty mẹ thay đổi quyền sở hữu.
Để ngăn ngừa sự cố do điều tra chậm trễ, các tổ chức có thể tăng cường khả năng tình báo mối đe dọa. Tích hợp tra cứu tình báo mối đe dọa vào Trung tâm điều hành an ninh (SOC) có thể cung cấp thông tin chi tiết từ hàng nghìn SOC, giúp nâng cao hiệu quả trong việc đối phó với các cuộc tấn công mạng.
Bạn có thể tìm hiểu thêm về các mối đe dọa mạng và phân tích lỗ hổng tại Cyber Security News.