Top 10 Nền tảng Mô phỏng Tấn công và Vi phạm (BAS) Tốt nhất năm 2026
Khám phá bảng xếp hạng 10 công cụ Breach & Attack Simulation (BAS) hàng đầu năm 2026, giúp các đội ngũ SOC kiểm chứng hiệu quả phòng thủ thông qua mô phỏng tấn công thực tế.

- Kiểm chứng liên tục: BAS chuyển đổi các giả định về an ninh thành bằng chứng thực tế thông qua việc mô phỏng kỹ thuật tấn công trên hạ tầng sản xuất.
- Xu hướng hội tụ: Các công cụ BAS đang dần tích hợp với quản lý phơi nhiễm (CTEM), ưu tiên kết quả dựa trên rủi ro thay vì chỉ là các báo cáo điểm số đơn thuần.
- Tiêu chí đánh giá: Bảng xếp hạng dựa trên độ chân thực của kỹ thuật, khả năng tích hợp kiểm soát, hướng dẫn khắc phục và tính an toàn khi vận hành.
Mọi trung tâm điều hành an ninh (SOC) đều tin rằng các biện pháp kiểm soát của họ đang hoạt động hiệu quả; tuy nhiên, BAS chính là cỗ máy kiểm chứng điều đó. Bằng cách chạy an toàn các kỹ thuật tấn công thực tế chống lại các hệ thống phòng thủ sản xuất một cách liên tục, các nền tảng này chuyển đổi khái niệm 'chúng ta nên được bảo vệ' thành bằng chứng đạt/không đạt cho từng kỹ thuật và từng lớp kiểm soát.
Phương pháp luận đánh giá
Nghiên cứu này dựa trên đánh giá chuyên sâu, không bao gồm thử nghiệm trong phòng thí nghiệm hay các vị trí được trả phí. Các tiêu chí bao gồm: độ chân thực của kỹ thuật, tính an toàn trong môi trường sản xuất, độ sâu của khả năng tích hợp kiểm soát, chất lượng hướng dẫn khắc phục, tính công thái học trong vận hành liên tục và khả năng tiếp cận về giá.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Độ chân thực/Bao phủ | 25% | Khả năng mô phỏng chính xác các TTPs của đối thủ. |
| Tích hợp kiểm soát | 20% | Khả năng đánh giá và tinh chỉnh các thiết bị bảo mật. |
| Giá trị khắc phục | 20% | Hướng dẫn cụ thể để vá lỗ hổng hoặc cấu hình lại. |
| Tính an toàn | 20% | Đảm bảo không gây gián đoạn hệ thống sản xuất. |
| Công thái học | 15% | Trải nghiệm người dùng và khả năng vận hành. |
Top 10 Nền tảng BAS năm 2026
1. Cymulate — Tỷ lệ Độ rộng trên Khả năng sử dụng tốt nhất
Cymulate bao phủ bề mặt tấn công rộng nhất mà các nền tảng khác thường chỉ lấy mẫu: cổng email, cổng web, WAF, endpoint, di chuyển ngang (lateral movement), đánh cắp dữ liệu và các kịch bản chuỗi tấn công APT đầy đủ. Mỗi kịch bản có thể được vận hành bởi một đội ngũ tinh gọn mà không cần nền tảng chuyên sâu về tấn công.
2. AttackIQ — Nền tảng xác thực dựa trên khung MITRE ATT&CK
AttackIQ đã biến MITRE ATT&CK thành hệ điều hành của việc xác thực. Các kịch bản được ánh xạ chặt chẽ với khung này, giúp các đội ngũ xác định chính xác kỹ thuật nào mà EDR của họ đã bỏ lỡ và những lỗ hổng phát hiện nào cần được lấp đầy.
3. SafeBreach — Độ sâu của kho kịch bản tấn công
Lợi thế của SafeBreach là kho lưu trữ hàng nghìn phương pháp tấn công được quản lý trong hơn một thập kỷ, bao gồm việc vận hành nhanh chóng các mối đe dọa mới nhất (ví dụ: các TTPs ransomware mới được mô phỏng chỉ trong vài ngày).
4. Pentera — Xác thực khai thác thực tế
Pentera vượt qua ranh giới của BAS truyền thống: không chỉ mô phỏng, mà thực hiện khai thác thực tế, đánh cắp thông tin xác thực, tấn công relay và xâm nhập AD một cách tự động với các rào cản an toàn (guardrails) trong môi trường sản xuất.
5. Picus Security — Khắc phục nội dung phát hiện tốt nhất
Picus đóng vòng lặp mà các nền tảng khác thường bỏ ngỏ: mỗi mô phỏng thất bại đều đi kèm với hướng dẫn khắc phục cụ thể cho từng nhà cung cấp, bao gồm chữ ký, quy tắc hoặc chính sách cần thêm vào tường lửa, SIEM hoặc EDR.
6. XM Cyber — Xác thực tập trung vào đường dẫn tấn công
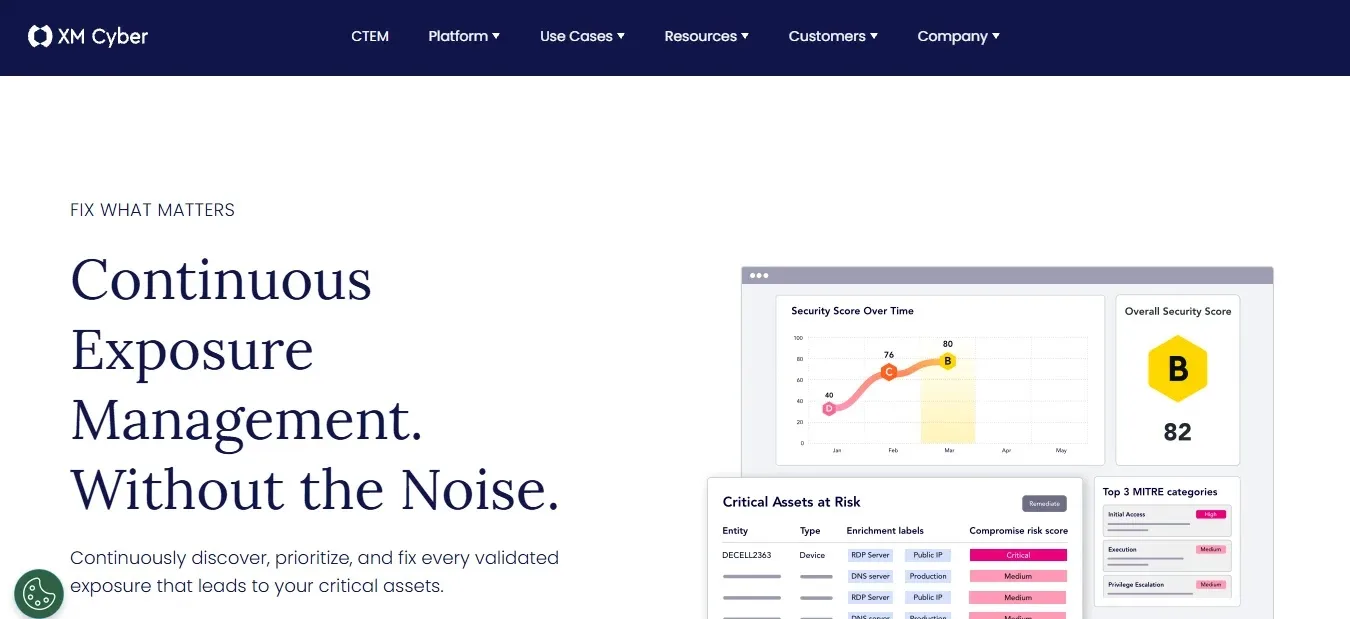
XM Cyber xác thực bằng đồ thị: liên tục tính toán cách kẻ tấn công xâu chuỗi các cấu hình sai, thông tin xác thực và các điểm phơi nhiễm từ điểm xâm nhập đến các tài sản quan trọng nhất.
7. Google (Mandiant Validation) — Xác thực dựa trên tình báo
Sử dụng di sản từ Verodin, nền tảng này cho phép kiểm tra dựa trên các TTPs mà các chuyên gia ứng cứu sự cố của Mandiant đã quan sát thấy trên thực địa trong quý gần nhất.
8. Keysight — Xác thực lớp mạng
Keysight tập trung vào nơi di sản của họ tồn tại: trên đường truyền. Nền tảng cung cấp lưu lượng độc hại thực tế để đánh giá các kiểm soát mạng, IPS/NGFW và sandbox.
9. IBM (Randori Lineage) — Xác thực tấn công kết hợp ASM
Randori kết hợp khám phá bề mặt tấn công từ góc nhìn của kẻ tấn công với hoạt động red teaming tự động liên tục, bắt đầu từ các phơi nhiễm thực tế bên ngoài.
10. FourCore — Lựa chọn thách thức dễ tiếp cận
FourCore mang lại tính kinh tế cho BAS ở phân khúc tầm trung: mô phỏng tấn công ánh xạ ATT&CK, đánh giá phát hiện và gợi ý khắc phục với mức chi phí hợp lý.
⚠️ Cảnh báo quan trọng: Khi triển khai BAS, hãy cấu trúc giai đoạn thử nghiệm (pilot) như một bài kiểm tra khả năng khắc phục. Đừng chỉ tập trung vào số lượng lỗi tìm thấy, mà hãy đo lường số lượng lỗi được khắc phục trong vòng 30 ngày dựa trên hướng dẫn của nền tảng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan