Top 10 Công cụ Khám phá Dữ liệu Nhạy cảm Tốt nhất năm 2026
Phân tích chuyên sâu và xếp hạng 10 công cụ khám phá dữ liệu nhạy cảm hàng đầu năm 2026, tập trung vào khả năng nhận diện dữ liệu bóng (shadow data) và tuân thủ quy định.

- Khám phá dữ liệu (Data Discovery): Là nền tảng cốt lõi cho mọi kiểm soát an ninh, đặc biệt trong bối cảnh dữ liệu bóng (shadow data) bùng nổ tại các môi trường SaaS và AI.
- Tiêu chí đánh giá: Tập trung vào khả năng tương quan danh tính (identity correlation), độ chính xác của ML, phạm vi bao phủ (cloud/on-prem) và hiệu quả kinh tế khi quét ở quy mô petabyte.
- Xu hướng 2026: Khả năng nhận diện các bản sao dữ liệu không được đăng ký, tập dữ liệu huấn luyện AI và các bucket bị bỏ quên là yếu tố quyết định sự thành bại của chiến lược bảo mật.
Mọi kiểm soát an ninh dữ liệu đều kế thừa cùng một sự phụ thuộc: một danh mục tài sản mà ai đó thực sự tin tưởng. Khám phá dữ liệu là nơi danh mục đó được hình thành, và trong năm 2026, công việc này đã trở nên khó khăn hơn bao giờ hết. Dữ liệu bóng (shadow data) đang nhân lên nhanh chóng trong các môi trường SaaS và kho dữ liệu, các đường ống AI sao chép các tập dữ liệu huấn luyện mà không ai đăng ký, và việc phân loại mà thiếu sự tương quan danh tính sẽ không thể trả lời câu hỏi pháp lý quan trọng nhất: Dữ liệu này thuộc về ai?
Phương pháp luận đánh giá
Nghiên cứu này dựa trên cách tiếp cận đánh giá khả năng phát hiện (ML/ngữ cảnh so với regex), tương quan danh tính, phạm vi bao phủ (cloud, SaaS, on-prem, dữ liệu phi cấu trúc và cấu trúc), khả năng phát hiện dữ liệu bóng, hiệu quả kinh tế khi quét ở quy mô lớn và các khả năng khắc phục/hành động. Trọng số đánh giá được phân bổ như sau: Độ chính xác & Tương quan 30%, Phạm vi bao phủ 25%, Khả năng phát hiện dữ liệu bóng 20%, Hiệu quả kinh tế 15%, và Tính minh bạch về giá 10%.
Bảng xếp hạng các công cụ khám phá dữ liệu năm 2026
| STT | Công cụ | Giải thưởng | Điểm số |
|---|---|---|---|
| 1 | BigID | Khám phá dữ liệu dựa trên tương quan tốt nhất | 9.1 |
| 2 | Varonis | Khám phá + Phân tích truy cập tốt nhất | 8.9 |
| 3 | Cyera | Khám phá cloud-native không cần agent tốt nhất | 8.7 |
| 4 | Microsoft Purview | Khám phá hệ sinh thái M365 tốt nhất | 8.5 |
| 5 | Sentra | Nền tảng từ khám phá đến bảo mật tốt nhất | 8.4 |
| 6 | Concentric AI | Khám phá ngữ nghĩa (semantic) tốt nhất | 8.2 |
| 7 | Netwrix Endpoint Protector | Khám phá & khắc phục dữ liệu endpoint tốt nhất | 8.0 |
| 8 | Immuta | Khám phá chính sách kho dữ liệu tốt nhất | 7.9 |
| 9 | OneTrust | Khám phá quy trình quyền riêng tư tốt nhất | 7.8 |
| 10 | Ground Labs | Chuyên gia quét tuân thủ tốt nhất | 7.6 |
1. BigID — Khám phá dựa trên tương quan danh tính
BigID duy trì vị thế dẫn đầu nhờ khả năng tương quan danh tính vượt trội. Không chỉ dừng lại ở việc xác định "bucket này chứa SSN", BigID có thể xác định "các bản ghi này trên 11 hệ thống khác nhau thuộc về cùng một cá nhân". Đây là khả năng cốt lõi giúp chuyển đổi việc khám phá thành các yêu cầu DSAR có thể thực hiện được, phạm vi thông báo vi phạm chính xác và xóa dữ liệu có căn cứ pháp lý.
2. Varonis — Khám phá kết hợp Phân tích truy cập
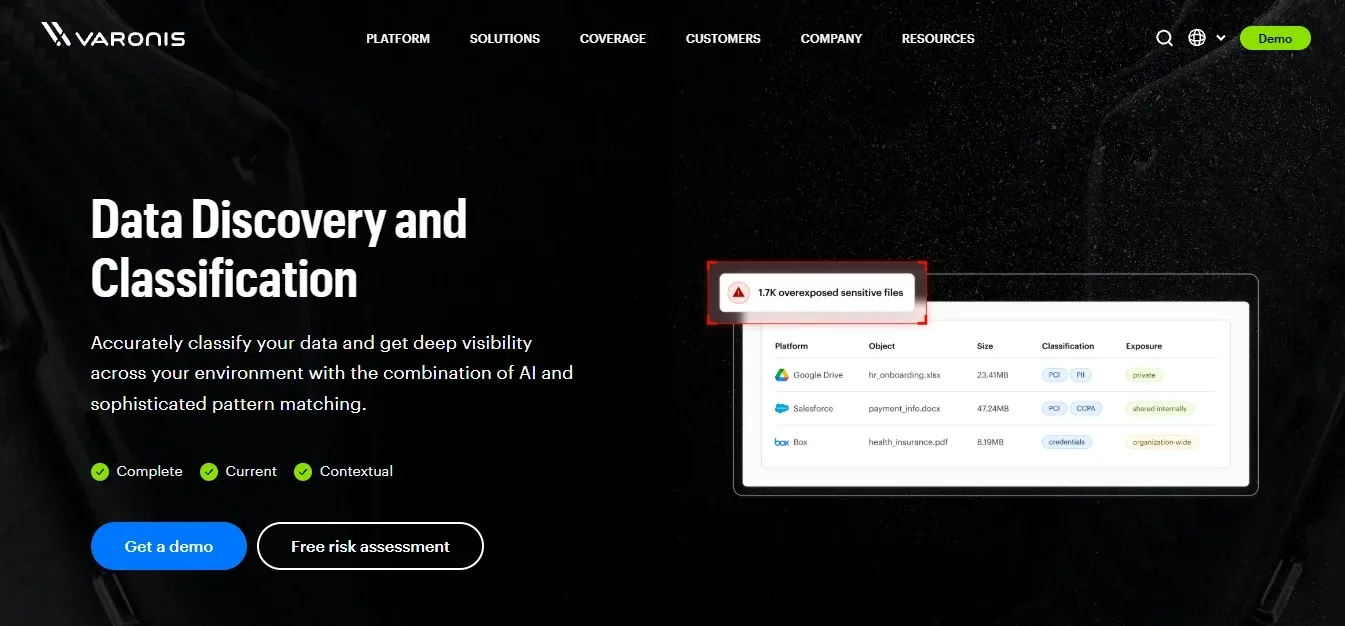
Varonis trả lời câu hỏi khiến việc khám phá trở nên hữu ích: Ai có thể chạm vào dữ liệu, và ai thực sự đang làm điều đó? Việc phân loại dữ liệu chạy song song với biểu đồ quyền hạn và luồng kiểm toán, giúp các phát hiện được ưu tiên trước: dữ liệu nhạy cảm bị phơi nhiễm quá mức và đang bị truy cập tích cực sẽ được xử lý trước với các biện pháp khắc phục đặc quyền tối thiểu tự động.
3. Cyera — Khám phá Cloud-Native không cần Agent
Cyera đại diện cho sự tái thiết trong kỷ nguyên DSPM: kết nối các tài khoản cloud, nhận danh mục dữ liệu đã phân loại với ngữ cảnh phơi nhiễm chỉ trong vài ngày mà không cần cài đặt agent hay thiết bị phần cứng. Khả năng phát hiện dữ liệu bóng (các bản snapshot bị quên, bản sao cũ, bucket không xác định) là tính năng nổi bật.
4. Microsoft Purview — Khám phá hệ sinh thái M365
Trong thế giới của Microsoft, các bộ phân loại và mô hình huấn luyện của Purview cung cấp khả năng khám phá dưới dạng cấu hình thay vì mua sắm thêm. Data Map của Purview mở rộng việc quét sang Azure và các nguồn đa đám mây, là lựa chọn ưu tiên cho các doanh nghiệp đã sử dụng hệ sinh thái M365.
5. Sentra — Nền tảng từ Khám phá đến Bảo mật
Sentra liên tục khám phá và phân loại dữ liệu nhạy cảm trên cloud, SaaS, kho dữ liệu và môi trường on-premises. Sau đó, nó kết nối các phát hiện này với quản trị truy cập, giảm thiểu phơi nhiễm, phát hiện mối đe dọa và bảo mật dữ liệu AI.
6. Concentric AI — Khám phá ngữ nghĩa
Concentric AI đọc tài liệu theo cách con người thực hiện: nhận diện hợp đồng, tài liệu hội đồng quản trị, IP và các điều khoản tài chính bằng ý nghĩa thay vì regex. Sau đó, nó gắn cờ rủi ro bằng cách so sánh mức độ phơi nhiễm của mỗi tệp với các tệp tương đương về mặt ngữ nghĩa.
7. Netwrix Endpoint Protector — Khám phá dữ liệu Endpoint
Netwrix tập trung vào việc quét liên tục dữ liệu tại điểm cuối (endpoint) bằng các chính sách nội dung có thể cấu hình. Kiến trúc ưu tiên endpoint giúp nó trở thành giải pháp thay thế mạnh mẽ cho việc khám phá dữ liệu trên thiết bị nhân viên.
8. Immuta — Khám phá chính sách kho dữ liệu
Immuta tập trung vào nơi dữ liệu phân tích sinh sống: Snowflake, Databricks, BigQuery. Các phát hiện về cột dữ liệu nhạy cảm được tự động chuyển thành các chính sách che giấu (masking) và truy cập.
9. OneTrust — Khám phá quy trình quyền riêng tư
Khám phá dữ liệu của OneTrust tồn tại để phục vụ bộ máy quyền riêng tư của nó: các bản đồ dữ liệu điền vào hồ sơ xử lý, phạm vi DSAR và bằng chứng đánh giá bên trong bộ công cụ mà hầu hết các văn phòng quyền riêng tư đã sử dụng.
10. Ground Labs — Chuyên gia quét tuân thủ
Ground Labs Enterprise Recon phát triển từ việc quét dữ liệu thẻ PCI thành khả năng khám phá PII rộng rãi trên máy chủ, endpoint, email và cơ sở dữ liệu. Đây là công cụ quét tập trung, giá cả phải chăng cho các đợt quét tuân thủ.
Lời khuyên mua sắm và triển khai
Hãy đánh giá một cách trung thực: hãy thử nghiệm với các bản ghi nhạy cảm đã biết, bao gồm cả các định dạng bị làm biến dạng cố ý và các tài liệu có tính nhạy cảm theo ngữ cảnh trên ba hệ thống phức tạp nhất của bạn. Yêu cầu mô hình chi phí ở quy mô petabyte bằng văn bản (chiến lược lấy mẫu, phí egress cloud/API, tần suất quét lại). Hãy khớp công cụ với nhu cầu cụ thể: nếu cần tương quan danh tính cho quy định pháp lý, hãy chọn BigID; nếu cần xử lý sự hỗn loạn về quyền truy cập, hãy chọn Varonis; nếu cần tốc độ cloud-first, hãy chọn Cyera.
⚠️ Cảnh báo quan trọng: Hãy hỏi mọi nhà cung cấp câu hỏi của năm 2026: "Bạn có thể tìm và gắn nhãn các bản sao dữ liệu huấn luyện AI không?" và kết nối các phát hiện vào phân loại và DLP ngay từ ngày đầu tiên; việc khám phá chỉ dừng lại ở bảng điều khiển (dashboard) là một bản đồ đắt đỏ dẫn đến hư không.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.