Phát hiện 319 tiện ích mở rộng Chrome chiếm quyền điều khiển tìm kiếm
Các nhà nghiên cứu bảo mật đã phát hiện mạng lưới 319 tiện ích mở rộng Chrome độc hại thực hiện chiếm quyền điều khiển tìm kiếm, ảnh hưởng đến 13,4 triệu người dùng.

- Quy mô tấn công: 319 tiện ích mở rộng Chrome đã bị phát hiện thực hiện hành vi chiếm quyền điều khiển tìm kiếm (search hijacking) trong suốt một thập kỷ qua.
- Cơ chế kỹ thuật: Các tiện ích này lạm dụng thiết lập
chrome_settings_overrides.search_providerđể chuyển hướng truy vấn người dùng qua các máy chủ trung gian trước khi đến Yahoo hoặc Bing.- Mục tiêu lợi nhuận: Kẻ tấn công kiếm tiền thông qua các chương trình liên kết (referral income) và thu thập dữ liệu truy vấn người dùng.
- Khuyến nghị: Người dùng cần kiểm tra và gỡ bỏ các tiện ích không rõ nguồn gốc, đồng thời quản trị viên hệ thống nên thiết lập danh sách cho phép (allowlist) đối với các tiện ích mở rộng.
Một mạng lưới rộng lớn gồm 319 tiện ích mở rộng trình duyệt đã bị liên kết với chiến dịch chiếm quyền điều khiển tìm kiếm, gây ảnh hưởng đến khoảng 13,4 triệu người dùng trong suốt một thập kỷ. Các tiện ích này thường được ngụy trang dưới dạng công cụ chuyển đổi PDF, công cụ tìm kiếm thủ công, công cụ tìm kiếm an toàn hoặc trợ lý tìm kiếm AI để đánh lừa người dùng cài đặt.
Theo báo cáo từ các chuyên gia an ninh mạng tại Socket.dev công bố ngày 29 tháng 10 năm 2026, các tiện ích này thực hiện chuyển hướng truy vấn thông qua các máy chủ do kẻ tấn công kiểm soát trước khi gửi người dùng đến các công cụ tìm kiếm hợp pháp như Yahoo hoặc Bing. Mô hình kinh doanh này biến các tìm kiếm thông thường thành nguồn thu nhập từ liên kết, đồng thời phơi bày các truy vấn nhạy cảm cho bên trung gian.
Cơ chế kỹ thuật chiếm quyền điều khiển
Kỹ thuật cốt lõi được sử dụng là lạm dụng thiết lập chrome_settings_overrides.search_provider của trình duyệt Chrome. Thiết lập này cho phép một tiện ích mở rộng thay thế công cụ tìm kiếm mặc định mà không cần các quyền truy cập quá phức tạp, tạo ra một khoảng trống trong việc phát hiện mối đe dọa.
Một ví dụ điển hình là tiện ích 'Safe Game Search', chỉ bao gồm một tệp manifest và ba biểu tượng. Nó không có background worker, không có content scripts, không có giao diện thanh công cụ và không yêu cầu quyền hạn nào ngoài cấu hình tìm kiếm. Mặc dù Chrome hiển thị thông báo về việc thay đổi cài đặt tìm kiếm, nhưng người dùng thường không được thông báo rõ ràng về việc truy vấn của họ sẽ đi qua đâu.
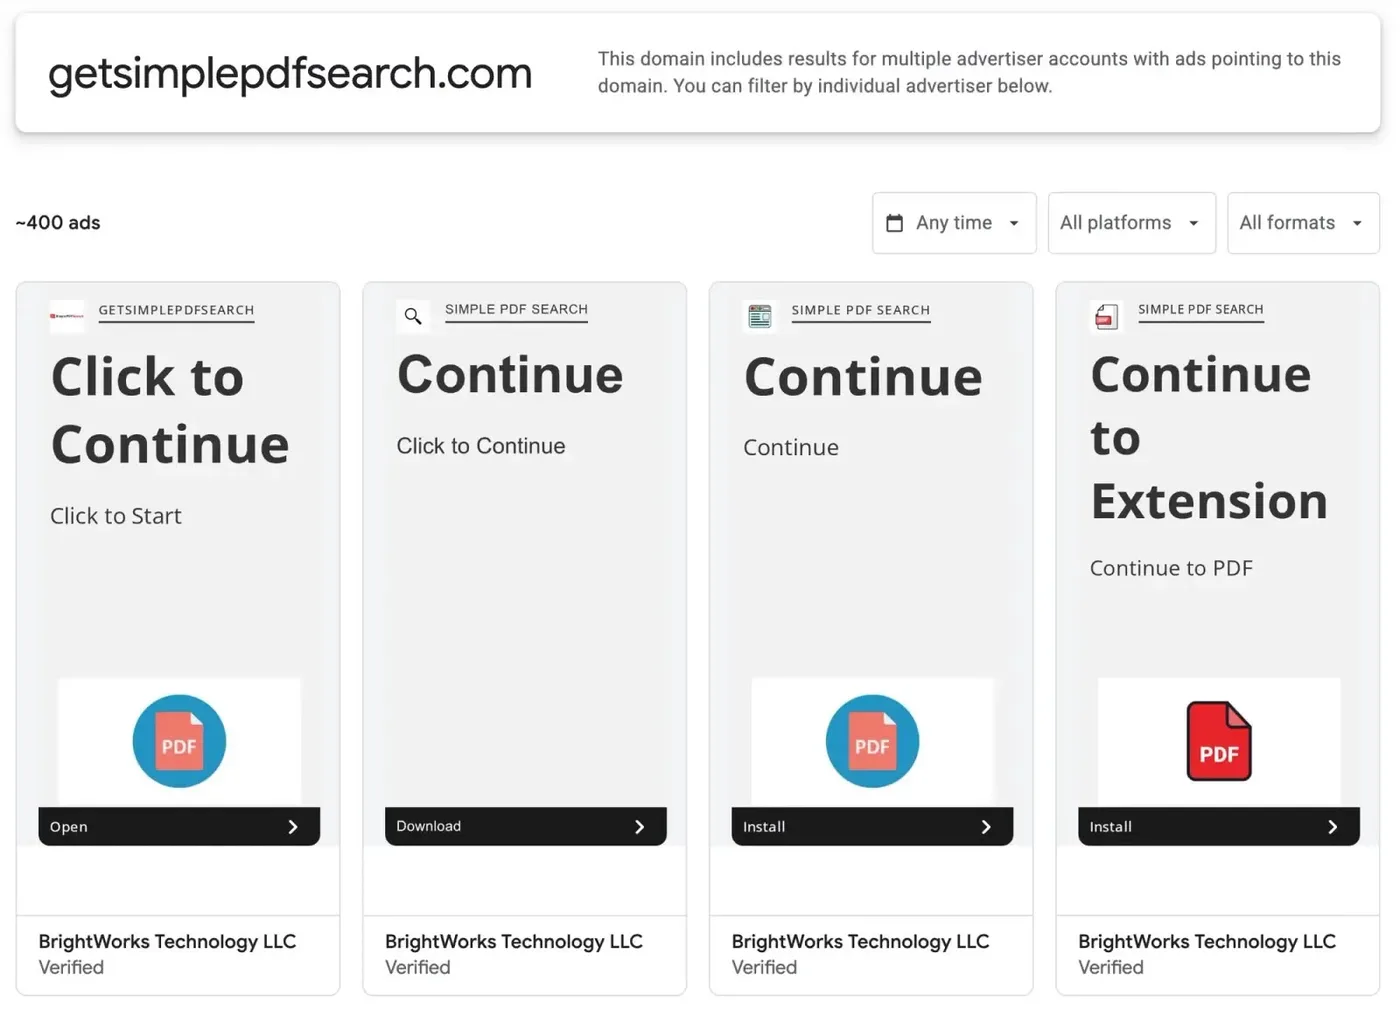
Việc sử dụng các máy chủ proxy trung gian cho phép kẻ tấn công có khả năng hiển thị các truy vấn và kiểm soát đích đến của người dùng. Điều này khác biệt so với các trường hợp mã độc trình duyệt phức tạp hơn, nơi kẻ tấn công có thể thực hiện giám sát trình duyệt hoặc tương tác từ xa. Ở đây, vấn đề nghiêm trọng nằm ở việc chặn bắt tìm kiếm mà không cần các script xâm nhập.
Phân tích các chỉ số thỏa hiệp (IoCs)
Các nhà nghiên cứu đã sử dụng nhiều nguồn dữ liệu bao gồm hồ sơ cửa hàng trực tuyến, chính sách bảo mật, dữ liệu minh bạch quảng cáo của Google, Censys và urlscan để kết nối các landing page và nhà quảng cáo. Dưới đây là các chỉ số thỏa hiệp chính được ghi nhận:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Extension ID | odkcfoohjiicbelloepgcomekdknchjh | Tiện ích Predator Search |
| Domain | search.safesearchgame[.]com | Proxy tìm kiếm |
| Domain | searchlio[.]net | Điểm đến quan sát được |
| Domain | searchtosearch[.]com | Trung gian chuyển hướng |
| Tracking params | hspart=sz&hsimp=yhs-026 | Tham số liên kết Predator Search |
| Bing codes | PC=3FPX, PC=3VSS | Cụm mã định danh Bing |
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền đã được làm mờ (defanged) để ngăn chặn việc phân giải hoặc liên kết nhầm. Chỉ nên thực hiện giải mã (re-fang) trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc hệ thống SIEM của tổ chức.
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Đối với các chuyên gia bảo mật và đội ngũ SOC, việc phát hiện các tiện ích độc hại này đòi hỏi sự kết hợp giữa kiểm tra cấu hình tìm kiếm và quản lý quyền hạn tiện ích. Các tổ chức nên thực hiện kiểm toán định kỳ đối với các tiện ích mở rộng được cài đặt trên máy trạm của nhân viên.
- Kiểm tra cấu hình: Quản trị viên nên giám sát các thay đổi đối với thiết lập công cụ tìm kiếm mặc định thông qua chính sách nhóm (GPO) hoặc quản lý thiết bị tập trung.
- Hạn chế tiện ích: Triển khai danh sách cho phép (allowlist) đối với các tiện ích mở rộng được phê duyệt, ngăn chặn việc cài đặt các tiện ích không rõ nguồn gốc từ cửa hàng trực tuyến.
- Săn tìm mối đe dọa: Theo dõi các truy vấn DNS bất thường hướng tới các tên miền trung gian như
mcftink[.]comhoặcsearchtosearch[.]com. - Giáo dục người dùng: Khuyến cáo người dùng gỡ bỏ các tiện ích không quen thuộc và kiểm tra lại công cụ tìm kiếm mặc định trong trình duyệt nếu phát hiện các dấu hiệu chuyển hướng lạ.
Việc loại bỏ các tiện ích mở rộng khỏi cửa hàng trực tuyến chỉ là bước đầu tiên. Các nhà nghiên cứu lưu ý rằng cơ sở hạ tầng máy chủ và các chiến dịch quảng cáo có thể vẫn tồn tại lâu dài sau khi tiện ích bị gỡ bỏ. Do đó, việc theo dõi các mối quan hệ quảng cáo và hạ tầng dùng chung là chìa khóa để có cái nhìn toàn diện về chiến dịch tấn công này.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan