Phân tích kỹ thuật lỗ hổng CVE-2026-88772: RCE trên Citrix NetScaler ADC
Khám phá chi tiết kỹ thuật lỗ hổng CVE-2026-88772 trong Citrix NetScaler ADC, cho phép thực thi mã từ xa thông qua cơ chế tràn bộ nhớ trong giao thức DTLS.
- Mối đe dọa: Lỗ hổng nghiêm trọng CVE-2026-88772 (CVSS 9.5) trong Citrix NetScaler ADC và Gateway cho phép kẻ tấn công thực thi mã từ xa (RCE).
- Cơ chế lỗi: Lỗi tràn bộ nhớ (Buffer Overflow) xảy ra trong quá trình xử lý giao thức DTLS tại NetScaler Packet Processing Engine (NSPPE).
- Tác động: Kẻ tấn công có thể chiếm quyền điều khiển hệ thống với đặc quyền root bằng cách vượt qua các cơ chế bảo vệ bộ nhớ như NX (No-Execute).
- Khuyến nghị: Cần cập nhật ngay lập tức các bản vá từ nhà sản xuất và giám sát chặt chẽ lưu lượng truy cập DTLS.
1. Bối cảnh & Tổng quan
Các nhà nghiên cứu bảo mật vừa công bố chi tiết kỹ thuật về một lỗ hổng bảo mật nghiêm trọng trong Citrix NetScaler ADC và NetScaler Gateway, hiện đang bị khai thác tích cực trong thực tế. Lỗ hổng này được định danh là CVE-2026-88772 với điểm số CVSS 9.5, xếp hạng mức độ nghiêm trọng cao nhất.
Theo thông tin từ CISA, lỗ hổng này xuất phát từ việc hạn chế không đúng cách các hoạt động trong phạm vi bộ nhớ đệm (memory buffer), dẫn đến khả năng thực thi mã từ xa (RCE) hoặc từ chối dịch vụ (DoS). Đáng chú ý, lỗ hổng này thường bị khai thác kết hợp với CVE-2026-88771 để tạo thành chuỗi tấn công hoàn chỉnh.
2. Phân tích Kỹ thuật & Chuỗi Khai thác
Nguyên nhân gốc rễ của CVE-2026-88772 nằm ở cách thức NetScaler Packet Processing Engine (NSPPE) xử lý giao thức Datagram Transport Layer Security (DTLS). Hệ thống tin tưởng một cách mặc định vào trường fragment_length trong tiêu đề handshake của DTLS, trong khi trường length tổng thể lại khai báo một giá trị khác biệt hoàn toàn.
Cơ chế tràn bộ nhớ (Buffer Overflow)
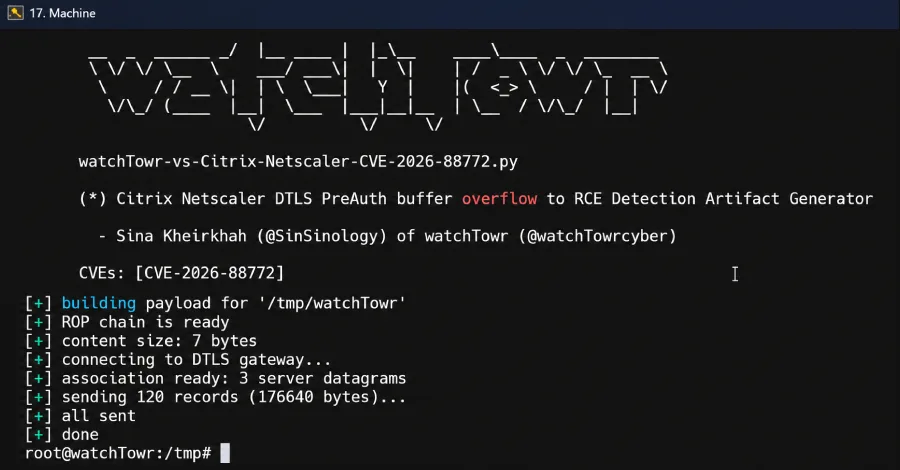
Kẻ tấn công có thể tạo ra các gói tin độc hại khiến hệ thống hiểu lầm về kích thước dữ liệu thực tế. Cụ thể, một thông điệp handshake 120 byte có thể được chia thành 120 mảnh (fragments), mỗi mảnh có fragment_length=1 nhưng lại khai báo length=120. Khi quá trình tái lắp ghép (reassembly) diễn ra, hệ thống không kiểm tra giới hạn của bộ nhớ đệm (scratch buffer 35,840 bytes), dẫn đến việc ghi đè dữ liệu vượt quá phạm vi cho phép.
Dưới đây là bảng tóm tắt các lỗ hổng liên quan:
| Mã CVE | Điểm CVSS | Loại lỗ hổng | Tác động |
|---|---|---|---|
| CVE-2026-88772 | 9.5 | Buffer Overflow | RCE / DoS |
| CVE-2026-88771 | N/A | Pre-auth Path | Khai thác kết hợp |
Sau khi ghi đè bộ nhớ, kẻ tấn công có thể sử dụng lời gọi hệ thống mprotect() để vô hiệu hóa các bảo vệ NX (No-Execute), từ đó chuyển hướng luồng điều khiển (control flow) sang shellcode tùy ý với đặc quyền root.
3. Dấu hiệu Nhận biết & Săn tìm mối đe dọa
Việc phát hiện các nỗ lực khai thác đòi hỏi sự giám sát chặt chẽ đối với các gói tin DTLS bất thường. Các đội ngũ SOC cần tập trung vào các dấu hiệu sau:
- Lưu lượng DTLS bất thường: Các gói tin có kích thước fragment nhỏ bất thường nhưng tần suất cao.
- Log hệ thống: Các thông báo lỗi liên quan đến NSPPE hoặc sự cố crash đột ngột của tiến trình xử lý gói tin.
- Hành vi bất thường: Các kết nối outbound từ thiết bị NetScaler đến các IP lạ sau khi xảy ra sự cố crash.
4. Hướng dẫn Phát hiện (Detection Rules)
Để phát hiện các nỗ lực khai thác CVE-2026-88772, quản trị viên có thể triển khai các quy tắc kiểm tra lưu lượng mạng (IDS/IPS) dựa trên cấu trúc gói tin DTLS:
# Ví dụ quy tắc Snort giả định để phát hiện bất thường DTLS fragment_length=1 với length lớn 120 bytes alert udp any any -> any 443 (msg:"Potential CVE-2026-88772 DTLS Overflow Attempt"; content:"|16|"; offset:0; depth:1; threshold:type both, track by_src, count 100, seconds 1; sid:1000001; rev:1;)5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
⚠️ Cảnh báo quan trọng: Do lỗ hổng này cho phép thực thi mã từ xa với đặc quyền root, việc áp dụng bản vá là ưu tiên hàng đầu. Người dùng nên tham khảo CISA để cập nhật các thông tin mới nhất về bản vá bảo mật từ Citrix.
- Cập nhật Firmware: Nâng cấp lên phiên bản NetScaler ADC/Gateway mới nhất đã được nhà sản xuất xác nhận vá lỗi.
- Hardening: Vô hiệu hóa giao thức DTLS nếu không thực sự cần thiết trong môi trường vận hành.
- Network Segmentation: Cách ly thiết bị NetScaler trong phân vùng mạng riêng biệt, hạn chế quyền truy cập từ các dải IP không tin cậy.
- Giám sát: Thiết lập cảnh báo SIEM cho các tiến trình lạ khởi chạy từ tiến trình NSPPE.
Tổng hợp, dịch thuật và phân tích kỹ thuật từ: RSS Source — Tác giả: [email protected] (The Hacker News)
Kênh Telegram
Nhận thông báo tức thời về các lỗ hổng bảo mật 0-Day, phân tích chiến dịch mã độc APT và cảnh báo an ninh mạng sớm nhất ngay trên điện thoại.
- Tin vắn an ninh mạng & CTI Feed 24/7
- Mã khai thác PoC & Hướng dẫn vá lỗi khẩn cấp
- Hoàn toàn miễn phí & Không spam quảng cáo
Bài Viết Liên Quan