Phân tích chiến dịch gián điệp mạng của TA419 nhắm vào chuyên gia AI
Nhóm gián điệp mạng TA419 đang triển khai các chiến dịch lừa đảo AitM tinh vi nhắm vào chuyên gia AI tại Mỹ, sử dụng kỹ thuật Frameless BitB để đánh cắp thông tin xác thực.
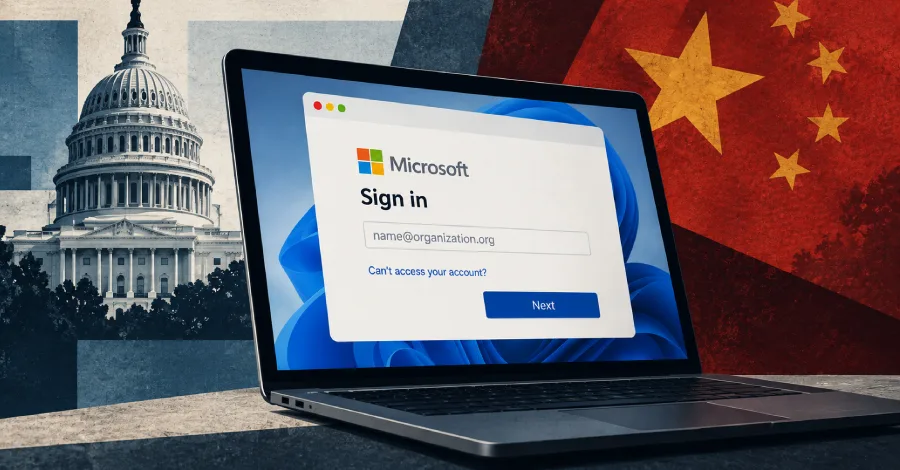
- Đối tượng mục tiêu: Các chuyên gia chính sách AI, học giả tại các trường đại học và tổ chức tư vấn tại Mỹ.
- Kỹ thuật tấn công: Sử dụng kỹ thuật Adversary-in-the-Middle (AitM) kết hợp với Frameless Browser-in-the-Browser (BitB) để vượt qua xác thực đa yếu tố.
- Động cơ: Thu thập thông tin tình báo về chiến lược phát triển và quản lý AI trong bối cảnh cạnh tranh chiến lược Mỹ - Trung.
- Khuyến nghị: Triển khai các phương thức xác thực chống lừa đảo (phishing-resistant) như FIDO2/Passkeys.
1. Bối cảnh & Tổng quan chiến dịch
Nhóm tác nhân đe dọa TA419, một thực thể có liên kết với Trung Quốc, đang thực hiện các chiến dịch gián điệp mạng có chủ đích nhắm vào các chuyên gia trong lĩnh vực Trí tuệ nhân tạo (AI). Theo các phân tích mới nhất, nhóm này tập trung vào các cá nhân làm việc tại các tổ chức tư vấn, trường đại học và các đơn vị pháp lý tại Mỹ. Mục tiêu cốt lõi của TA419 là thu thập thông tin tình báo về các chính sách quản lý AI, các quy định kiểm soát xuất khẩu công nghệ và các diễn biến trong cuộc cạnh tranh chiến lược giữa Mỹ và Trung Quốc.
Kể từ tháng 4 năm 2025, TA419 đã duy trì một hồ sơ hoạt động ổn định với các kỹ thuật lừa đảo (phishing) tinh vi. Các chiến dịch này không chỉ nhắm vào các cá nhân đơn lẻ mà còn giả mạo các nhân vật có tầm ảnh hưởng, bao gồm các nhà kinh tế học, các nhà hoạch định chính sách AI và nhân viên cấp cao tại các tổ chức công nghệ lớn như Anthropic. Một ví dụ điển hình là chiến dịch vào tháng 2 năm 2026 với tiêu đề email "Request for Feedback on Military Integration of Claude".
2. Phân tích Kỹ thuật & Chuỗi tấn công (Kill Chain)
Chiến dịch của TA419 tuân thủ quy trình tấn công đa giai đoạn, được ánh xạ theo khung MITRE ATT&CK như sau:
- T1566.002 (Phishing: Spearphishing Link): Kẻ tấn công gửi các email mời gọi thảo luận chuyên môn để thiết lập niềm tin ban đầu với nạn nhân.
- T1557.002 (Adversary-in-the-Middle: Adversary-in-the-Middle): Sau khi nạn nhân tương tác, kẻ tấn công cung cấp một đường dẫn rút gọn dẫn đến chuỗi chuyển hướng (redirection chain) phức tạp.
- T1557.001 (Adversary-in-the-Middle: Browser-in-the-Browser): Sử dụng kỹ thuật Frameless BitB để tạo ra một cửa sổ đăng nhập giả mạo trông giống hệt giao diện Microsoft chính chủ.
Cơ chế Frameless BitB
Khác với kỹ thuật BitB truyền thống sử dụng thẻ iframe, Frameless BitB đạt được hiệu ứng tương tự bằng cách tiêm các đoạn mã HTML, CSS và JavaScript trực tiếp vào trang web hiện tại. Kẻ tấn công thực hiện thay thế nội dung (substitution) để tạo ra một cửa sổ trình duyệt giả mạo ngay trong phiên làm việc của người dùng. Kỹ thuật này giúp kẻ tấn công vượt qua các cơ chế kiểm tra bảo mật thông thường vì giao diện giả mạo được render trực tiếp từ mã nguồn của trang web độc hại.
⚠️ Cảnh báo quan trọng: Kỹ thuật AitM cho phép kẻ tấn công thu thập cả thông tin đăng nhập và session cookies, từ đó có thể vượt qua các cơ chế xác thực đa yếu tố (MFA) truyền thống như SMS hoặc TOTP.
3. Dấu hiệu Nhận biết & Chỉ số IOCs
Việc phát hiện các cuộc tấn công của TA419 đòi hỏi sự giám sát chặt chẽ đối với các luồng xác thực Microsoft và các hành vi truy cập bất thường từ các dải IP lạ.
| Loại thực thể | Mô tả | Tác động |
|---|---|---|
| Kỹ thuật tấn công | Frameless BitB | Đánh cắp thông tin xác thực và session cookies |
| Vector tấn công | Spearphishing | Tiếp cận mục tiêu qua email giả mạo |
| Công cụ | AitM Proxy | Trung gian hóa luồng xác thực Microsoft |
4. Hướng dẫn Phát hiện (Threat Hunting)
Để phát hiện các hoạt động của TA419, các đội ngũ SOC nên tập trung vào việc phân tích các yêu cầu HTTP bất thường và các hành vi tiêm mã độc vào trình duyệt. Dưới đây là ví dụ về truy vấn KQL để phát hiện các dấu hiệu nghi vấn:
// Phát hiện các URL rút gọn có dấu hiệu chuyển hướng bất thường tới các trang AitMDeviceNetworkEvents| where RemoteUrl has_any ('bit.ly', 't.co', 'tinyurl.com')| where ActionType == 'ConnectionSuccess'| extend Domain = parse_url(RemoteUrl).Host| where Domain in ('microsoft-login-verify.com', 'auth-security-check.net')
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để bảo vệ tổ chức trước các chiến dịch gián điệp mạng tinh vi như của TA419, các chuyên gia an ninh mạng cần áp dụng các biện pháp hardening hệ thống sau:
- Triển khai xác thực chống lừa đảo: Chuyển đổi từ các phương thức MFA truyền thống sang sử dụng FIDO2/Passkeys. Đây là phương thức duy nhất hiện nay có khả năng chống lại hoàn toàn các cuộc tấn công AitM.
- Đào tạo nhận thức an ninh: Cảnh báo người dùng về các email tiếp cận chủ đề chuyên môn từ các nguồn không xác định, ngay cả khi người gửi có vẻ là một chuyên gia uy tín.
- Cấu hình Conditional Access: Thiết lập các chính sách truy cập có điều kiện (Conditional Access Policies) trong Microsoft Entra ID để hạn chế đăng nhập từ các vị trí địa lý hoặc thiết bị không xác định.
- Giám sát Session Token: Sử dụng các giải pháp EDR/XDR để giám sát các hành vi đánh cắp session token và các yêu cầu xác thực bất thường từ các IP lạ.
Việc theo dõi sát sao các báo cáo từ các tổ chức như Proofpoint và các nguồn tin tình báo đe dọa (Threat Intelligence) là yếu tố then chốt để cập nhật các kỹ thuật mới nhất của nhóm TA419 và các tác nhân đe dọa tương tự.
Tổng hợp, dịch thuật và phân tích kỹ thuật từ: RSS Source — Tác giả: [email protected] (The Hacker News)
Kênh Telegram
Nhận thông báo tức thời về các lỗ hổng bảo mật 0-Day, phân tích chiến dịch mã độc APT và cảnh báo an ninh mạng sớm nhất ngay trên điện thoại.
- Tin vắn an ninh mạng & CTI Feed 24/7
- Mã khai thác PoC & Hướng dẫn vá lỗi khẩn cấp
- Hoàn toàn miễn phí & Không spam quảng cáo
Bài Viết Liên Quan