Microsoft Teams gặp sự cố gián đoạn dịch vụ tại Hoa Kỳ: Phân tích kỹ thuật
Microsoft đã khôi phục dịch vụ Teams sau sự cố gián đoạn tại Hoa Kỳ vào ngày 26/10/2026. Hệ thống tự động mở rộng quy mô (auto-scaling) đã được kích hoạt để xử lý.

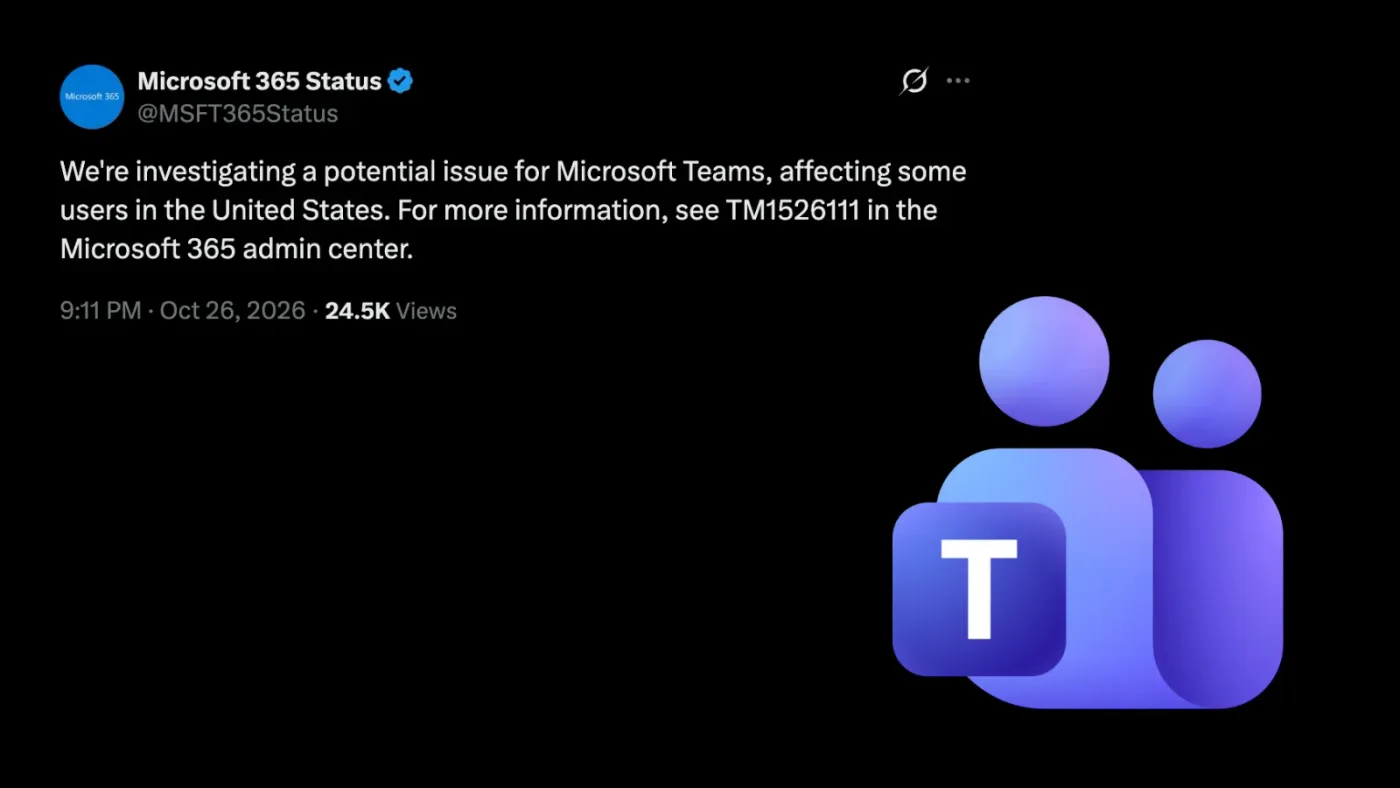
- Sự cố dịch vụ: Microsoft Teams gặp gián đoạn cục bộ tại khu vực Hoa Kỳ vào ngày 26/10/2026, được theo dõi dưới mã định danh sự cố TM1526111.
- Cơ chế phục hồi: Microsoft đã sử dụng cơ chế tự động mở rộng quy mô (automatic scaling) để tăng cường lưu lượng xử lý và khôi phục trạng thái hoạt động bình thường.
- Phạm vi ảnh hưởng: Hiện chưa có bằng chứng về tấn công mạng, rò rỉ dữ liệu hoặc chiếm quyền điều khiển tài khoản người dùng.
- Khuyến nghị quản trị: Các quản trị viên hệ thống (IT Admins) cần kiểm tra bảng điều khiển Microsoft 365 Admin Center để theo dõi chi tiết nhật ký sự cố.
Tổng quan về sự cố gián đoạn dịch vụ Microsoft Teams
Vào ngày 26/10/2026, người dùng Microsoft Teams tại khu vực Hoa Kỳ đã ghi nhận tình trạng gián đoạn dịch vụ không xác định. Microsoft đã nhanh chóng xác nhận sự cố và tiến hành điều tra dưới mã định danh TM1526111. Khác với các báo cáo về sự cố toàn cầu, lần này phạm vi ảnh hưởng được giới hạn trong một khu vực địa lý cụ thể.
Trong giai đoạn đầu của sự cố, các thông báo từ Microsoft 365 Status chỉ xác nhận rằng một cuộc điều tra đang được tiến hành. Điều này gây ra nhiều lo ngại cho các tổ chức phụ thuộc vào nền tảng này cho các hoạt động cộng tác thời gian thực. Tuy nhiên, các báo cáo kỹ thuật sau đó đã làm rõ rằng đây là vấn đề liên quan đến khả năng xử lý của hệ thống thay vì một cuộc tấn công mạng có chủ đích.
Phân tích cơ chế phục hồi và kỹ thuật xử lý
Theo các nhà nghiên cứu bảo mật, Microsoft đã áp dụng các biện pháp can thiệp tự động để giải quyết tình trạng quá tải hoặc lỗi logic trong hạ tầng xử lý. Cơ chế automatic scaling (tự động mở rộng quy mô) đóng vai trò then chốt trong việc khôi phục lưu lượng xử lý (processing throughput) của dịch vụ.
Dưới đây là bảng tóm tắt các thông tin kỹ thuật liên quan đến sự cố:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã sự cố | TM1526111 | Định danh theo dõi trong Microsoft 365 Admin Center |
| Khu vực ảnh hưởng | Hoa Kỳ | Giới hạn địa lý của sự cố |
| Cơ chế khắc phục | Automatic Scaling | Tăng cường tài nguyên xử lý tự động |
| Loại hình sự cố | Service Disruption | Gián đoạn dịch vụ, không phải tấn công mạng |
Việc sử dụng telemetry (dữ liệu viễn trắc) đã cho phép các kỹ sư của Microsoft xác nhận rằng lưu lượng xử lý đã trở lại mức ổn định. Mặc dù dịch vụ đã được khôi phục, Microsoft vẫn chưa công bố nguyên nhân gốc rễ (root cause) cụ thể dẫn đến việc kích hoạt cơ chế tự động mở rộng quy mô này.
Hướng dẫn quản trị viên thực hiện kiểm tra và giám sát
Đối với các đội ngũ vận hành hệ thống (IT/DevOps), việc theo dõi sát sao các thông báo từ trung tâm quản trị là cực kỳ quan trọng để đảm bảo tính liên tục của doanh nghiệp. Các quản trị viên có thể thực hiện các bước sau để kiểm tra trạng thái dịch vụ:
- Truy cập bảng điều khiển: Đăng nhập vào Microsoft 365 Admin Center.
- Kiểm tra trạng thái: Điều hướng đến mục Health, sau đó chọn Service health.
- Tìm kiếm sự cố: Sử dụng mã TM1526111 để lọc các thông tin chi tiết về tiến trình điều tra và giải quyết sự cố.
⚠️ Cảnh báo quan trọng: Mặc dù sự cố này không liên quan đến các cuộc tấn công mạng, các tổ chức vẫn cần duy trì cảnh giác cao độ. Việc tích hợp các nguồn dữ liệu Threat Intelligence (TI) từ các trung tâm điều hành an ninh mạng (SOC) là cần thiết để phát hiện sớm các dấu hiệu bất thường, đặc biệt là khi các cuộc tấn công nhắm vào hạ tầng SaaS ngày càng trở nên tinh vi.
Kết luận về tính ổn định của hạ tầng SaaS
Sự cố lần này là một lời nhắc nhở về sự phụ thuộc của các doanh nghiệp hiện đại vào hạ tầng đám mây. Mặc dù các nhà cung cấp dịch vụ như Microsoft luôn có các cơ chế dự phòng, việc hiểu rõ cách thức vận hành và theo dõi các thông báo sự cố là một phần không thể thiếu trong chiến lược quản trị rủi ro của bất kỳ tổ chức nào. Các báo cáo trước đó về sự cố trong tháng 8 và tháng 9 cho thấy tầm quan trọng của việc duy trì các kênh liên lạc dự phòng và quy trình ứng phó sự cố (Incident Response) hiệu quả.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan