
macOS 27.3 tăng cường kiểm soát bảo mật, ngăn chặn AI truy cập dữ liệu trái phép
Apple giới thiệu các cơ chế kiểm soát quyền riêng tư mới trên macOS 27.3 beta 2, hạn chế khả năng truy cập dữ liệu diện rộng của các ứng dụng AI và công cụ tự động hóa.

- Kiểm soát quyền truy cập: macOS 27.3 beta 2 giới thiệu cơ chế phân tách quyền 'System & App Protection Override' và 'Accessibility' để hạn chế quyền truy cập dữ liệu diện rộng.
- Cảnh báo minh bạch: Hệ thống hiển thị cảnh báo chi tiết về phạm vi dữ liệu mà ứng dụng có thể truy cập, giúp người dùng đưa ra quyết định dựa trên thông tin đầy đủ.
- Chỉ báo hoạt động: Một chỉ báo trạng thái mới trên thanh menu sẽ thông báo cho người dùng khi một ứng dụng đang thực hiện quyền kiểm soát hệ thống hoặc ứng dụng khác.
- Giới hạn phạm vi: Apple khuyến khích người dùng chỉ cấp quyền truy cập vào các thư mục hoặc ứng dụng cụ thể thay vì cấp quyền truy cập toàn bộ đĩa (Full Disk Access).
Apple vừa chính thức giới thiệu các cơ chế kiểm soát quyền riêng tư mới trong phiên bản macOS 27.3 beta 2, nhằm mục đích thắt chặt khả năng truy cập dữ liệu của các ứng dụng bên thứ ba, đặc biệt là các trợ lý AI. Thông báo được đưa ra vào ngày 16 tháng 11 năm 2026, đánh dấu một bước tiến quan trọng trong việc bảo vệ dữ liệu người dùng trước các rủi ro tiềm ẩn từ việc cấp quyền quá mức.
Thay đổi này không phải là một lệnh cấm hoàn toàn đối với các công cụ AI, mà là một nỗ lực nhằm cung cấp cho người dùng khả năng kiểm soát chi tiết hơn. Người dùng vẫn có thể cấp các quyền rộng rãi nếu cần thiết, nhưng quy trình phê duyệt đã được thiết kế lại để trở nên minh bạch và an toàn hơn, áp dụng cho tất cả các loại phần mềm chứ không riêng gì các công cụ AI.
Cơ chế kiểm soát bảo mật mới trên macOS 27.3
Apple đang thực hiện phân tách các thiết lập 'Device Control' và 'Data Access' thành hai danh mục riêng biệt: System & App Protection Override và Accessibility. Việc này giúp chuẩn hóa quy trình cấp quyền trên toàn bộ hệ thống, đảm bảo người dùng hiểu rõ họ đang cho phép ứng dụng thực hiện những hành động gì.
Thay vì thúc đẩy người dùng cấp quyền truy cập không giới hạn, macOS 27.3 sẽ hướng dẫn người dùng chỉ phê duyệt các ứng dụng hoặc thư mục cụ thể cần thiết cho tác vụ hiện tại. Cơ chế System & App Protection Override sẽ quản lý việc lựa chọn ứng dụng, trong khi luồng Full Disk Access được cập nhật để khuyến khích giới hạn quyền truy cập theo thư mục. Điều này cung cấp một giải pháp thay thế an toàn hơn so với việc cấp quyền truy cập toàn bộ hệ thống.
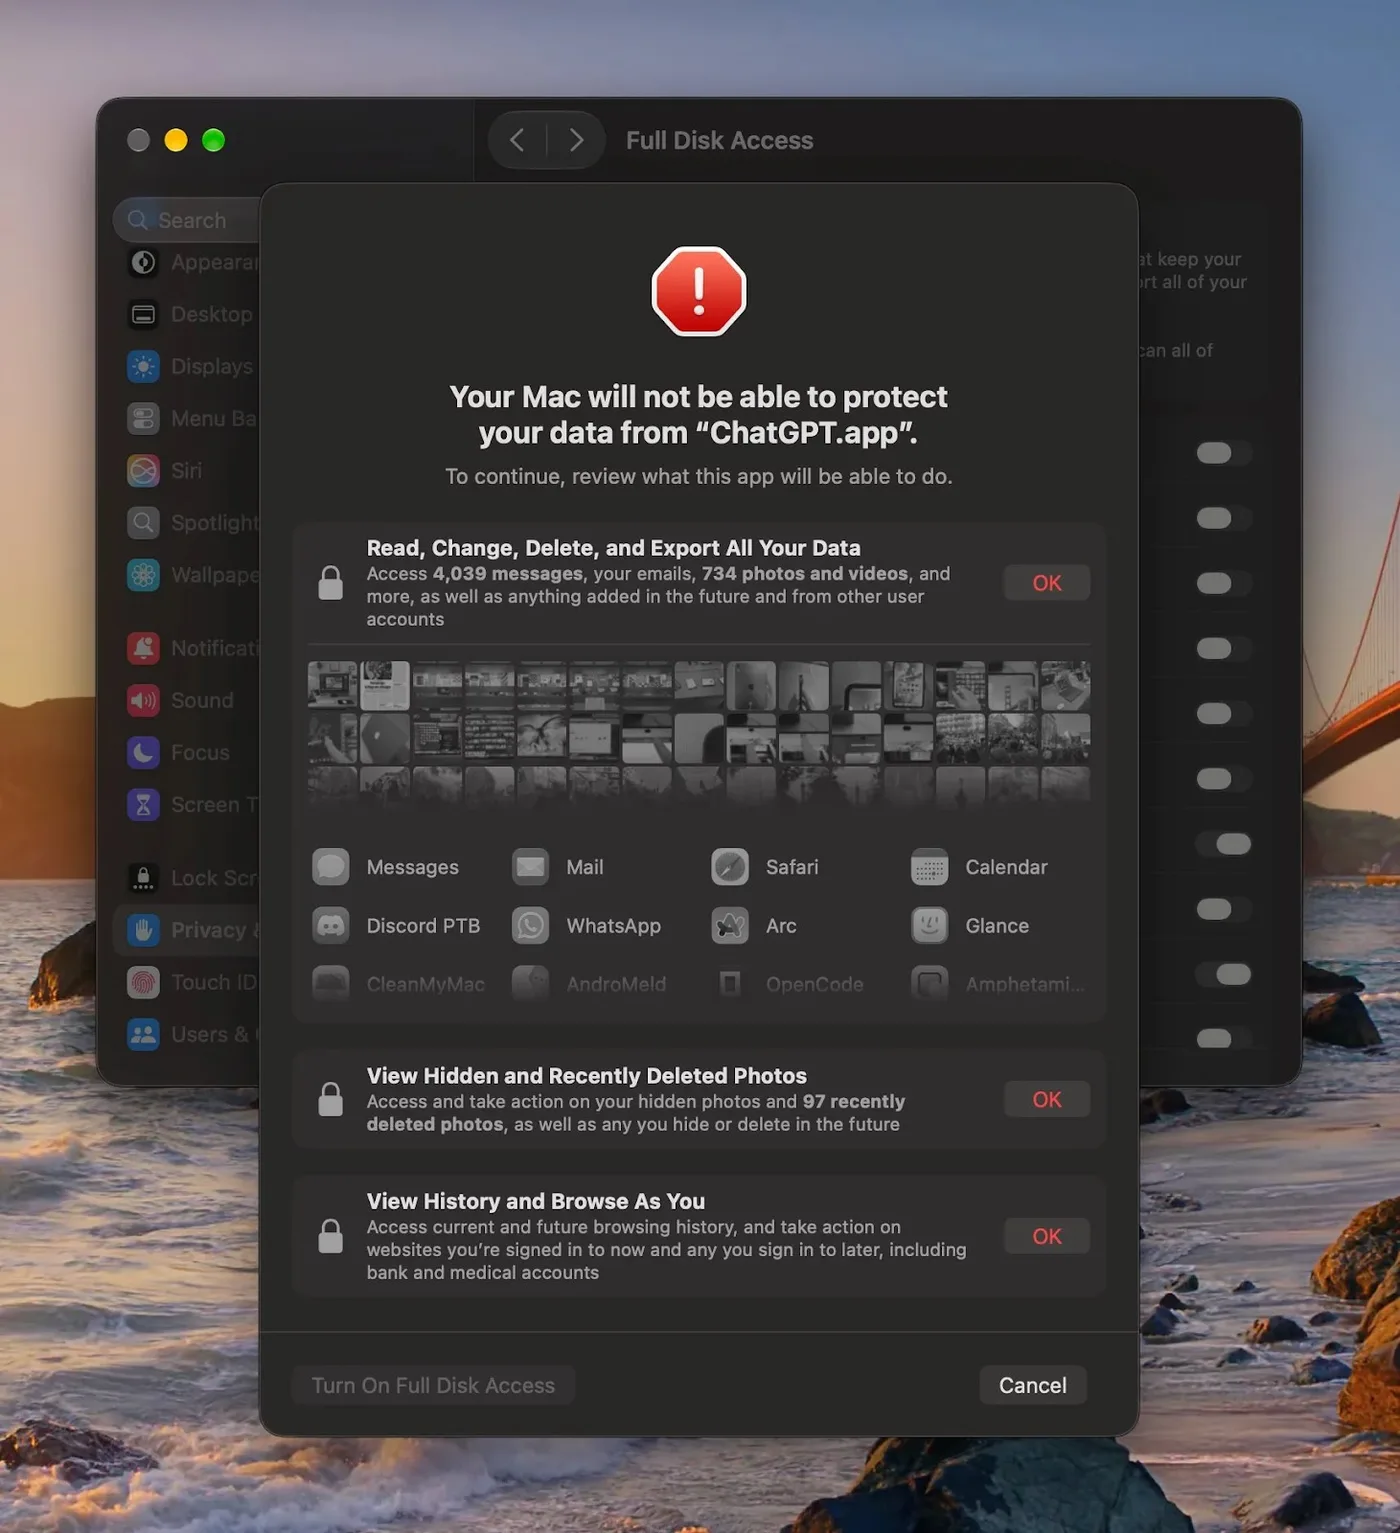
Sự phân biệt này đặc biệt quan trọng đối với các tác nhân AI (AI agents) có khả năng đọc tệp tin và thực hiện hành động trên nhiều ứng dụng. Như các báo cáo trước đây về rủi ro bảo mật trình duyệt AI đã chỉ ra, các hướng dẫn độc hại ẩn trong nội dung bên ngoài có thể điều hướng một tác nhân AI thực hiện các hành động không mong muốn. Việc giới hạn quyền truy cập có thể làm giảm đáng kể lượng dữ liệu bị lộ nếu tác nhân đó bị thao túng.
Theo thông báo từ Apple, các màn hình phê duyệt đã được sửa đổi để giải thích rõ ràng hơn về loại dữ liệu mà một ứng dụng có thể truy cập hoặc kiểm soát. Apple cảnh báo rằng việc cấp các quyền này đặt toàn bộ dữ liệu trên máy Mac vào tình trạng rủi ro. Mục tiêu cuối cùng là đảm bảo sự đồng thuận có hiểu biết (informed consent) trước khi người dùng phê duyệt quyền truy cập vượt quá phạm vi tác vụ tức thời của ứng dụng.
Tính minh bạch và chỉ báo hoạt động
Người dùng hiện có thể cấu hình để các ứng dụng yêu cầu phê duyệt bất cứ khi nào cần truy cập dữ liệu. Một chỉ báo minh bạch (transparency indicator) sẽ hiển thị khi một ứng dụng đang kiểm soát một ứng dụng khác thông qua System & App Protection Override. Theo các báo cáo từ MacRumors, chỉ báo này xuất hiện trên thanh menu, giúp người dùng dễ dàng nhận biết các hoạt động có thể đang diễn ra ngầm mà không có sự giám sát trực tiếp.
Các quyền hiện có và lưu ý cho quản trị viên
Một giới hạn quan trọng cần lưu ý là các quyền đã được cấp trước đó vẫn giữ nguyên hiệu lực. Người dùng sẽ chỉ gặp quy trình cập nhật khi phê duyệt các yêu cầu mới. Do đó, việc cài đặt phiên bản beta không tự động loại bỏ quyền truy cập rộng rãi đã được cấp cho các trợ lý AI, công cụ tự động hóa hoặc các ứng dụng khác. Các phê duyệt hiện có vẫn cần được xem xét lại một cách độc lập.
Các nhà phát triển phần mềm hiện phải cập nhật hướng dẫn thiết lập và đảm bảo ứng dụng của họ hoạt động ổn định khi người dùng chỉ cấp quyền truy cập vào các thư mục hoặc ứng dụng được chọn. Apple cũng có kế hoạch cung cấp các đặc quyền đặc biệt (special entitlements) cho các phần mềm sao lưu và công nghệ hỗ trợ đủ điều kiện. Các ứng dụng hiện tại sẽ giữ nguyên trải nghiệm người dùng cũ cho đến khi có thông tin chi tiết hơn.
⚠️ Cảnh báo quan trọng: Việc cấp quyền truy cập hệ thống cho các ứng dụng AI tiềm ẩn rủi ro về tấn công tiêm nhiễm lệnh (prompt injection) và tự động hóa không an toàn. Các đội ngũ bảo mật cần thực hiện rà soát định kỳ các quyền đã cấp và áp dụng nguyên tắc đặc quyền tối thiểu (least privilege) để giảm thiểu bề mặt tấn công.
Đối với các đội ngũ an ninh mạng, bài học thực tiễn là cần phải đối chiếu quyền truy cập với yêu cầu công việc thực tế thay vì chỉ tin tưởng vào tên gọi của ứng dụng. Mặc dù các cơ chế kiểm soát mới có thể giảm thiểu sự phơi nhiễm không cần thiết, chúng không loại bỏ hoàn toàn các rủi ro từ prompt injection. Giá trị thực sự của các tính năng này nằm ở việc cấp quyền hạn hẹp và thường xuyên kiểm tra các quyền hiện có trên hệ thống.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.