Chiến dịch mã độc ngân hàng CyberDakait: 17.960 thiết bị Android bị xâm nhập
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch mã độc ngân hàng nhắm vào người dùng tại Ấn Độ, đánh cắp hơn 7,6 triệu tin nhắn SMS và thông tin tài chính nhạy cảm.

- Quy mô tấn công: Hơn 17.960 thiết bị Android bị lây nhiễm mã độc ngân hàng trong chiến dịch nhắm vào thị trường Ấn Độ.
- Kỹ thuật khai thác: Tấn công kết hợp giữa kỹ thuật Social Engineering (giả mạo cuộc gọi ngân hàng), phishing và cài đặt ứng dụng độc hại qua GitHub.
- Hậu quả: Đánh cắp 7,6 triệu tin nhắn SMS chứa mã OTP, thông tin thẻ tín dụng và dữ liệu định danh cá nhân.
- Tác nhân: Nhóm đe dọa CyberDakait sử dụng 7 họ mã độc khác nhau để thực hiện hành vi gian lận tài chính.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về một chiến dịch tấn công mạng quy mô lớn nhắm vào lĩnh vực dịch vụ tài chính tại Ấn Độ. Chiến dịch này, được theo dõi dưới tên gọi CyberDakait, đã xâm nhập thành công vào 17.960 thiết bị Android, cho phép kẻ tấn công thu thập hơn 7,6 triệu tin nhắn SMS và hàng loạt thông tin tài chính quan trọng.
Phân tích cơ chế lây nhiễm và kỹ thuật tấn công
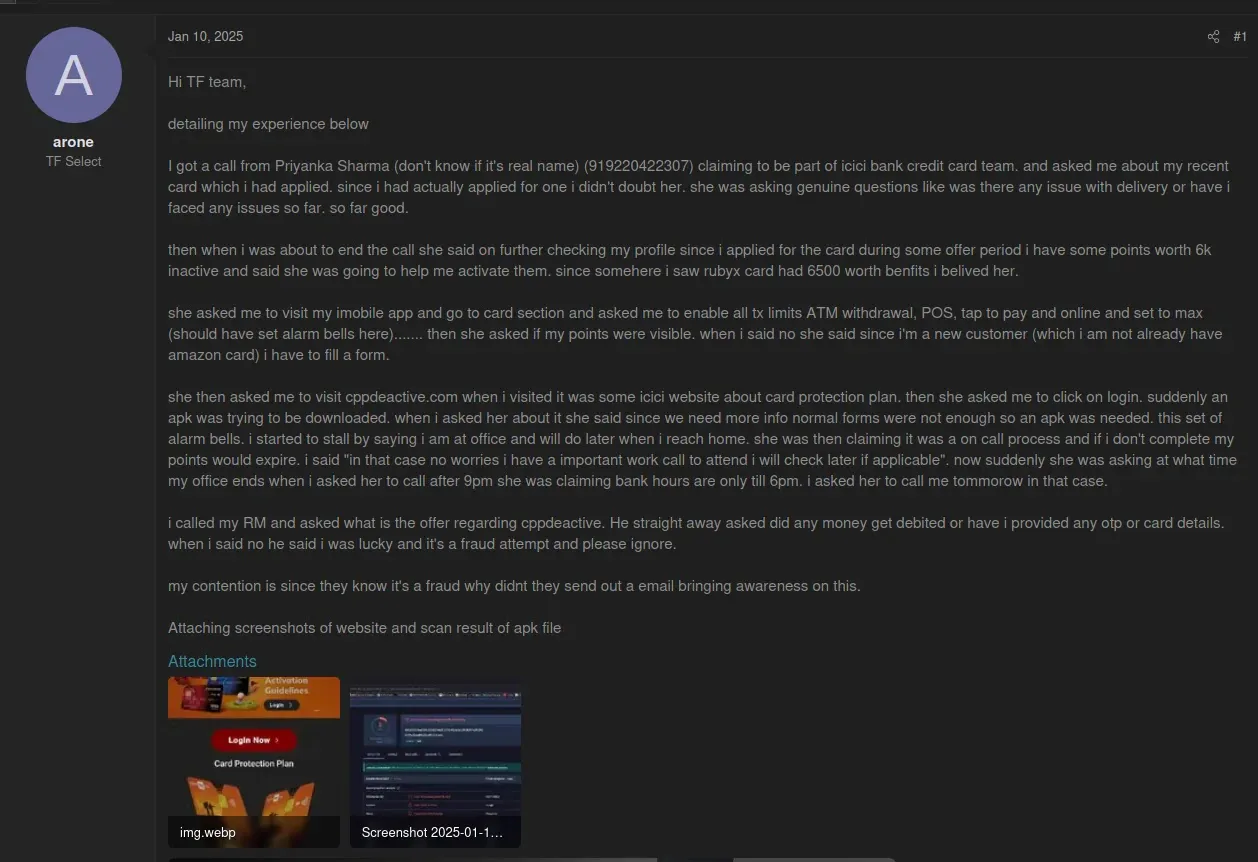
Chiến dịch bắt đầu bằng các cuộc gọi giả mạo nhân viên ngân hàng, thông báo cho nạn nhân về việc kích hoạt "Gói bảo vệ thẻ tín dụng" (Credit Card Protection Plan). Để hủy dịch vụ này, nạn nhân bị dẫn dụ truy cập vào các trang web phishing thông qua đường link gửi qua WhatsApp hoặc SMS. Các trang web này sau đó điều hướng người dùng tải xuống các tệp tin APK độc hại được lưu trữ trên GitHub.
Sau khi cài đặt, ứng dụng độc hại sẽ hiển thị giao diện giả mạo bản cập nhật Google Play để đánh lừa người dùng. Đồng thời, mã độc yêu cầu quyền vô hiệu hóa tối ưu hóa pin (Battery Optimization) để duy trì hoạt động ngầm. Kẻ tấn công sử dụng quy trình xác thực giả mạo để thu thập thông tin thẻ, thông tin đăng nhập ngân hàng trực tuyến và ảnh chụp tài liệu định danh.
Hệ sinh thái mã độc đa dạng của CyberDakait
Nhóm nghiên cứu đã xác định được 7 họ mã độc riêng biệt trong chiến dịch này, bao gồm: cyb3rx, appkjl, godz, d-passive, d-shine, GhostBat và tenxen. Mặc dù chia sẻ chung các chủ đề phishing, mỗi họ mã độc lại có cấu trúc cơ sở dữ liệu, định dạng tin nhắn và phương thức điều khiển khác nhau.
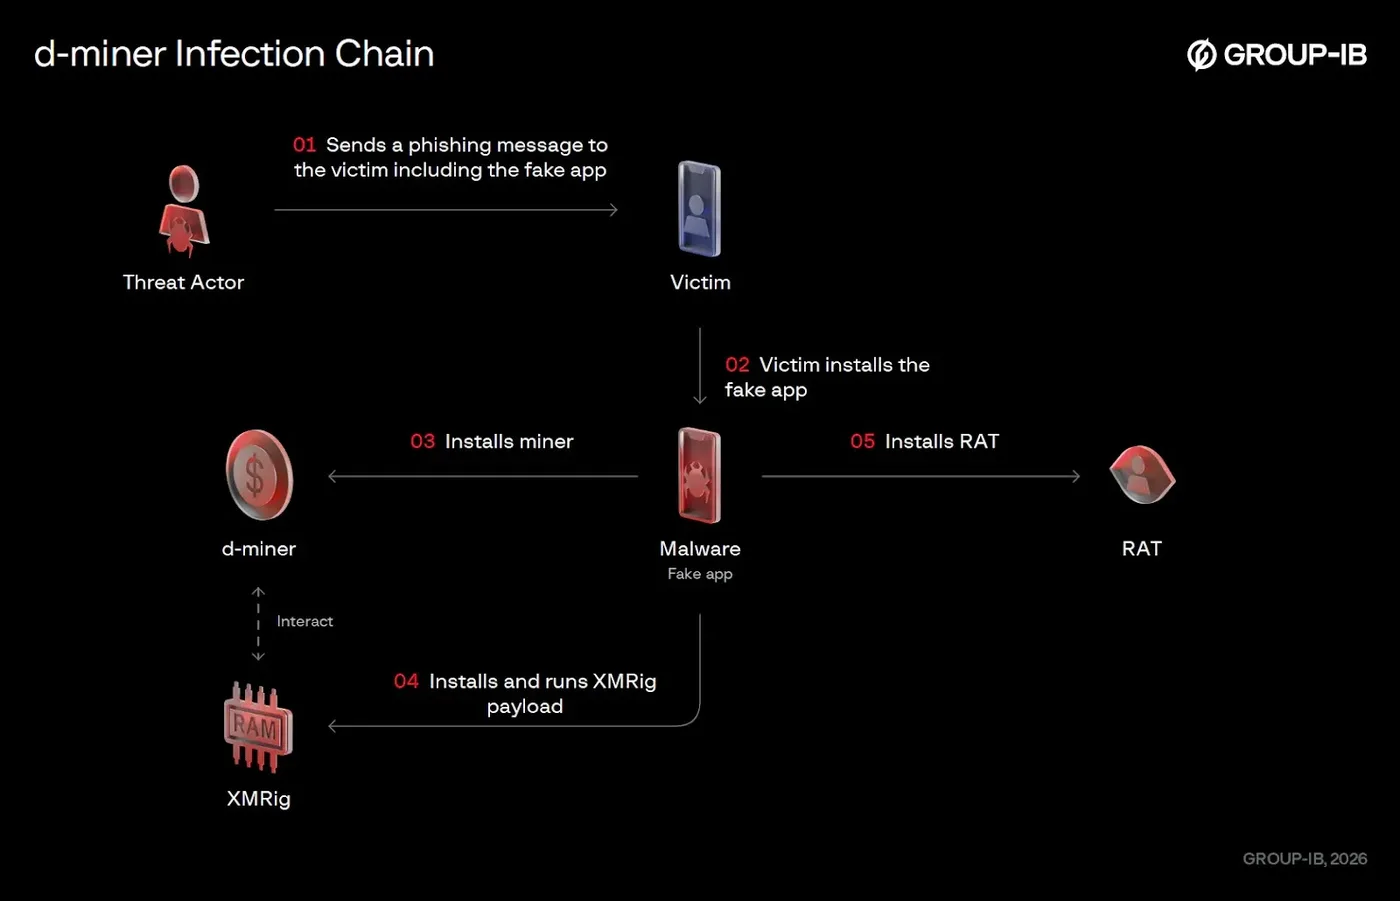
Một số biến thể còn tích hợp mã độc d-miner, sử dụng công cụ XMRig để khai thác tiền điện tử mà không có sự cho phép của người dùng. Việc quản lý các thiết bị bị nhiễm được thực hiện thông qua các bot Telegram hoặc hệ thống Firebase, cho phép kẻ tấn công thực hiện các lệnh như gửi SMS, thay đổi cài đặt chuyển tiếp cuộc gọi và thực hiện các yêu cầu USSD.
Bảng tổng hợp các chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã độc | cyb3rx, GhostBat, d-miner | Các họ mã độc chính trong chiến dịch |
| Hash (SHA-256) | 0ad853b29a7b3677488018061b109bba59b1a518c8f33b48de31ec532be69856 | Mẫu mã độc họ cyb3rx |
| Hash (SHA-256) | 9e7cdafcb473d28e134f87d758839265e97b03cf260a186d0e21e1de8aeb7fa8 | Mẫu mã độc họ godz |
| Hash (SHA-256) | 43b217184f7765c699fd887fe22c07c7656483dc088e0214587a4890b2b6aee6 | Mẫu mã độc họ ghostbat |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để bảo vệ thiết bị trước các mối đe dọa tương tự, người dùng cần tuân thủ các nguyên tắc bảo mật nghiêm ngặt. Tuyệt đối không cài đặt ứng dụng từ các liên kết không xác định hoặc các kho lưu trữ không chính thống như GitHub. Mọi thông báo từ ngân hàng cần được xác minh lại thông qua các kênh liên lạc chính thức.
⚠️ Cảnh báo quan trọng: Nếu thiết bị đã bị xâm nhập, người dùng cần ngay lập tức liên hệ với ngân hàng để khóa các tài khoản tài chính, thay đổi mật khẩu và thực hiện khôi phục cài đặt gốc (Factory Reset) cho thiết bị để loại bỏ mã độc.
Các chuyên gia bảo mật khuyến cáo các tổ chức tài chính cần tăng cường giám sát các hoạt động bất thường liên quan đến chuyển tiếp SMS và các yêu cầu xác thực không hợp lệ. Việc theo dõi các kho lưu trữ GitHub đáng ngờ và các tên miền phishing mới xuất hiện là chìa khóa để ngăn chặn sớm các chiến dịch tấn công của nhóm CyberDakait. Bạn có thể tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để xây dựng các quy tắc phát hiện phù hợp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan