
Cảnh báo lỗ hổng RCE nghiêm trọng CVE-2026-90436 trên Atlassian Confluence
Các chuyên gia bảo mật cảnh báo về lỗ hổng RCE nghiêm trọng CVE-2026-90436 trong Atlassian Confluence, cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực.

- Mối đe dọa: Lỗ hổng RCE nghiêm trọng (CVE-2026-90436) đang bị khai thác tích cực trong thực tế.
- Tác động: Cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực trên các phiên bản Confluence Data Center bị ảnh hưởng.
- Khuyến nghị: Cập nhật ngay lên phiên bản 9.2.28 hoặc vô hiệu hóa Remote API (XML-RPC & SOAP) để giảm thiểu rủi ro.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công tích cực nhắm vào lỗ hổng thực thi mã từ xa (RCE) nghiêm trọng trong Atlassian Confluence Data Center. Lỗ hổng này cho phép kẻ tấn công thực thi mã tùy ý trên máy chủ mà không cần thông qua bước xác thực người dùng, gây ra rủi ro an ninh mạng cực kỳ lớn cho các tổ chức đang sử dụng nền tảng này.
Phân tích kỹ thuật về lỗ hổng CVE-2026-90436
Lỗ hổng được định danh là CVE-2026-90436, ảnh hưởng trực tiếp đến thư viện Apache Axis 1.x, vốn được Confluence sử dụng cho các API XML-RPC và SOAP. Với điểm số CVSS v4.0 là 9.3, đây được xếp vào nhóm lỗ hổng nghiêm trọng. Cơ chế khai thác dựa trên cách thức Axis xử lý các thông báo lỗi SOAP (SOAP fault messages) được chế tạo đặc biệt.
Kẻ tấn công có thể cung cấp một tên lớp Java (Java class name) mà Axis sẽ tải trước khi kiểm tra xem nó có thuộc loại lỗi mong đợi hay không. Trong các điều kiện phù hợp, việc tải hoặc tạo lớp này có thể kích hoạt thực thi mã trên máy chủ mục tiêu. Quá trình này diễn ra trước khi các kiểm tra xác thực cấp dịch vụ được thực thi, khiến các cơ chế bảo mật thông thường không thể ngăn chặn yêu cầu độc hại.
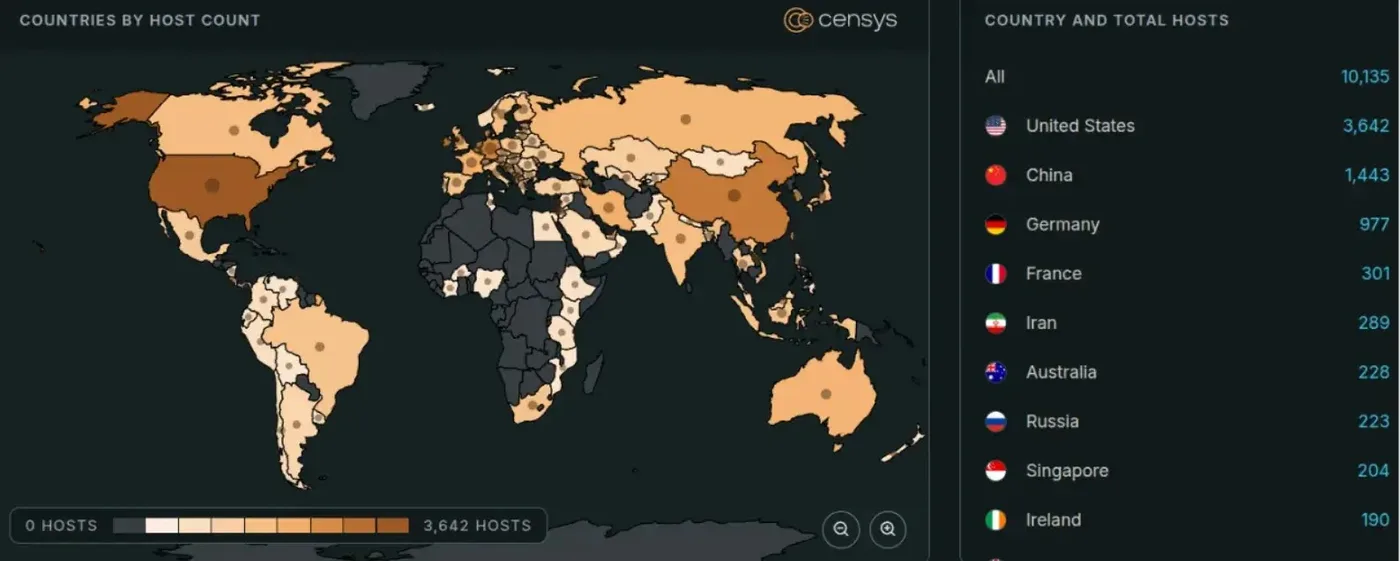
Theo dữ liệu từ Censys, có hơn 1,2 triệu máy chủ Confluence đang kết nối trực tiếp với Internet. Mặc dù con số này không phản ánh chính xác số lượng cài đặt bị ảnh hưởng, nhưng nó cho thấy bề mặt tấn công là rất lớn. Các phiên bản Confluence Data Center từ 1.x đến 9.x đều nằm trong diện bị ảnh hưởng nếu tính năng Remote API được kích hoạt.
Bảng tổng hợp các chỉ số kỹ thuật
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-90436 | Lỗ hổng RCE nghiêm trọng trong Apache Axis 1.x |
| Điểm CVSS | 9.3 (Critical) | Mức độ nguy hiểm cao, dễ khai thác từ xa |
| IP C2/Tấn công | 192.238.253.176, 5.133.47.243 | Các địa chỉ IP liên quan đến hoạt động khai thác |
| CVE liên quan | CVE-2023-22527 | Lỗ hổng cũ từng bị khai thác bởi nhóm LockBit |
Hướng dẫn phòng thủ và giảm thiểu rủi ro
Các chuyên gia an ninh mạng khuyến cáo các quản trị viên hệ thống cần thực hiện các biện pháp ứng phó khẩn cấp thay vì chờ đợi quy trình vá lỗi định kỳ. Việc đầu tiên là kiểm tra xem tính năng Remote API có đang được bật hay không.
- Cập nhật phần mềm: Nâng cấp ngay lập tức lên phiên bản Confluence Data Center 9.2.28 hoặc các phiên bản mới hơn đã được vá lỗi.
- Vô hiệu hóa Remote API: Nếu chưa thể cập nhật, hãy truy cập vào General Configuration và Further Configuration để tắt tính năng Remote API (XML-RPC & SOAP).
- Xác minh cấu hình: Kiểm tra xem đường dẫn
/plugins/servlet/soap-axis1/confluenceservice-v2có trả về mã lỗi HTTP 403 hay không để đảm bảo biện pháp giảm thiểu đã có hiệu lực.
⚠️ Cảnh báo quan trọng: Việc vô hiệu hóa Remote API có thể làm gián đoạn các tích hợp cũ đang sử dụng giao thức này. Quản trị viên cần đánh giá tác động trước khi áp dụng trên môi trường sản xuất. Ngoài ra, các hệ thống đã từng tiếp xúc với Internet cần được kiểm tra log kỹ lưỡng để xác định xem đã có dấu hiệu bị xâm nhập hay chưa, vì việc không tìm thấy dấu vết trong log không đồng nghĩa với việc hệ thống an toàn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.