
Cảnh báo chiến dịch Phishing quy mô lớn lợi dụng sự cố Microsoft 365
Các chuyên gia an ninh mạng cảnh báo về chiến dịch phishing tinh vi giả mạo thông báo phục hồi dịch vụ Microsoft 365 nhằm đánh cắp thông tin xác thực người dùng.

- Chiến dịch Phishing: Kẻ tấn công lợi dụng sự cố gián đoạn dịch vụ Microsoft 365 để gửi email giả mạo yêu cầu khôi phục tin nhắn.
- Kỹ thuật tấn công: Sử dụng tên hiển thị giả mạo thương hiệu và các liên kết chuyển hướng (redirect) phức tạp để né tránh bộ lọc email.
- Mục tiêu: Đánh cắp thông tin xác thực (credential theft) thông qua các trang web lừa đảo được thiết kế tinh vi.
- Khuyến nghị: Triển khai xác thực chống phishing và kiểm tra kỹ các liên kết trong email thông qua Trung tâm quản trị Microsoft 365.
Các nhà nghiên cứu bảo mật vừa phát đi cảnh báo về một chiến dịch tấn công phishing quy mô lớn, nhắm vào các tổ chức trên toàn cầu bằng cách lợi dụng sự cố gián đoạn dịch vụ Microsoft 365 diễn ra vào ngày 13 tháng 11 năm 2026. Kẻ tấn công đã khéo léo sử dụng các thông báo giả mạo về việc khôi phục dữ liệu bị mất trong quá trình gián đoạn để lừa người dùng nhấp vào các liên kết độc hại.
Phân tích kỹ thuật về chiến dịch Phishing giả mạo
Chiến dịch này được thiết kế để tạo ra cảm giác cấp bách, đánh vào tâm lý lo sợ mất mát dữ liệu kinh doanh của người dùng. Các email phishing thường có tiêu đề bắt đầu bằng cụm từ "Outage –" theo sau là một chuỗi ký tự ngẫu nhiên, ví dụ như "Outage – aF7vG6". Tên hiển thị của người gửi được tùy chỉnh để trông giống như các thông báo chính thức từ Microsoft hoặc các dịch vụ hỗ trợ kỹ thuật.
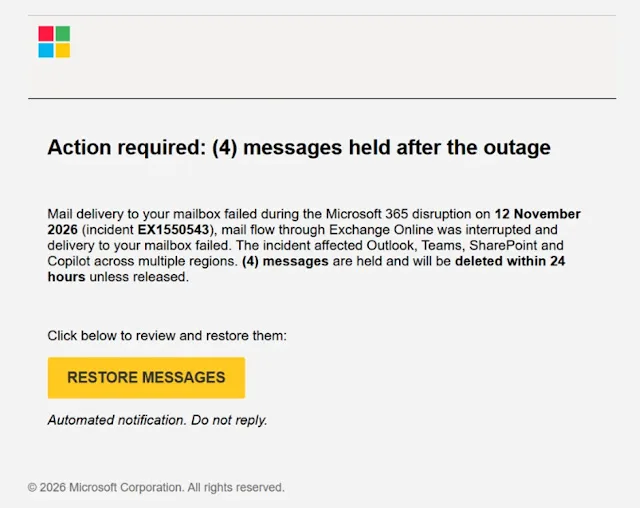
Kẻ tấn công đã sử dụng các tên hiển thị như "MSF Outage Notification" hoặc "AMZ Service Health" để tạo sự tin tưởng. Nội dung email đề cập đến các dịch vụ như Outlook, Teams, SharePoint và Copilot, đồng thời đưa ra tối hậu thư rằng các tin nhắn sẽ bị xóa vĩnh viễn trong vòng 24 giờ nếu người dùng không thực hiện hành động khôi phục.
Chuỗi tấn công và kỹ thuật né tránh
Khi người dùng nhấp vào nút "RESTORE MESSAGES" hoặc "TAKE ACTION", họ sẽ được điều hướng qua nhiều lớp liên kết trung gian. Các nhà nghiên cứu đã xác định được một số tên miền được sử dụng trong chiến dịch này như moments-notice.com, planetmaison.com và newbooker.com. Việc sử dụng các liên kết duy nhất cho từng người dùng giúp kẻ tấn công theo dõi tỷ lệ nhấp và né tránh các cơ chế phát hiện dựa trên mẫu (pattern matching) truyền thống.
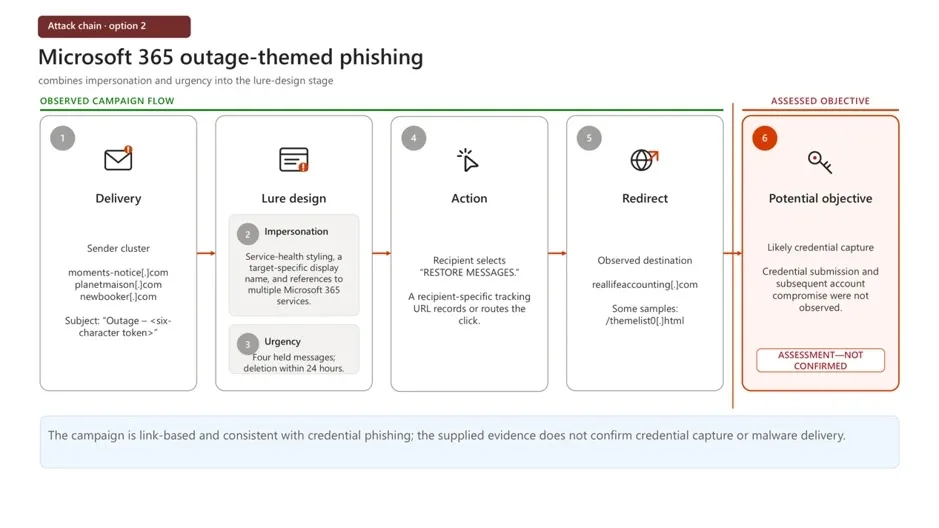
Dưới đây là bảng tổng hợp các chỉ số IOCs (Indicators of Compromise) được ghi nhận trong chiến dịch này:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên miền gửi | moments-notice.com | Domain dùng để gửi email phishing |
| Tên miền gửi | planetmaison.com | Domain dùng để gửi email phishing |
| Tên miền gửi | newbooker.com | Domain dùng để gửi email phishing |
| Đích đến cuối | reallifeaccounting.com | Trang web thu thập thông tin xác thực |
Hướng dẫn săn tìm mối đe dọa và phòng thủ
Để phát hiện các dấu hiệu xâm nhập, các đội ngũ SOC cần thực hiện truy vấn trên hệ thống Microsoft Defender XDR. Việc kết hợp các bảng dữ liệu EmailEvents, EmailUrlInfo và UrlClickEvents là cần thiết để xác định những người dùng đã nhấp vào liên kết độc hại.
⚠️ Cảnh báo quan trọng: Một lượt nhấp chuột không đồng nghĩa với việc tài khoản đã bị chiếm quyền. Các nhà phân tích cần kiểm tra kỹ các hành vi tiếp theo như thay đổi cấu hình chuyển tiếp email, quyền OAuth hoặc các đăng nhập bất thường trước khi kết luận tài khoản bị thỏa hiệp.
Các bước thực hiện hardening và ứng phó sự cố bao gồm:
- Kiểm tra nhật ký: Rà soát các bản ghi
EmailEventsđể tìm kiếm các email có tiêu đề chứa "Outage" và các tên miền gửi đáng ngờ. - Xử lý tài khoản: Nếu phát hiện người dùng đã nhập thông tin, cần ngay lập tức thực hiện đặt lại mật khẩu, thu hồi các token phiên (session tokens) và kiểm tra lại các phương thức xác thực đa yếu tố (MFA).
- Cấu hình bảo mật: Đảm bảo tính năng Safe Links trong Defender for Office 365 được kích hoạt để kiểm tra URL tại thời điểm nhấp chuột.
- Đào tạo nhận thức: Khuyến cáo nhân viên chỉ xác nhận các sự cố dịch vụ thông qua trang Service health chính thức trong Trung tâm quản trị Microsoft 365, thay vì các liên kết từ email không xác định.
Mặc dù Microsoft đã chặn các tên miền độc hại liên quan, các tổ chức vẫn nên chủ động rà soát hệ thống để loại bỏ các email phishing còn tồn tại trong hộp thư của người dùng. Việc duy trì cảnh giác trước các chiến dịch lợi dụng sự cố hạ tầng là yếu tố then chốt trong chiến lược phòng thủ hiện đại. Tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để cập nhật các phương thức phòng chống mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.