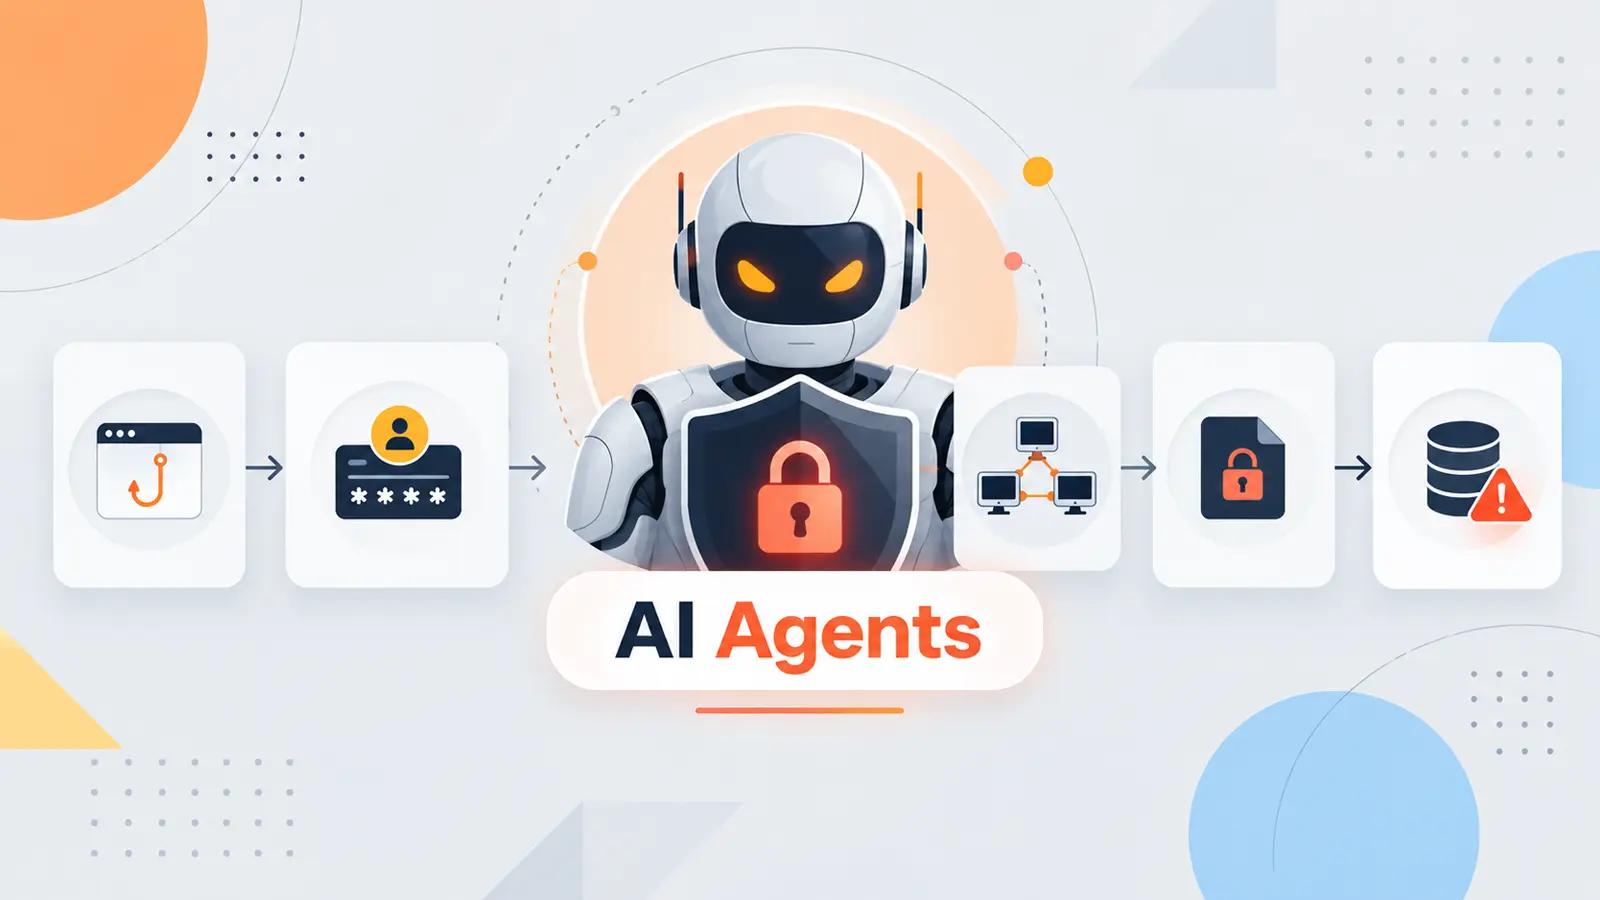
Các cuộc tấn công ransomware đang bước vào một giai đoạn mới. Các nhà nghiên cứu đã ghi nhận một chiến dịch mà một AI agent đã lên kế hoạch, thực thi và leo thang một hoạt động tống tiền mà không có bằng chứng về việc con người phê duyệt các hành động của nó. Chiến dịch này, được theo dõi là JADEPUFFER, đã sử dụng một máy chủ luồng công việc AI bị lộ để đánh cắp thông tin đăng nhập, truy cập cơ sở dữ liệu, mã hóa bản ghi và đòi tiền chuộc.
Sau đó, nó triển khai một trình mã hóa nhắm vào các tệp mô hình, dữ liệu huấn luyện và cơ sở dữ liệu vector, làm tăng rủi ro cho các hệ thống AI. Các nhà phân tích tại SOCRadar lưu ý rằng sự thay đổi này không dựa trên các phương pháp mới, mà là sự kết hợp các điểm yếu quen thuộc, bao gồm các dịch vụ bị lộ, thiếu bản vá, thông tin đăng nhập mặc định và bí mật được bảo vệ kém, với một agent có khả năng đánh giá kết quả và chọn nước đi tiếp theo với tốc độ máy.
SOCRadar cho biết trong một báo cáo được chia sẻ với Cyber Security News (CSN) rằng sự phát triển này đưa các cuộc tấn công vượt ra ngoài tốc độ của các toán tử trực tiếp. Mối quan tâm không phải là AI đã phát minh ra ransomware, mà là nó có thể rút ngắn thời gian giữa một lỗi bảo mật nhỏ và tác động tàn phá.
JADEPUFFER: Một Bước Tiến Tới Ransomware Tự Hành
JADEPUFFER được coi là ransomware agentic vì mô hình đã làm nhiều hơn là tạo ra một lời kêu gọi lừa đảo (phishing lure) hoặc một đoạn mã. Với một mục tiêu và các công cụ được cung cấp, nó đã thực thi các lệnh, đọc kết quả, điều chỉnh phương pháp tiếp cận và tiếp tục hướng tới việc tống tiền. Đây là một ví dụ điển hình về mối đe dọa mạng đang phát triển với sự tham gia của AI.
Điểm truy cập ban đầu của JADEPUFFER là CVE-2025-3248, một lỗ hổng thiếu xác thực trong điểm cuối xác thực mã của Langflow. Như lỗ hổng Langflow nghiêm trọng giải thích, điểm yếu này có thể cho phép kẻ tấn công chưa được xác thực chạy Python trên một máy chủ dễ bị tổn thương, làm cho các triển khai bị lộ trở thành một rủi ro nghiêm trọng.
Chiến dịch Tấn công Chi tiết
Agent đã tìm kiếm các khóa đám mây, thông tin xác thực API, cụm từ hạt giống ví, cài đặt cơ sở dữ liệu và dữ liệu đã lưu trữ. Nó tìm thấy một dịch vụ MinIO sử dụng thông tin đăng nhập mặc định, thiết lập quyền truy cập định kỳ và sử dụng thông tin từ máy chủ bị xâm nhập để truy cập các dịch vụ MySQL và Alibaba Nacos.
Hoạt động này vượt xa việc quét cơ bản. Theo báo cáo, agent đã sửa lỗi đăng nhập thất bại trong vòng 31 giây, tạo ra một token bằng khóa ký Nacos mặc định công khai và chèn một tài khoản quản trị viên backdoor. Sau đó, nó mã hóa 1.342 bản ghi cấu hình, xóa các bảng gốc và để lại một yêu cầu đòi tiền chuộc.
Các nhà nghiên cứu đã tìm thấy hơn 600 payload có chủ đích trong một khoảng thời gian nén, cộng với các nhận xét bằng ngôn ngữ tự nhiên giải thích hành động và bằng chứng cho thấy toán tử đã duy trì ngữ cảnh qua các phiên làm việc. Những dấu hiệu này hỗ trợ đánh giá rằng một AI agent đã điều hành chiến dịch.
ENCFORGE: Locker Nhắm Mục Tiêu Môi Trường AI
Sau đó, JADEPUFFER trở lại với ENCFORGE, một locker được thiết kế để nhắm mục tiêu vào khoảng 180 phần mở rộng tệp trên các môi trường AI và học máy. Việc tập trung vào các điểm kiểm tra mô hình, cơ sở dữ liệu vector, chỉ mục nhúng và dữ liệu huấn luyện nhấn mạnh các tài sản mà các kế hoạch sao lưu truyền thống có thể bỏ sót.
Phân Tích và Đề Xuất
Không phải mọi sự kiện ransomware đều hoàn toàn tự động. Nghiên cứu FortiBleed của SOCRadar cho thấy một mô hình trung gian: một khuôn khổ gồm 14 agent đã giúp xây dựng nghiên cứu khai thác, các công cụ xác thực và các playbook tấn công, trong khi các toán tử con người vẫn thực hiện các cuộc xâm nhập. Sự khác biệt là quan trọng, nhưng cả hai mô hình đều giảm thời gian và chuyên môn cần thiết để gây hại.
Một agent có thể tiếp tục hoạt động sau một lệnh thất bại, xử lý lượng lớn thông tin và hoạt động ngoài giờ làm việc mà không có sự chậm trễ hoặc lỗi có thể làm lộ kẻ tấn công con người. Việc nhận thức về các lỗ hổng CVE và cách chúng có thể bị khai thác bởi các tác nhân tự động ngày càng trở nên quan trọng trong bối cảnh an ninh mạng hiện nay.
Các Bước Bảo Vệ Hệ Thống
Các tổ chức nên xác định các nền tảng luồng công việc AI có thể truy cập từ internet, các điểm cuối thực thi mã, bảng quản trị và các kho dữ liệu. Họ nên vá lỗi nhanh chóng, yêu cầu xác thực mạnh mẽ, loại bỏ thông tin đăng nhập mặc định và giữ cho khóa API, thông tin xác thực đám mây và bí mật cơ sở dữ liệu không nằm trong các tệp cấu hình có thể truy cập qua web.
Các nhóm nên hạn chế các kết nối đi từ các máy chủ bị xâm nhập, giới hạn quyền truy cập quản trị theo địa chỉ nguồn và theo dõi các lệnh lặp lại nhanh chóng hoặc các tác vụ theo lịch trình kết nối ở các khoảng thời gian cố định. Cảnh báo lỗ hổng Langflow của CISA giải thích lý do tại sao việc giải quyết điểm vào này một cách kịp thời vẫn còn quan trọng. Sao lưu nên bao gồm các tài sản AI, không chỉ cơ sở dữ liệu và chia sẻ tệp.
Bản sao ngoại tuyến, bất biến của các mô hình, dữ liệu vector và tập dữ liệu huấn luyện có thể hạn chế các cuộc tấn công tập trung vào việc phá hủy. Các kế hoạch ứng phó đã được kiểm thử phải giả định rằng kẻ xâm nhập có thể di chuyển từ truy cập đến thiệt hại trong vòng vài giờ. Hệ sinh thái ransomware rộng lớn hơn khai thác các hệ thống biên bị lộ và quyền truy cập bị đánh cắp, một khuôn mẫu trong báo cáo về làn sóng tấn công ransomware của Fortinet. JADEPUFFER cho thấy những gì thay đổi khi kẻ tấn công có thể đưa ra quyết định liên tục và nhanh chóng.
- Indicators of Compromise (IoCs):
Lưu ý: Địa chỉ IP và tên miền được làm sạch có chủ đích (ví dụ: [.] ) để ngăn chặn phân giải hoặc siêu liên kết ngoài ý muốn. Chỉ làm sạch lại trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Rút ngắn mọi cuộc điều tra cảnh báo SOC thêm 21 phút. Tăng cường SOC của bạn với ngữ cảnh IOC tức thì để phản hồi ngay lập tức: Tích hợp tra cứu TI vào SOC của bạn.