Chiến dịch tấn công mạng sử dụng công cụ RMM hợp pháp
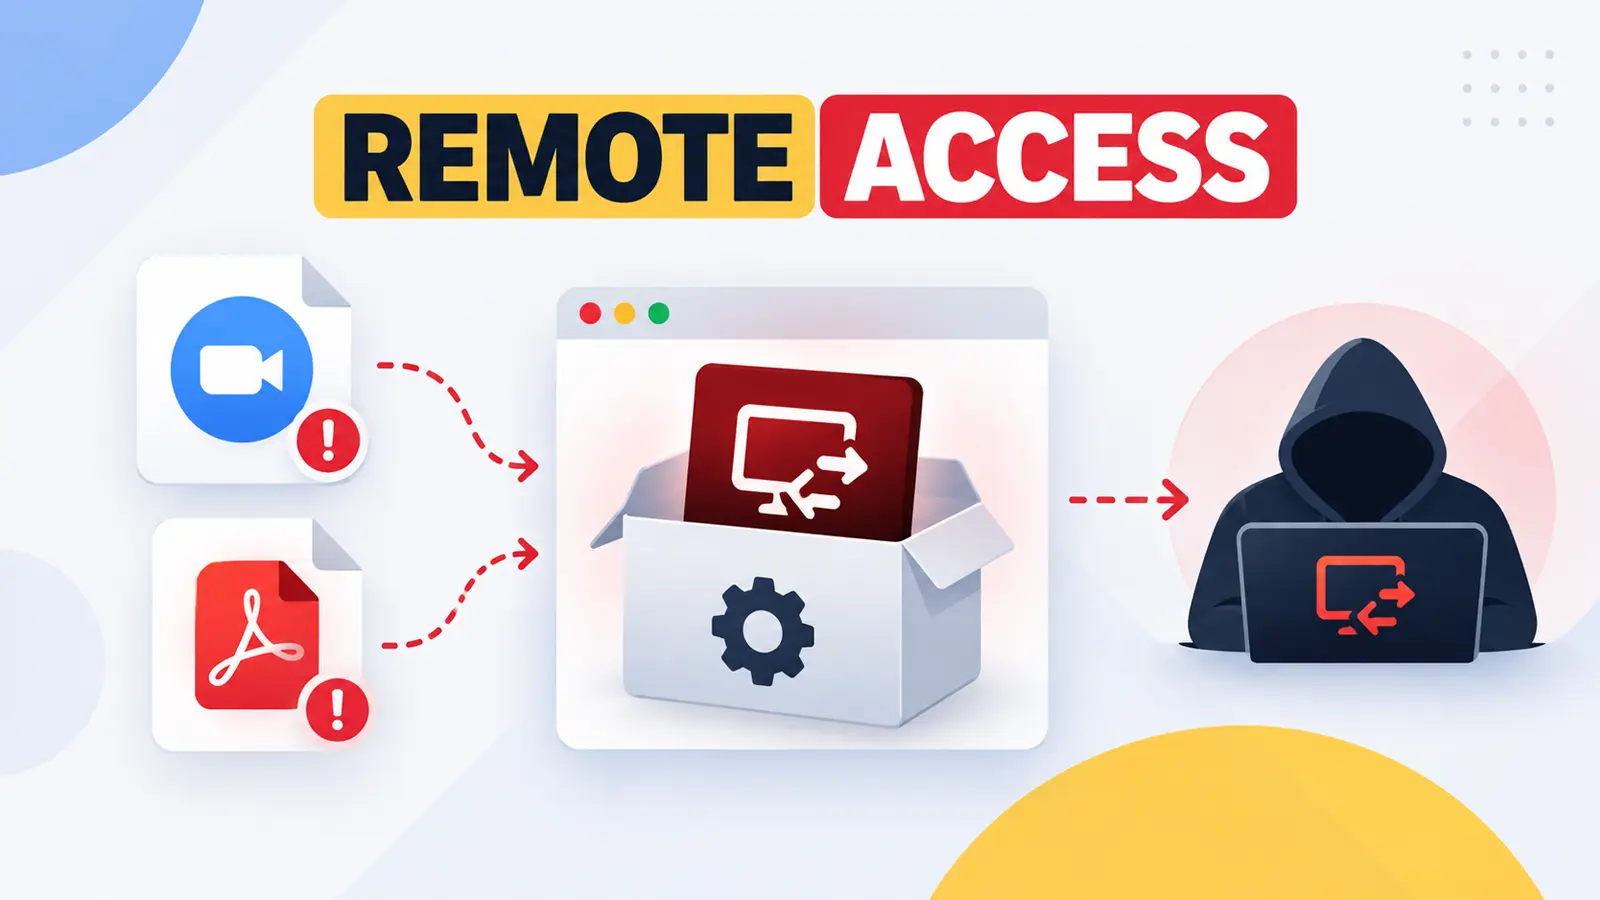
Các cuộc tấn công mạng đang ghi nhận xu hướng sử dụng tệp cài đặt Zoom và trình đọc PDF quen thuộc để triển khai phần mềm điều khiển từ xa trên máy tính doanh nghiệp. Chiến dịch này lợi dụng các yêu cầu công việc thông thường để dẫn dụ người dùng, tạo điều kiện cho đối tượng tấn công chiếm quyền điều khiển thiết bị.
Microsoft đã xác định hoạt động này vào tháng 7 năm 2026 trên nhiều tổ chức thuộc nhiều ngành nghề khác nhau. Kẻ tấn công sử dụng các tệp tin có chữ ký số hợp lệ của MSP360 Remote Monitoring and Management nhưng được ngụy trang dưới những cái tên tin cậy để đánh lừa người dùng, theo thông tin chi tiết từ báo cáo bảo mật của Microsoft.
Phương thức phát tán và xâm nhập
Các email lừa đảo thường chứa nội dung về lời mời họp, yêu cầu tài liệu, cập nhật phần mềm, thẻ RSVP, thông báo tuyển dụng hoặc thông báo giao hàng. Khi nạn nhân nhấp vào các liên kết này, họ sẽ bị điều hướng đến những trang web giả mạo cổng thông tin tài liệu, trang tải xuống Adobe, trang cài đặt Zoom hoặc các dịch vụ cộng tác.
Cơ sở hạ tầng phân phối thay đổi liên tục, sử dụng các trang web do kẻ tấn công kiểm soát, các trang web bị xâm nhập hoặc dịch vụ lưu trữ đám mây như Amazon S3, Cloudflare R2, Dropbox, GitLab và Supabase. Nếu người dùng thực hiện tệp tin và phê duyệt lời nhắc quản trị viên Windows, hệ thống sẽ cài đặt dịch vụ MSP360 và thêm các mục khởi động tự động.
Cơ chế hoạt động của mã độc
Sau khi được kích hoạt, tác nhân đe dọa không khai thác lỗ hổng trong chương trình điều khiển từ xa mà sử dụng các công cụ hợp pháp theo đúng mục đích của chúng. Tuy nhiên, phiên làm việc từ xa này lại thuộc quyền kiểm soát của kẻ tấn công, điều này giúp cuộc xâm nhập dễ dàng trà trộn vào các hoạt động hỗ trợ kỹ thuật thông thường.
Hệ thống bị tấn công sẽ chịu sự can thiệp từ các tiến trình sau:
- Tạo quy tắc tường lửa cho phép lưu lượng UDP inbound đến tác nhân RMM trên cổng 48678.
- Sử dụng PowerShell để tải xuống và cài đặt âm thầm máy khách ConnectWise ScreenConnect.
- Chạy các tiện ích liên quan đến đánh cắp mật khẩu, thu thập dữ liệu trình duyệt, ẩn cửa sổ hoặc con trỏ chuột.
Việc triển khai hai công cụ điều khiển từ xa độc lập tạo ra các con đường truy cập dự phòng, khiến việc gỡ bỏ một công cụ có thể không ngăn chặn hoàn toàn được sự hiện diện của kẻ tấn công.
Khuyến nghị về an toàn thông tin
Để đảm bảo an toàn thông tin, các tổ chức nên duy trì danh mục các ứng dụng quản lý từ xa được phê duyệt và chặn các phiên bản không xác định thông qua chứng chỉ nhà xuất bản. Đồng thời, cần áp dụng xác thực đa yếu tố cho các công cụ được cấp phép và duy trì hoạt động bảo vệ điểm cuối dựa trên đám mây.
Các đội ngũ an ninh mạng nên chủ động săn lùng các dấu hiệu sau:
- Hash của trình cài đặt MSP360 phiên bản 2.5.0.67.
- Các dịch vụ MSP360 hoặc ScreenConnect mới được tạo.
- Các tiến trình PowerShell được khởi chạy bởi tác nhân từ xa.
- Hoạt động của Windows Installer diễn ra âm thầm.
Khi phát hiện việc triển khai trái phép, các tài khoản được sử dụng để cài đặt dịch vụ cần được đặt lại mật khẩu ngay lập tức. Ngoài ra, việc kiểm tra hoặc chặn tạo tiến trình thông qua PsExec và Windows Management Instrumentation cũng được khuyến khích để ngăn chặn kẻ tấn công di chuyển trong hệ thống.