Phát hiện lỗ hổng email spoofing trong hạ tầng iCloud
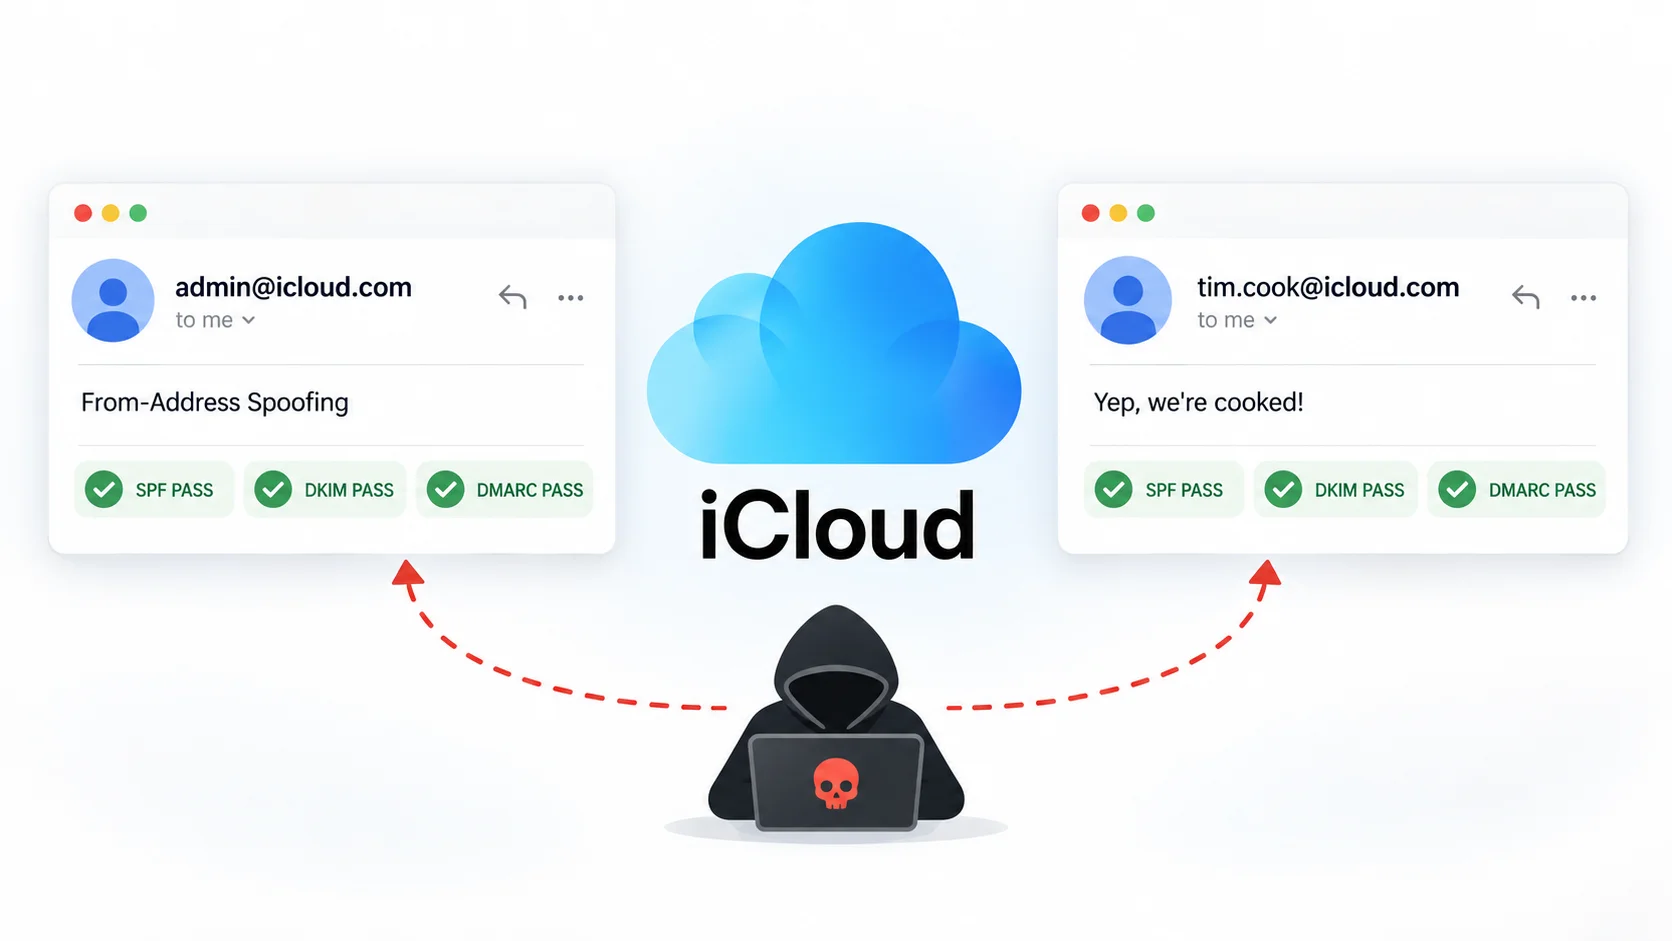
Các chuyên gia bảo mật từ SEC Consult Vulnerability Lab gần đây đã công bố các tin tức bảo mật quan trọng về hai lỗ hổng email spoofing trong hạ tầng thư điện tử của Apple iCloud. Những sai sót này cho phép người dùng có tài khoản iCloud miễn phí gửi tin nhắn giả mạo dưới danh nghĩa bất kỳ địa chỉ @icloud.com nào.
Vấn đề này không xuất phát từ việc tài khoản bị đánh cắp hay điểm yếu trong hộp thư người nhận. Thay vào đó, nó bắt nguồn từ cách các phần khác nhau trong quy trình xử lý SMTP outbound của Apple đọc dữ liệu tin nhắn không đồng nhất.
Cơ chế vận hành của lỗ hổng
Giao thức SMTP sử dụng cả địa chỉ người gửi trong envelope (MAIL FROM hoặc Return-Path) và tiêu đề From: hiển thị trong ứng dụng khách. Thông thường, iCloud kiểm tra để đảm bảo tài khoản đã xác thực chỉ sử dụng các địa chỉ được cho phép, nhưng các nhà nghiên cứu đã tìm ra cách đánh lừa trình phân tích nội bộ (internal parsers) của iCloud.
Một trong những phương pháp được sử dụng là thao túng các ký tự carriage-return bất thường trong tiêu đề From:. Trình phân tích đầu tiên của Apple bỏ qua trường này trong giai đoạn xác thực người dùng, nhưng trình phân tích sau đó lại làm sạch tin nhắn trước khi gửi, tạo ra một tiêu đề giả mạo hợp lệ cho máy chủ nhận.
Tác động của việc giả mạo danh tính
Việc giả mạo này trở nên nguy hiểm vì các email được gửi đi có thể vượt qua các kiểm tra bảo mật tiêu chuẩn bao gồm SPF, DKIM và DMARC. Theo báo cáo kỹ thuật từ SEC Consult, người dùng có thể mạo danh các danh tính quan trọng như [email protected] hoặc [email protected].
Lỗ hổng thứ hai liên quan đến quy tắc dot-stuffing trong giao thức SMTP, xử lý các dòng bắt đầu bằng dấu chấm. Do các trình phân tích của iCloud áp dụng quy tắc này không đồng nhất, kẻ tấn công có thể khiến tiêu đề From: bị thao túng vượt qua các kiểm tra xác thực của hệ thống.
Thách thức đối với các giao thức xác thực email
Sự cố này cho thấy rằng các giao thức xác thực chỉ đáng tin cậy khi các hệ thống chuẩn bị và xử lý email trước khi rời khỏi mạng của nhà cung cấp hoạt động chính xác. Các tin tức bảo mật này nhấn mạnh rằng dù SPF, DKIM và DMARC là những kiểm soát cốt lõi, chúng vẫn có thể bị suy yếu bởi các lỗi phân tích phía nhà cung cấp.
Đặc biệt, DMARC thường kết nối miền người gửi hiển thị với xác thực SPF hoặc DKIM. Trong trường hợp của iCloud, vì DKIM được ký sau giai đoạn xử lý bị ảnh hưởng và miền gửi vẫn là icloud.com, hệ thống đích vẫn xác nhận email là hợp lệ và an toàn.
Khuyến nghị cho đội ngũ bảo mật
Để đảm bảo an toàn thông tin, các đội ngũ bảo mật không nên tin tưởng tuyệt đối vào các kết quả kiểm tra tự động. Việc phân tích email cần sự thận trọng hơn đối với các yêu cầu bất ngờ về thông tin xác thực hoặc thanh toán.
- Kiểm tra kỹ toàn bộ header của tin nhắn thay vì chỉ nhìn vào địa chỉ người gửi.
- Chú ý đến sự khác biệt giữa địa chỉ From: hiển thị và Return-Path.
- Thận trọng với các hành động khẩn cấp hoặc yêu cầu cung cấp dữ liệu nhạy cảm.
Các chuyên gia đã báo cáo vấn đề tới Apple từ tháng 5 năm 2024 và các bản vá cuối cùng đã được xác nhận vào tháng 12 năm 2025. Vấn đề này tương tự như các nghiên cứu về SMTP smuggling trước đây, nơi việc xử lý giao thức không đồng nhất cho phép mạo danh danh tính và vượt qua các kiểm tra bảo mật.