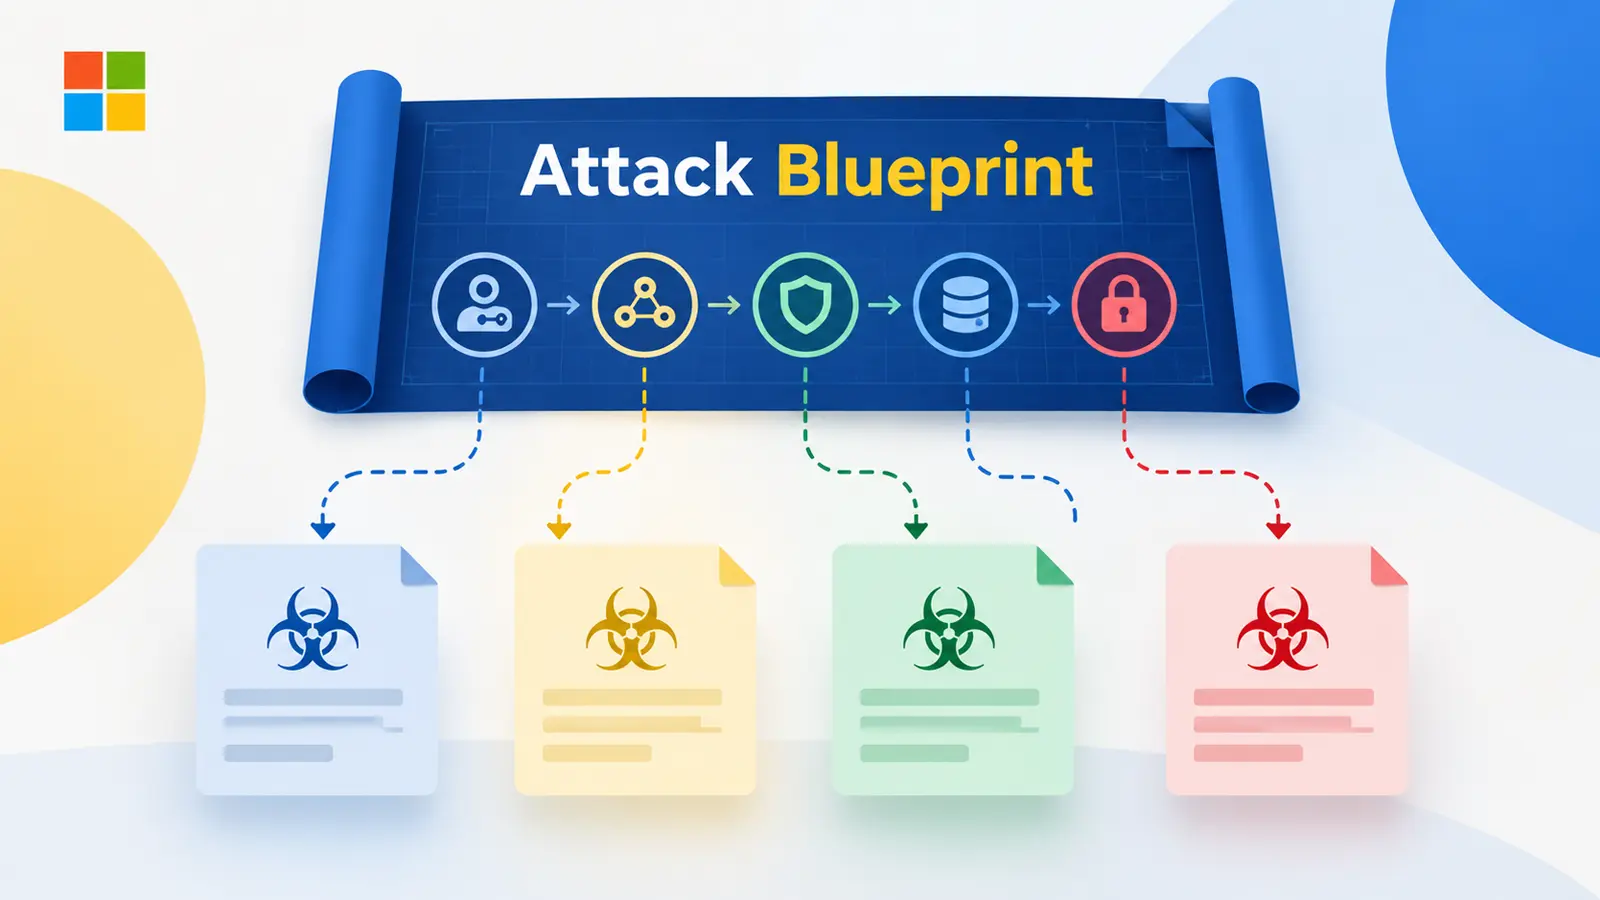
Microsoft đã liên kết một đối tượng tấn công ransomware với các cuộc tấn công sử dụng bốn họ ransomware khác nhau. Nhóm này, được theo dõi là Storm-2570, đã lặp đi lặp lại sử dụng các phương pháp giống nhau để chiếm quyền kiểm soát mạng, đánh cắp dữ liệu và chuẩn bị hệ thống cho việc mã hóa. Việc thay đổi tên ransomware thường che giấu một đối tượng hoạt động quen thuộc.
Nhóm Storm-2570 đã được theo dõi từ tháng 4 năm 2025. Các cuộc xâm nhập của họ đã ảnh hưởng đến các tổ chức tại Hoa Kỳ, Canada, Vương quốc Anh, Tây Ban Nha, Hà Lan và Puerto Rico, thuộc nhiều lĩnh vực khác nhau từ chăm sóc sức khỏe, giáo dục đến năng lượng và sản xuất. Phân tích từ Microsoft chỉ ra một mô hình nhất quán sau khi truy cập được thiết lập, ngay cả khi các cuộc tấn công kết thúc bằng các loại ransomware như Qilin, DragonForce, Anubis hoặc BERT.
Kỹ Thuật Tấn Công Nhất Quán
Các nhà phân tích từ Microsoft đã xác định được một quy trình nhất quán được nhóm Storm-2570 tuân theo sau khi giành được quyền truy cập vào mạng lưới nạn nhân. Điều này bao gồm việc sử dụng các phương pháp tương tự để chiếm quyền kiểm soát, đánh cắp dữ liệu và chuẩn bị cho giai đoạn mã hóa cuối cùng bằng các họ ransomware khác nhau.
Sự trùng lặp này rất quan trọng vì nó cho phép các nhà điều tra phát hiện cùng một đối tượng tấn công trước khi mã độc cuối cùng được triển khai, thay vì chờ đợi một cảnh báo mã hóa. Việc Storm-2570 hoạt động linh hoạt, dường như tham gia vào nhiều dịch vụ ransomware thay vì chỉ gắn bó với một hoạt động duy nhất, giúp giải thích tại sao các cuộc xâm nhập có liên quan có thể trông khác nhau ở giai đoạn kết thúc.
Công Cụ Quản Lý Từ Xa Bị Lạm Dụng
Khi đã xâm nhập thành công, kẻ tấn công sẽ cài đặt phần mềm quản lý từ xa cho phép chúng đưa ra lệnh và duy trì quyền truy cập. MeshAgent xuất hiện lặp đi lặp lại, đôi khi đi kèm với MeshCentral. Trong các trường hợp khác, các công cụ như Atera, NinjaRMM, ScreenConnect, Splashtop hoặc Remotely_Agent đã được sử dụng.
Các đối tượng tấn công có thể đổi tên chương trình MeshAgent để trông giống như một tệp tin liên quan đến tổ chức nạn nhân. Họ cũng sử dụng các công cụ tạo đường hầm (tunneling tools) để duy trì một tuyến đường quay trở lại mạng lưới. Trong một trường hợp, Cloudflare Tunnel đã chạy tự động với các đặc quyền cao, tạo ra một kết nối ra ngoài được mã hóa.
Ở các trường hợp khác, ngrok đã được sử dụng để phơi bày quyền truy cập vào màn hình từ xa (remote desktop access). Những hành động này có thể khiến hoạt động của kẻ tấn công hòa lẫn với hoạt động quản trị từ xa thông thường. Điều này cho thấy sự cần thiết phải cảnh giác với các công cụ quản lý từ xa không mong muốn.
Thu Thập Thông Tin và Chiếm Quyền Điều Khiển
Sau khi có quyền truy cập, kẻ tấn công sẽ tiến hành tìm kiếm các hệ thống, tài khoản và tệp tin hữu ích. Storm-2570 sử dụng các trình quét mạng, sau đó là các công cụ như Mimikatz, LaZagne và pypykatz để thu thập thông tin đăng nhập.
Các nhà điều tra cũng quan sát thấy nhóm này sử dụng một tiện ích tích hợp sẵn của Windows để sao chép dữ liệu Active Directory, điều này có thể làm lộ mật khẩu trên toàn bộ tên miền của nạn nhân. Nhóm sau đó làm suy yếu các biện pháp kiểm soát bảo mật và lan rộng sang các máy khác.
Microsoft đã ghi nhận việc vô hiệu hóa tính năng bảo vệ theo thời gian thực, các loại trừ chống virus và các thay đổi trong registry, tiếp theo là thực thi từ xa thông qua PsExec, Impacket, NetExec hoặc các tập lệnh màn hình từ xa. Sự tương tự trong việc sử dụng MeshAgent trong một cuộc điều tra ransomware gần đây khác cho thấy tại sao một agent quản lý không mong muốn lại đáng được chú ý, mặc dù trường hợp đó liên quan đến một hoạt động khác.
Đánh Cắp Dữ Liệu Trước Khi Mã Hóa
Trước khi triển khai ransomware, Storm-2570 thường di chuyển các tệp tin có giá trị đến bộ nhớ đám mây do kẻ tấn công kiểm soát. Họ sử dụng s5cmd để sao chép các tài liệu, bảng tính, cơ sở dữ liệu và kho lưu trữ được chọn vào các S3 bucket, trong khi Rclone có thể đồng bộ hóa các tệp tin theo thời gian.
Kết quả là một áp lực thứ cấp lên các nạn nhân: thông tin bị đánh cắp có thể vẫn bị phơi nhiễm ngay cả khi các hệ thống bị mã hóa được khôi phục. Microsoft không cung cấp tổng số nạn nhân hoặc ước tính tổn thất tài chính. Họ cũng không nêu rõ có bao nhiêu cuộc điều tra đã tiến triển từ giai đoạn đánh cắp dữ liệu đến triển khai ransomware đầy đủ.
Sự kết hợp giữa quét mạng, truy cập từ xa và tải lên đám mây tương tự đã xuất hiện trong các nghiên cứu về sự trùng lặp của các đối tượng tấn công ransomware. Điều này không chứng minh rằng mọi sự cố tương tự đều liên quan đến Storm-2570, nhưng nó cho thấy lý do tại sao các nhà ứng phó nên kết nối các sự kiện trong toàn bộ cuộc xâm nhập thay vì chỉ xác định kẻ tấn công dựa trên ghi chú ransomware.
Khuyến Nghị Bảo Mật
Microsoft khuyến nghị hạn chế đặc quyền tài khoản, tăng cường các biện pháp quản lý thông tin xác thực và bảo vệ cài đặt bảo mật khỏi bị can thiệp. Các tổ chức nên yêu cầu xác thực đa yếu tố cho các công cụ quản lý từ xa được phê duyệt, điều tra các cài đặt không được phép và đặt lại thông tin xác thực của các tài khoản được sử dụng để cài đặt chúng.
Các nhóm cũng nên chú ý đến các chuyển khoản đám mây bất thường và các nỗ lực mở quyền truy cập màn hình từ xa. Việc phát hiện trước khi mã hóa là mục tiêu thực tế.
Các công cụ từ xa bất thường, hành vi thu thập thông tin xác thực, thay đổi cài đặt chống virus và chuyển dữ liệu nhanh chóng lên đám mây tạo thành một cảnh báo rõ ràng hơn khi được xem xét cùng nhau. Việc báo cáo về các cuộc tấn công Qilin sử dụng lịch sử RDP cung cấp một ví dụ khác về cách các dấu vết truy cập từ xa có thể tiết lộ hoạt động của kẻ tấn công trước khi payload cuối cùng chạy. Những tín hiệu này có thể vẫn hữu ích trên nhiều họ ransomware khác nhau vì các thói quen của một đối tượng hoạt động thường tồn tại ngay cả khi có sự thay đổi về thương hiệu tội phạm.
Để biết thêm chi tiết về các chỉ số xâm phạm (IoCs), vui lòng tham khảo báo cáo đầy đủ từ Microsoft: Microsoft Security Blog.