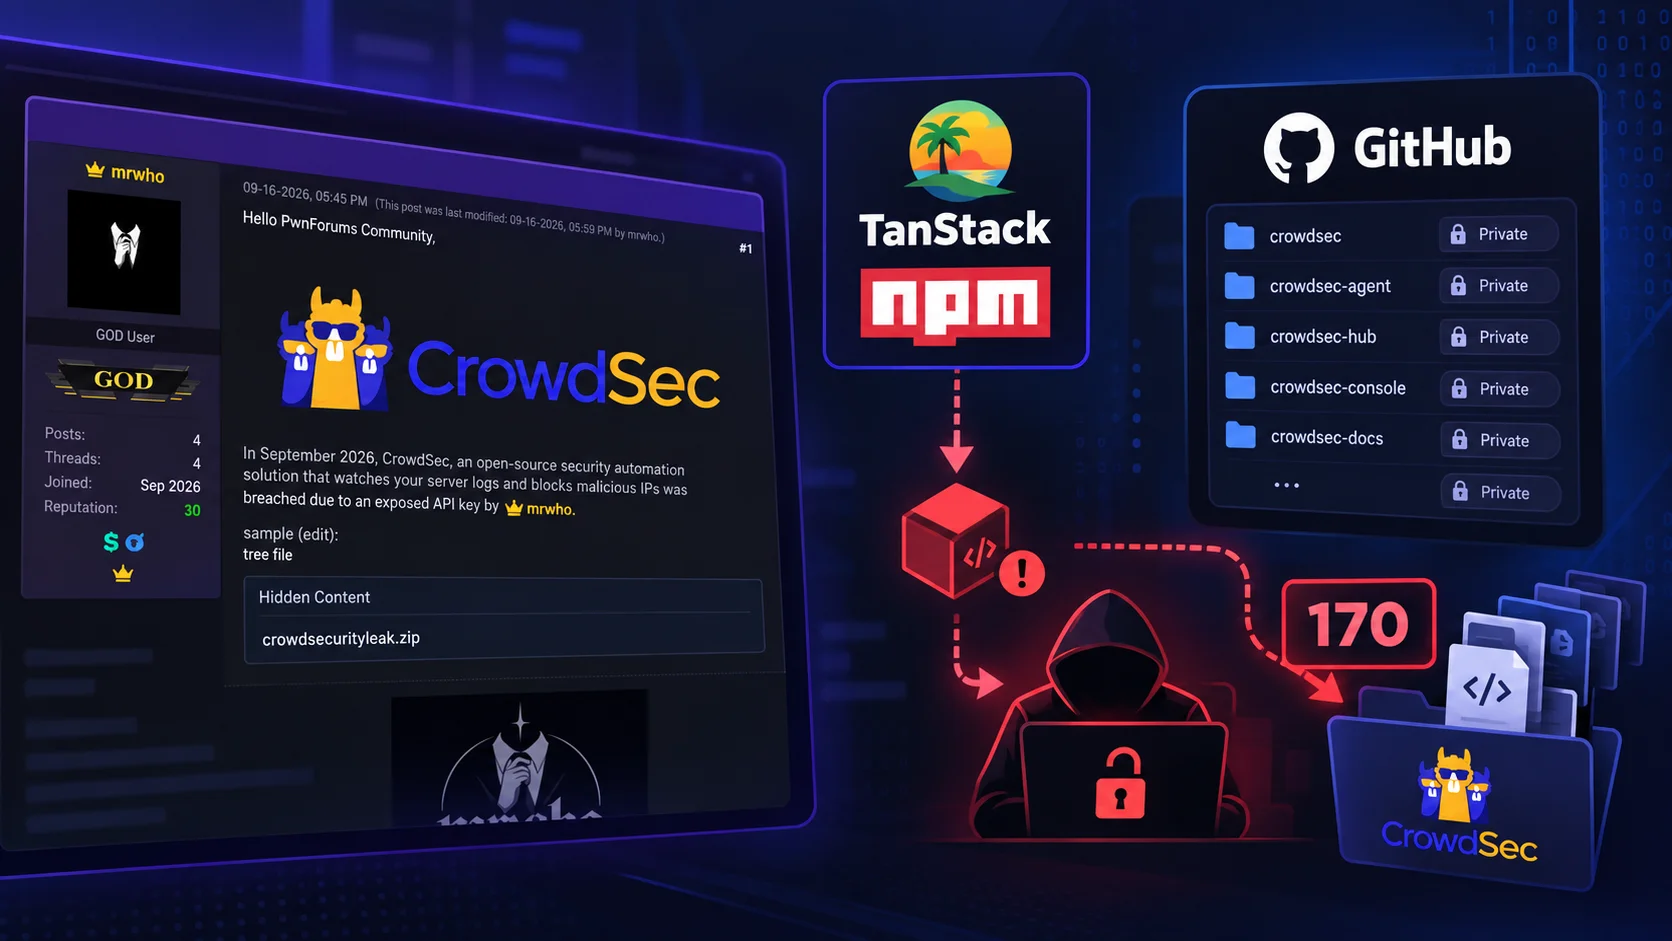
CrowdSec đã công bố rằng kẻ tấn công đã sao chép khoảng 170 kho lưu trữ GitHub riêng tư sau khi tài khoản của một cựu nhân viên bị xâm phạm thông qua cuộc tấn công chuỗi cung ứng npm TanStack vào tháng 5. Vụ trộm xảy ra vào ngày 22 tháng 5 và không được phát hiện cho đến khi mã nguồn bị đánh cắp xuất hiện trên một diễn đàn tội phạm mạng vào ngày 16 tháng 9. Điều này cho thấy một dependency độc hại có thể tồn tại lâu hơn cửa sổ lây nhiễm của nó và làm suy yếu danh tính của nhà phát triển.
Chi tiết về vụ tấn công chuỗi cung ứng
Sự cố bắt nguồn từ CVE-2026-45321, liên quan đến việc xâm phạm hệ sinh thái Router và Start của TanStack. Vào ngày 11 tháng 5, kẻ tấn công đã kết hợp một quy trình làm việc pull_request_target không an toàn, tấn công bộ nhớ cache GitHub Actions và trích xuất token OpenID Connect trong thời gian chạy để xuất bản 84 bản phát hành độc hại trên 42 gói @tanstack.
Mỗi gói này thực thi một payload được làm rối mã tại thời điểm cài đặt, được thiết kế để thu thập các token GitHub và npm, thông tin xác thực đám mây, bí mật Kubernetes và Vault, cùng với các khóa SSH từ các hệ thống bị ảnh hưởng.
Bị xâm phạm danh tính và sao chép kho lưu trữ
Tài khoản bị xâm phạm thuộc về một nhà phát triển đã nghỉ việc gần đây nhưng vẫn giữ quyền truy cập GitHub để hoàn thành công việc. Giữa 05:52 và 06:01 UTC vào ngày 22 tháng 5, kẻ xâm nhập đã sử dụng một token OAuth liên kết với tài khoản đó để sao chép các kho lưu trữ riêng tư từ một địa chỉ IP ở Toronto, Canada.
CrowdSec đã loại bỏ cựu nhân viên khỏi tổ chức GitHub của họ vào ngày 25 tháng 5, ba ngày sau các lượt tải xuống trái phép, mà không hề hay biết rằng các kho lưu trữ đã bị sao chép. Các dấu vết bên trong kho lưu trữ bị rò rỉ đã đóng vai trò quyết định. Một tệp .git/config chứa thông tin xác thực GitHub bắt đầu bằng gho_, tiền tố được gán cho các token truy cập OAuth. Dấu thời gian và các commit mới nhất đã thu hẹp thời điểm đánh cắp vào ngày 22 tháng 5.
Bộ phận hỗ trợ của GitHub sau đó đã tái tạo vòng đời của token đã hết hạn và cung cấp hồ sơ hoạt động cho khoảng thời gian hai giờ, giúp CrowdSec kết nối hoạt động sao chép với cựu nhân viên và vụ xâm phạm TanStack.
Nội dung bị đánh cắp và tác động
Tài liệu bị đánh cắp bao gồm bảng điều khiển SaaS của CrowdSec, các tập lệnh và mô hình khoa học dữ liệu, các công cụ triển khai và tự động hóa, cũng như thuật toán đồng thuận của họ để thêm địa chỉ IP độc hại vào danh sách chặn. Hơn 130 kho lưu trữ trong kho lưu trữ này đã công khai trước đó.
CrowdSec cho biết cơ sở hạ tầng sản xuất và cơ sở dữ liệu của họ không bị truy cập, không có mã nguồn hoặc quy trình CI/CD nào bị sửa đổi. Tài khoản bị lộ chỉ thực hiện các thao tác Git fetch. Vụ rò rỉ chứa thông tin nhạy cảm, bao gồm địa chỉ email của 83 người dùng (chiếm chưa đến 0,05% tổng số 150.000 người dùng) cùng với tên, địa chỉ email và bối cảnh đầu tư của 51 nhà đầu tư tiềm năng từ năm 2020.
Một credential AWS đang hoạt động để gửi thông báo SNS đã bị lộ, nhưng vai trò này bị giới hạn chỉ xuất bản đến một chủ đề. Ai đó đã kiểm tra nó vào ngày 17 tháng 8 bằng các lệnh GetCallerIdentity và ListTopics, nhưng không có bằng chứng về việc truy cập thêm.
Bài học kinh nghiệm và biện pháp phòng ngừa
CrowdSec đã quay vòng các credential, xem xét hoạt động trên đám mây và GitHub, thông báo cho những người bị ảnh hưởng và tăng cường giám sát. Họ đã thực thi phát hiện và phản hồi điểm cuối (EDR) trên các máy trạm của nhà phát triển, bổ sung cho các biện pháp kiểm soát hiện có như xác thực đa yếu tố, khóa phần cứng, lưu trữ bí mật, quét mã tự động, giới hạn độ tuổi của gói và quy trình giới thiệu/ngừng giới thiệu nhân viên.
Tập đoàn này nhấn mạnh hai bài học quan trọng. Thứ nhất, xác thực đa yếu tố không thể ngăn chặn phần mềm độc hại đánh cắp token OAuth đã được ủy quyền từ điểm cuối của nhà phát triển. Thứ hai, việc phát hiện chậm trễ có thể xóa bỏ bằng chứng: nhật ký kiểm toán doanh nghiệp của GitHub chỉ lưu giữ các sự kiện Git trong bảy ngày trừ khi các tổ chức truyền chúng ra bên ngoài, làm cho việc ghi nhật ký độc lập, dài hạn trở nên thiết yếu cho các cuộc điều tra mã nguồn.
Các tổ chức đã cài đặt các phiên bản bị ảnh hưởng nên coi máy chủ là bị xâm phạm, xây dựng lại nó từ một image đáng tin cậy, quay vòng mọi credential có thể truy cập được bởi trình cài đặt gói và kiểm tra nhật ký đám mây cũng như nhật ký kiểm soát nguồn để phát hiện hoạt động trái phép. Họ cũng nên loại bỏ các quyền truy cập lỗi thời ngay lập tức khi nhân viên rời đi, hạn chế các ứng dụng OAuth, vô hiệu hóa các script vòng đời npm không cần thiết, ghim các dependency và giám sát các điểm cuối của nhà phát triển để phát hiện hành vi đánh cắp thông tin xác thực.
Công ty cho biết mã nguồn thay đổi nhanh chóng, các đặc quyền được giới hạn phạm vi và thiết kế đồng thuận phân tán của họ giúp hạn chế rủi ro đó. Tuy nhiên, vụ vi phạm này vẫn là lời nhắc nhở rõ ràng rằng các cuộc tấn công chuỗi cung ứng hiện đại nhắm vào danh tính và các mối quan hệ tin cậy một cách mạnh mẽ như chính phần mềm.