Anthropic gần đây đã cập nhật một trong những tính năng đại lý quan trọng nhất của mình, cho phép Claude kiểm soát máy tính người dùng và hoàn thành các tác vụ trong khi người dùng đang thực hiện công việc khác.
Cập nhật Tính năng Điều khiển Máy tính của Claude
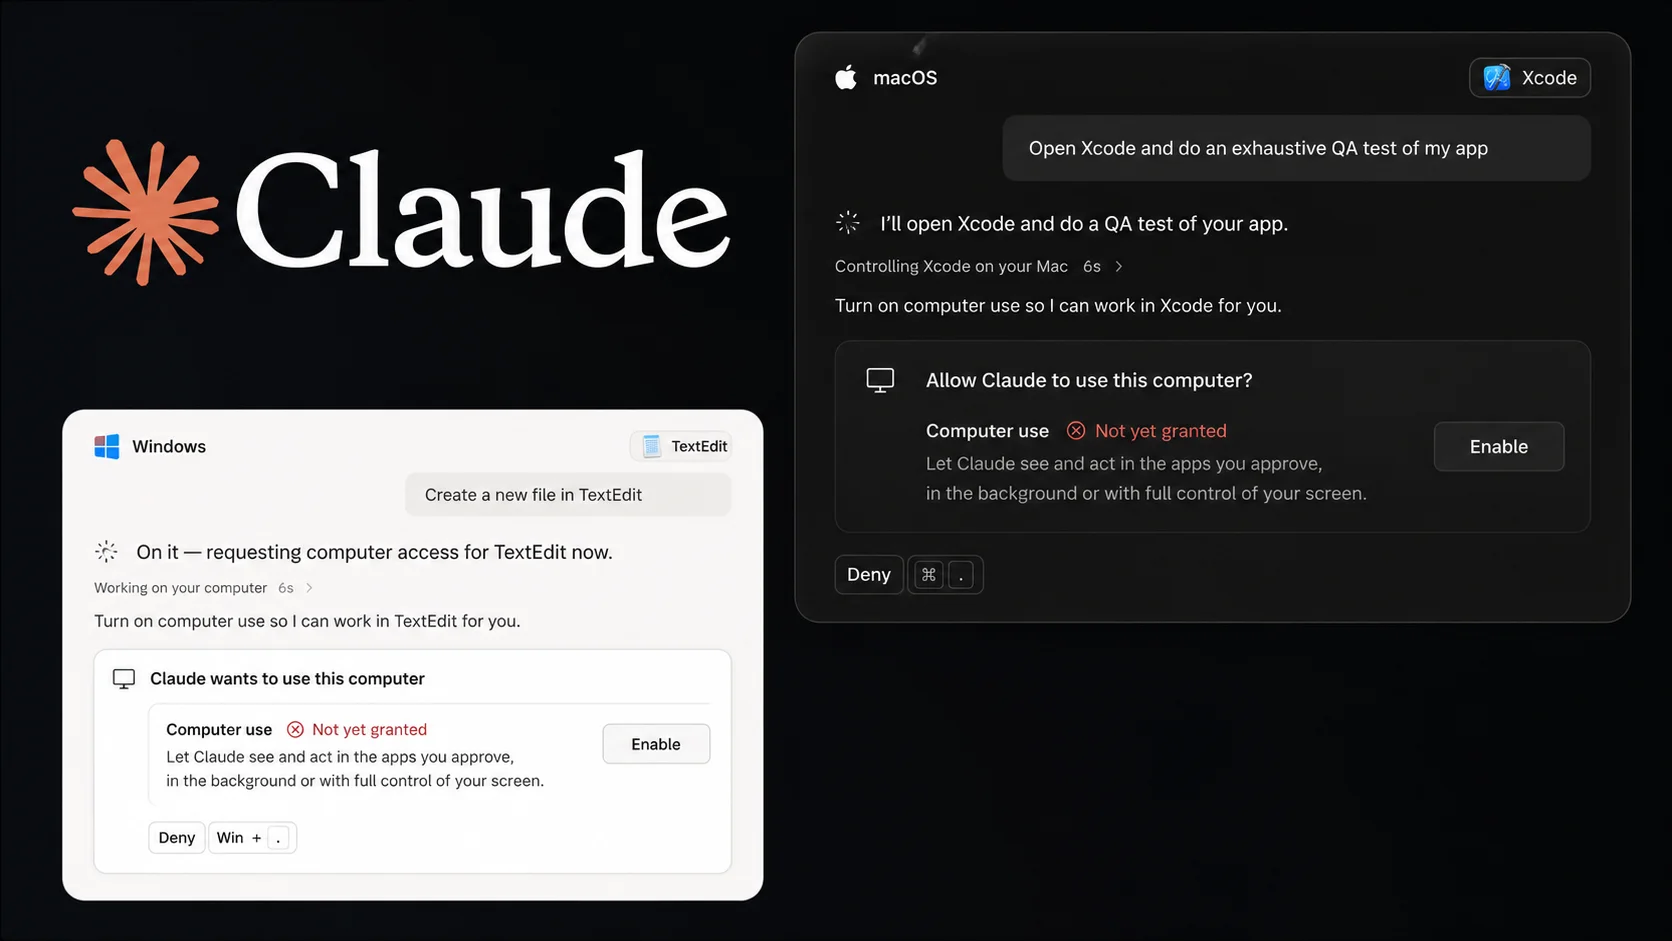
Công ty xác nhận rằng việc sử dụng máy tính bên trong Claude Cowork và Claude Code giờ đây có thể chạy ngầm. Điều này có nghĩa là AI có thể nhấp, gõ và mở ứng dụng theo cách mà con người thực hiện, mà không chiếm dụng màn hình mà người dùng đang xem.
Cập nhật này có trên ứng dụng Claude Desktop cho cả macOS và Windows. Tuy nhiên, chế độ chạy ngầm hiện chỉ giới hạn trên các hệ thống Mac chạy macOS 15 trở lên. Trên các máy này, Claude mở và vận hành ứng dụng trong các cửa sổ nền, cho phép người dùng tiếp tục gõ, duyệt web hoặc làm việc ở giao diện chính trong khi trợ lý xử lý một tác vụ riêng biệt ở phía sau.
Anthropic cho biết Claude không chiếm quyền điều khiển con trỏ chuột hoặc bàn phím. AI sẽ tạm dừng nếu người dùng đang thao tác giữa chừng, chỉ yêu cầu quyền truy cập toàn màn hình khi phiên làm việc thực sự cần thiết lần đầu tiên.
Lịch sử Phát triển và Luồng Hoạt động
Việc sử dụng máy tính của AI không phải là hoàn toàn mới. Anthropic đã giới thiệu khả năng này cho các nhà phát triển thông qua API vào cuối năm 2023. Sau đó, họ mở rộng nó cho người dùng Cowork và Claude Code hàng ngày trên các gói đăng ký Pro và Max. Điều thay đổi hiện nay là ưu tiên luồng công việc và khả năng đa nhiệm cùng với mô hình.
Bên trong Cowork, Claude được thiết kế để ưu tiên tùy chọn nhanh nhất và đáng tin cậy nhất. Các trình kết nối gốc như Gmail, Google Drive, Microsoft 365 hoặc Slack được ưu tiên. Tiếp theo là trình duyệt tích hợp hoặc Chrome. Cuối cùng, mô hình mới chuyển sang tương tác trực tiếp với màn hình khi không có đường dẫn kết nối hoặc trình duyệt nào tồn tại.
Rủi ro Bảo mật Tiềm ẩn
Chính luồng hoạt động cuối cùng này, khi mô hình phải tương tác trực tiếp với màn hình, lại là nơi bắt đầu các cuộc thảo luận về rủi ro. Vì tương tác ở cấp độ màn hình không có sandbox để tách biệt mô hình khỏi bất kỳ thứ gì đang mở trên máy tính, tài liệu an toàn của chính Anthropic cảnh báo rằng việc sử dụng máy tính mang lại mức độ phơi nhiễm cao hơn đáng kể so với việc thực thi mã trong sandbox hoặc truy cập tệp được cấp phép.
Các trường hợp sử dụng thực tế mà công ty nêu bật bao gồm biên dịch nghiên cứu cạnh tranh từ các tệp cục bộ, kiểm thử ứng dụng di động bên trong trình giả lập điện thoại để phát hiện lỗi UX, và điều hướng các bảng điều khiển nội bộ hoặc các công cụ doanh nghiệp chuyên dụng thiếu tích hợp API chính thức.
Với các nhóm bảo mật, tính năng này xứng đáng được xem xét kỹ lưỡng hơn là một bản cập nhật sản phẩm thông thường. Một đại lý AI có quyền cho phép nhấp qua các ứng dụng email, cổng thông tin nội bộ và các công cụ dành cho nhà phát triển sẽ tạo ra một lớp bề mặt tấn công mới cho các kỹ thuật prompt injection và kỹ thuật kỹ nghệ xã hội. Điều này đặc biệt nguy hiểm nếu nội dung độc hại trên một trang web hoặc tệp được tạo ra để chiếm quyền điều khiển hành động tiếp theo của đại lý.
Cấu hình và Quản lý Quyền truy cập
Việc kích hoạt tính năng này được thực hiện thủ công thông qua Settings > General > Desktop app. Tính năng này vẫn tắt theo mặc định đối với bất kỳ ai chưa từng sử dụng máy tính trước đó.
Các doanh nghiệp đánh giá Cowork nên xem xét việc sử dụng máy tính ở chế độ nền tương tự như cách họ xem xét một tài khoản tự động hóa có đặc quyền mới: phải được xem xét, giám sát và xác định phạm vi trước khi triển khai.
Tham khảo thêm về các giai đoạn triển khai AI SOC tại Playbook Triển khai AI SOC.