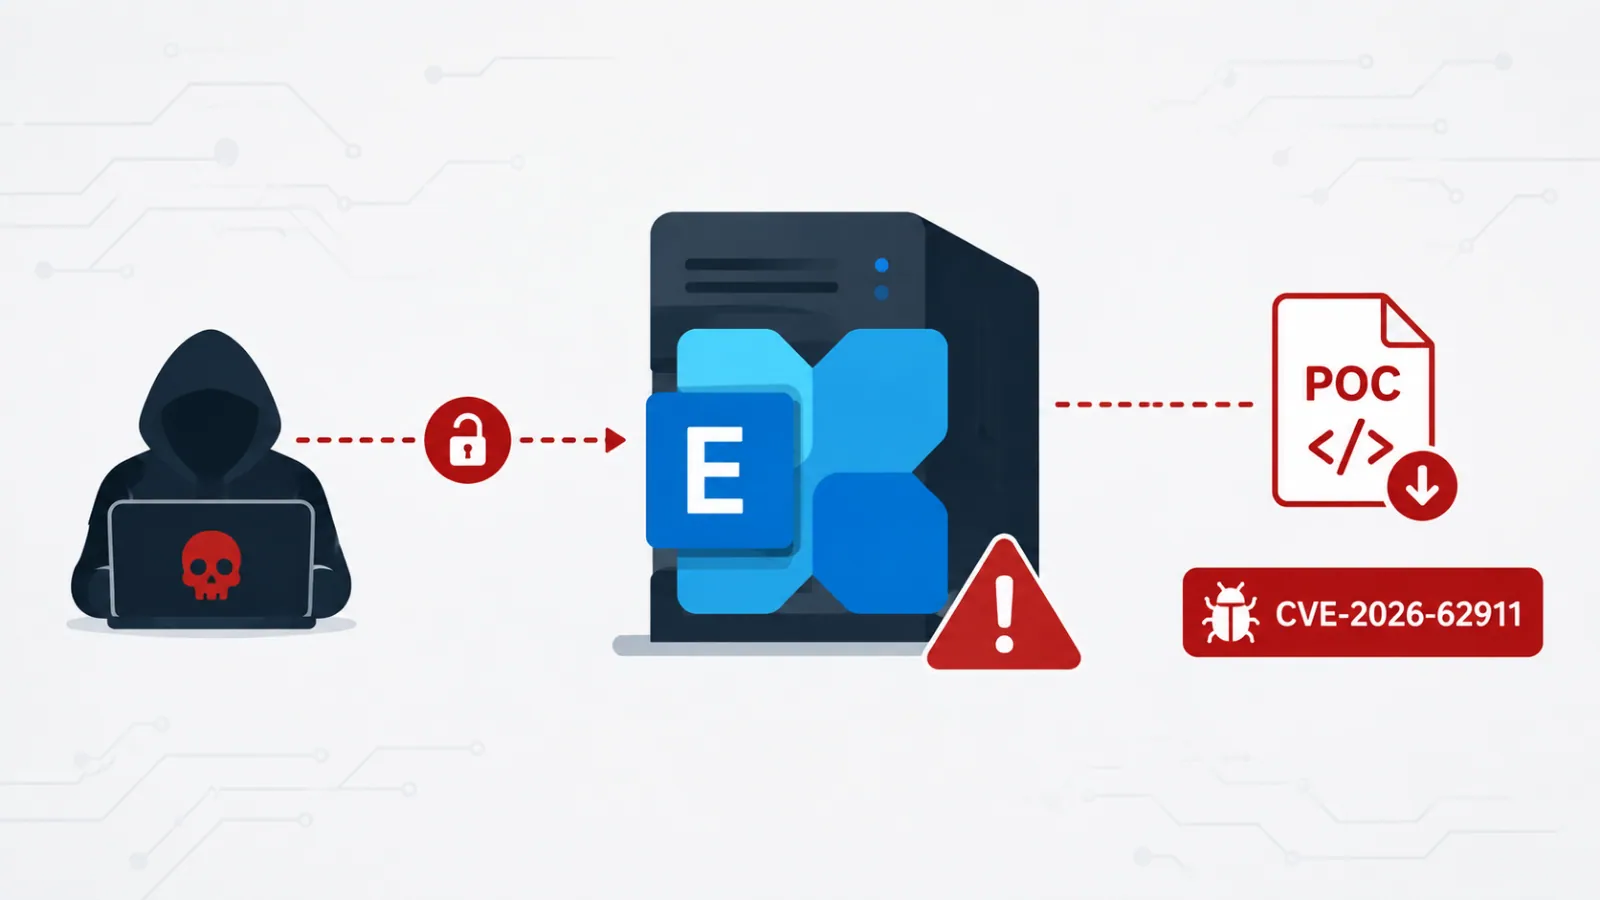
Một bản exploit proof-of-concept (PoC) công khai đã được phát hành cho CVE-2026-62911, một lỗ hổng bảo mật trên Microsoft Exchange Server liên quan đến điểm yếu về capture-and-replay trong quá trình xác thực. Mặc dù Microsoft phân loại vấn đề này là một lỗ hổng leo thang đặc quyền, nghiên cứu được công bố mô tả một chuỗi tấn công có thể dẫn đến việc thực thi mã từ xa không cần xác thực và chiếm quyền kiểm soát cấp SYSTEM trên các môi trường Exchange bị ảnh hưởng.
Lỗ hổng CVE-2026-62911 và cách khai thác
PoC, được công bố trên GitHub bởi nhà nghiên cứu Nguyen Van Hiep, nhắm vào dịch vụ Exchange Mailbox Replication Proxy service, thường được gọi là MRSProxy. Tài liệu exploit tuyên bố rằng một điểm cuối MRSProxy được lưu trữ bởi HTTP.sys không thực thi Extended Protection for Authentication, cho phép kẻ tấn công chuyển tiếp xác thực NTLM từ một tài khoản máy (machine account) của Exchange đến dịch vụ.
Microsoft đã tiết lộ CVE-2026-62911 vào tháng 8 năm 2026 dưới dạng một vấn đề bypass xác thực capture-replay ảnh hưởng đến các máy chủ Microsoft Exchange Server cài đặt tại chỗ. Mô tả công khai của Microsoft cho biết một kẻ tấn công được ủy quyền có thể leo thang đặc quyền qua mạng. Ngược lại, PoC sẵn có làm tăng rủi ro thực tế bằng cách chứng minh một đường dẫn chuyển tiếp NTLM có thể loại bỏ nhu cầu về thông tin đăng nhập Exchange trước đó trong một số cấu hình nhất định.
Phân tích kỹ thuật về lỗ hổng
Theo phân tích kỹ thuật, Exchange phơi bày MRSProxy thông qua các điểm cuối riêng biệt. Extended Protection bảo vệ đường dẫn /EWS/MRSProxy.svc được lưu trữ bởi IIS. Tuy nhiên, điểm cuối MailboxReplicationService ProxyService được lưu trữ bởi HTTP.sys có thể không xác thực channel bindings. Điều này tạo cơ hội cho việc chuyển tiếp (relay), nơi một nỗ lực xác thực tài khoản máy bị chặn có thể được chuyển tiếp đến dịch vụ Exchange dễ bị tấn công.
Chuỗi tấn công bắt đầu bằng cách ép một máy chủ Exchange xác thực đến một listener do kẻ tấn công kiểm soát thông qua một kỹ thuật như PetitPotam. Sau đó, kẻ tấn công có thể chuyển tiếp xác thực NTLM đến một máy chủ Exchange dễ bị tấn công thứ hai. Nếu quá trình chuyển tiếp thành công, tài khoản máy sẽ được MRSProxy coi là đã xác thực và nhận quyền truy cập vào chức năng sao chép hộp thư của Exchange.
PoC được báo cáo là lạm dụng các phương thức WCF trong dịch vụ sao chép, bao gồm IMailbox_Config6 và IMailbox_Connect. Phương thức đầu tiên chấp nhận một đường dẫn tệp, trong khi phương thức thứ hai có thể khiến Exchange ghi nội dung vào vị trí đó. Kẻ tấn công có thể cố gắng đặt một webshell ASPX vào một thư mục ảo Exchange hoặc IIS có thể truy cập qua web, sau đó truy cập tệp từ xa để thực thi lệnh trong ngữ cảnh dịch vụ Exchange. Báo cáo công khai và phân tích kỹ thuật mô tả kết quả tiềm năng ở cấp độ SYSTEM.
Lỗ hổng này liên quan đến một chuỗi ba lỗi được trình diễn bởi Orange Tsai của DEVCORE tại Pwn2Own Berlin 2026. Việc chiếm quyền kiểm soát Exchange đã mang về phần thưởng 200.000 đô la trong cuộc thi, nhấn mạnh tác động bảo mật của các điểm yếu kết hợp trong xác thực và cấp độ dịch vụ.
Các phiên bản bị ảnh hưởng và biện pháp khắc phục
Các sản phẩm bị ảnh hưởng bao gồm Exchange Server 2016 CU23, Exchange Server 2019 CU14 và CU15, và Exchange Server Subscription Edition RTM. Các tổ chức nên triển khai các bản vá bảo mật Exchange tháng 8 năm 2026 của Microsoft ngay lập tức.
Các bản dựng đã vá bao gồm Exchange 2016 CU23 (phiên bản 15.1.2507.72), Exchange 2019 CU14 (phiên bản 15.2.1544.44), Exchange 2019 CU15 (phiên bản 15.2.1748.49) và Exchange Server Subscription Edition (phiên bản 15.2.2562.46).
Exchange 2016 đã hết hỗ trợ vào tháng 10 năm 2025, nghĩa là các tổ chức không có Extended Security Updates có thể không có lộ trình khắc phục được hỗ trợ. Quản trị viên cũng nên xác minh cài đặt Extended Protection, giảm thiểu việc phơi nhiễm không cần thiết các dịch vụ Exchange, giám sát hoạt động chuyển tiếp NTLM bất thường và điều tra các tệp ASPX không mong muốn trong thư mục Exchange và IIS.
Để ngăn chặn sự cố do điều tra chậm trễ, hãy tăng cường khả năng phòng thủ của bạn với thông tin tình báo mối đe dọa từ 15.000 SOC. Tích hợp Tra cứu Thông tin Tình báo Mối đe dọa (TI Lookup) vào Trung tâm Điều hành An ninh của bạn.
Tham khảo thêm chi tiết về lỗ hổng trên NVD.