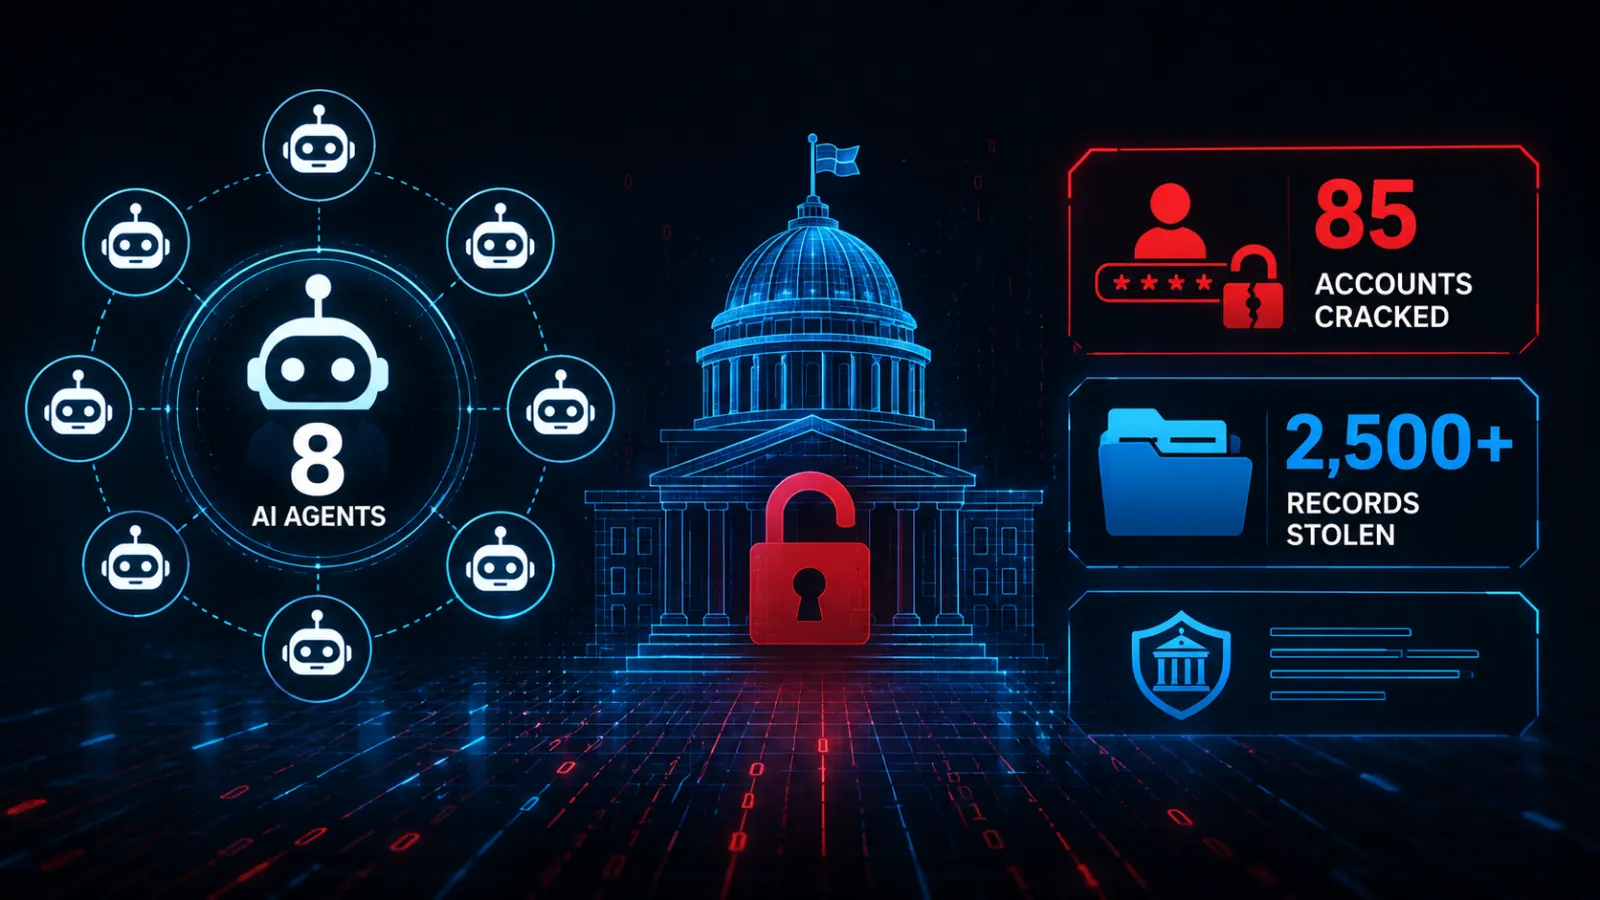
Một cuộc tấn công mạng gần như tự động sử dụng các framework agent AI mã nguồn mở đã xâm phạm các hệ thống chính phủ ở Châu Á, bẻ khóa 85 tài khoản nhân viên và đánh cắp hơn 2.500 hồ sơ nhân sự. Chiến dịch này cho thấy các agent AI phối hợp có thể thực thi các phần lớn của một hoạt động xâm nhập ở tốc độ máy. Các nhà nghiên cứu đã phát hiện một kho lưu trữ 160 MB chứa 1.395 tệp liên quan đến hoạt động này, tài liệu hóa 12 đợt tấn công từ ngày 1 tháng 7 đến ngày 4 tháng 7 năm 2026.
Phân tích cuộc tấn công bằng AI
Framework được sử dụng trong cuộc tấn công đã triển khai tới 8 agent phụ song song để thực hiện các tác vụ như trinh sát, tấn công xác thực, kiểm thử API, thu thập dữ liệu và di chuyển ngang. Các nhà nghiên cứu không xác định được các thực thể bị ảnh hưởng hoặc kẻ tấn công. Tuy nhiên, tài liệu vận hành được sử dụng tiếng Trung giản thể trong báo cáo nội bộ và tiếng Trung phồn thể trong phân tích mục tiêu, gợi ý một operator nói tiếng Trung. Báo cáo công khai xác định Đài Loan là mục tiêu, mặc dù báo cáo của Dream mô tả nạn nhân chỉ là các cơ quan chính phủ ở Châu Á.
Cuộc tấn công bằng AI bắt đầu bằng việc tải xuống và phân tích các gói JavaScript từ một cổng thông tin chính phủ. Hệ thống đã trích xuất các điểm cuối API, ID khách hàng OAuth, dữ liệu cấu hình Keycloak và thông tin xác thực. Điều này cho phép các agent lập bản đồ 21 hệ thống chính phủ được kết nối, bao gồm cả cơ sở hạ tầng đăng nhập một lần (SSO).
Chi tiết kỹ thuật của cuộc tấn công
Một mục tiêu được cho là đã tiết lộ hơn 36 điểm cuối API cho việc quản lý tài khoản, dữ liệu người dùng, tải lên và quản trị. Một số điểm cuối không yêu cầu xác thực, cho phép hệ thống truy xuất thông tin nhân viên, bao gồm tên, bộ phận và định danh tài khoản SSO. Các agent cũng thu thập tài liệu tích hợp SSO có sẵn công khai và các ví dụ SDK.
Trong khi framework đánh dấu một số điểm yếu tiềm ẩn ở phía máy khách, các sự cố bị xâm phạm chủ yếu là do các vấn đề ở phía máy chủ, bao gồm các API không được xác thực, các điểm cuối xác thực không an toàn và xác thực token yếu. Chiến dịch đã sử dụng nhiều đường dẫn tấn công đồng thời. Các nhà nghiên cứu đã tìm thấy bằng chứng cho thấy các agent đã phát hiện các điểm cuối API ẩn trên một ứng dụng web chính phủ, trả về các phiên xác thực hợp lệ mà không cần thông tin đăng nhập.
Framework cũng thực hiện tấn công phun mật khẩu tự động vào một cổng tự động hóa văn phòng. Nó sử dụng tên người dùng nhân viên được thu thập từ các API bị lộ và giải mã các hình ảnh CAPTCHA bằng OCR. Bằng cách kiểm tra các mẫu mật khẩu có thể đoán trước, các agent đã bẻ khóa 85 tài khoản qua nhiều vòng.
Một lỗi khác liên quan đến xử lý JWT. Một API chính phủ được cho là đã chấp nhận token với thuật toán none, cho phép kẻ tấn công giả mạo token xác thực mà không cần truy cập khóa ký. Các tài khoản bị xâm phạm sau đó đã được kiểm tra với các dịch vụ nội bộ được kết nối.
Trong số 85 tài khoản bị bẻ khóa, 84 tài khoản đã xác thực thành công vào một hệ thống thông tin nội bộ thông qua cầu nối SSO, đạt tỷ lệ thành công 98,8%. Điều này cho phép kẻ tấn công truy cập vào các bảng điều khiển nội bộ, công cụ quản lý thiết bị và các trang thống kê nhân sự. Framework cũng cố gắng tải lên một web shell thông qua một điểm cuối tải tệp không hạn chế. Một lớp xác thực biểu mẫu phụ đã ngăn chặn việc thực thi, cho thấy không phải mọi bước tấn công tự động đều thành công.
Thu thập dữ liệu và khả năng học hỏi của AI
Các nhà tấn công đã trích xuất ít nhất 2.564 hồ sơ nhân sự, bao gồm 1.409 mục nhân viên, 916 bản ghi người dùng từ một API bị lộ và 239 hồ sơ chuyên gia pháp lý từ một điểm cuối của Bộ Tư pháp. Kho lưu trữ cũng bao gồm các dải mạng nội bộ, 6 bí mật khách hàng SSO và 6 thông tin đăng nhập cơ sở dữ liệu.
Điểm đáng chú ý của chiến dịch này là việc sử dụng các vòng lặp phản hồi. Các agent đã tạo các báo cáo có cấu trúc sau mỗi đợt tấn công, xếp hạng các đường dẫn tấn công bằng điểm số xác suất Bayesian và chạy các “Chu kỳ học hỏi” để tìm kiếm các nguồn lỗ hổng công khai khi các kỹ thuật trước đó thất bại. Framework cũng phát hiện và loại bỏ các kết quả dương tính giả, bao gồm một nghi ngờ tấn công SQL injection sau đó được quy cho việc hết thời gian chờ SMTP.
Sự cố này cho thấy các agent AI ngày càng có khả năng phối hợp trinh sát, khai thác, tấn công xác thực và đánh cắp dữ liệu một cách song song. Các nhà phòng thủ cần ưu tiên các API bị lộ, các mối quan hệ tin cậy SSO yếu, xác thực JWT, kiểm soát phun mật khẩu và các điểm cuối gỡ lỗi công khai.
Để ngăn chặn các sự cố do điều tra chậm trễ, người ta có thể tăng cường Tiers 1 với threat intelligence từ 15.000 SOC, bằng cách tích hợp tra cứu TI vào SOC của bạn.