Tấn công Mới: Các Tiện ích Giả Mạo Open VSX Lộ Diện Kênh Thu Thập Dữ liệu
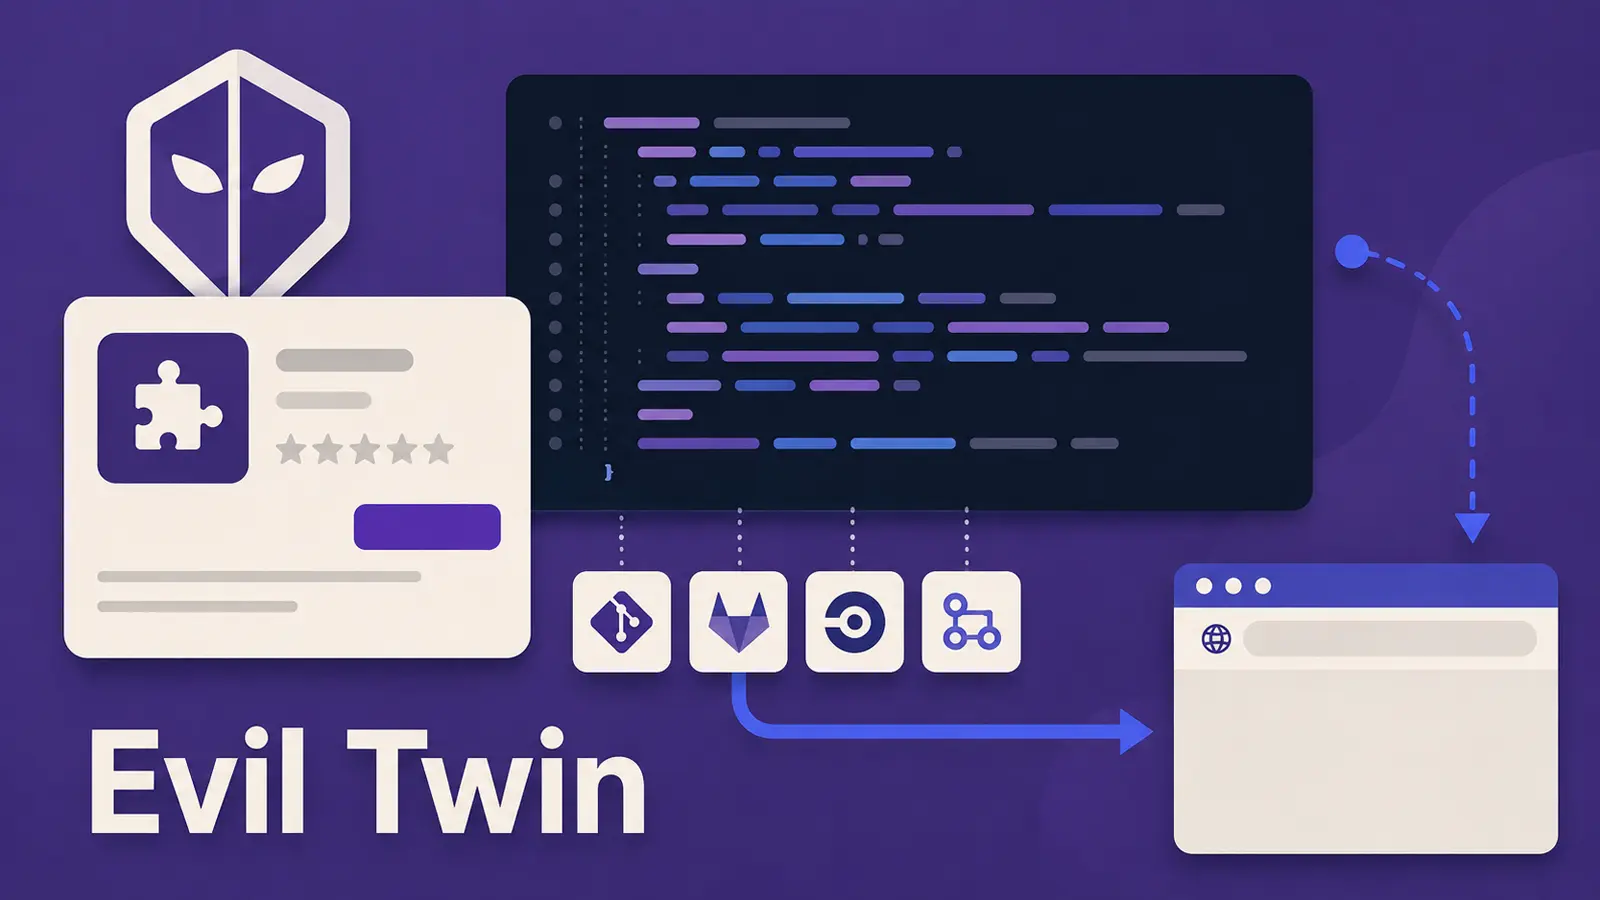
Một làn sóng các tiện ích Open VSX giả mạo đã phơi bày mức độ dễ dàng mà một công cụ quen thuộc của nhà phát triển có thể trở thành kênh thu thập dữ liệu. 77 gói đã sao chép tên, không gian tên và mô tả của các tiện ích hợp pháp, sau đó liên hệ với cùng một tên miền mới đăng ký.
Chiến dịch này diễn ra từ ngày 26 tháng 7 đến ngày 1 tháng 8 năm 2026. Hầu hết các gói đều gửi thông tin chi tiết cơ bản của thiết bị, nhưng 19 gói chứa một quy trình trinh sát xâm nhập hơn nhiều, thu thập thông tin kho lưu trữ và tích hợp liên tục từ các máy trạm của nhà phát triển và môi trường xây dựng. Các nhà nghiên cứu tại Manifold đã xác định hoạt động này và phát hiện ra rằng các gói được xuất bản bởi các tài khoản không liên quan đến tác giả tiện ích.
Phương thức Tấn công và Dữ liệu Thu thập
Manifold cho biết trong một báo cáo rằng các danh sách này trình bày hoạt động như một bản ghi theo dõi (telemetry), một nhãn che giấu phạm vi thực sự của mã độc. Tên kho lưu trữ riêng tư, đường dẫn dự án, chi tiết nhánh và bộ nhận dạng CI có thể tiết lộ công việc phát triển nội bộ của một tổ chức, làm cho nó trở nên hữu ích cho các cuộc tấn công lừa đảo có chủ đích, các nỗ lực xâm nhập tiếp theo hoặc lập bản đồ chuỗi cung ứng phần mềm.
Các gói độc hại sử dụng một phương pháp giả mạo đơn giản nhưng hiệu quả. Chúng tái sử dụng danh tính tiện ích quen thuộc, thường ở phiên bản 0.0.1, đồng thời thay thế nội dung extension.js bằng mã được thiết kế để gửi thông tin ra ngoài. Điều này phản ánh rủi ro bảo mật tương tự được thấy trong các tiện ích VSCode độc hại trên marketplace, nơi các công cụ quen thuộc có thể che giấu hành vi nguy hiểm.
58 trong số các gói là các beacon nhẹ, báo cáo một hostname và đôi khi là một thư mục workspace hoặc phiên bản trình soạn thảo. 19 biến thể trinh sát kích hoạt trong vòng vài giây và thu thập hostname, tên người dùng hệ điều hành, chi tiết trình soạn thảo, bộ nhận dạng thiết bị, cài đặt vị trí, tên workspace và đường dẫn cục bộ đầy đủ.
Các biến thể nghiêm trọng hơn cũng kiểm tra siêu dữ liệu Git. Chúng lấy máy chủ và tổ chức từ các URL remote gốc và thượng nguồn, phần tên miền của email commit được cấu hình, nhánh hiện tại và bộ nhận dạng commit mới nhất. Trên một trình chạy bản dựng (build runner), các biến CI có thể tiết lộ tên đầy đủ hoặc đường dẫn của một kho lưu trữ riêng tư. Mã này kiểm tra các giá trị cho GitHub Actions, GitLab CI, Azure DevOps, Buildkite, CircleCI, Codespaces và Gitpod.
Nó cũng liệt kê các tiện ích đã cài đặt và đọc tùy chọn telemetry của trình soạn thảo, nhưng truyền thông tin thu thập được ngay cả khi cài đặt đó cho phép không theo dõi. Hành vi này đặc biệt đáng lo ngại vì các trang marketplace tuyên bố rằng các giá trị CI sẽ ở lại máy. Các nhà nghiên cứu phát hiện mã gửi cả tên và giá trị đánh dấu CI. Những người theo dõi xu hướng rộng lớn hơn có thể thấy sự phơi nhiễm chuỗi cung ứng tương tự trong các cuộc tấn công vào công cụ nhà phát triển đáng tin cậy.
Cơ sở Hạ tầng Bền bỉ và Rủi ro Tự động hóa
Cơ sở hạ tầng được thiết kế để duy trì sự tồn tại. Các gói sử dụng nhiều máy chủ dưới cùng một tên miền, thử lại kết nối trong tối đa bảy ngày và coi bất kỳ phản hồi HTTP nào là giao hàng thành công. Nếu các điểm cuối được mã hóa cứng thất bại, mã có thể truy vấn các bản ghi DNS TXT để tìm địa chỉ thu thập thay thế.
Điều này quan trọng vì việc cài đặt tiện ích ngày càng được tự động hóa. Các cấu hình Devcontainer, tập lệnh thiết lập trình soạn thảo và quy trình cung cấp có thể cài đặt một tiện ích theo tên mà không cần kiểm tra quyền sở hữu nhà xuất bản, lịch sử tải xuống hoặc nguồn gốc dự án. Vấn đề này tương tự như các tiện ích ngủ đông Open VSX gần đây, cho thấy các gói độc hại có thể chờ đợi bên trong các hệ sinh thái phát triển.
Khuyến nghị Bảo mật
Tính đến ngày 3 tháng 8, các gói đã bị xóa khỏi Open VSX, nhưng việc xóa không xóa bỏ mã đã được đặt vào hình ảnh máy trạm, hệ thống xây dựng hoặc cấu hình kho lưu trữ. Các nhóm nên tìm kiếm hình ảnh nhà phát triển và CI cho các mục nhập khớp trong .vscode/extensions.json, .devcontainer/devcontainer.json và .devcontainer.json, sau đó xác minh các tiện ích đã cài đặt.
Các tổ chức nên chặn tên miền đã xác định, ghim các gói được phản chiếu nội bộ theo nhà xuất bản và phiên bản, và coi cảnh báo nhà xuất bản chưa được xác minh là điểm dừng cho việc cài đặt tự động. Các nhóm bảo mật cũng nên cảnh báo về các quy trình trình soạn thảo liên hệ với các tên miền mới đăng ký ngay sau khi khởi động và về các truy vấn DNS TXT sử dụng nhãn _beacon.
Sự cố này củng cố rằng các tiện ích trình soạn thảo mã xứng đáng nhận được sự xem xét tương tự như bất kỳ phụ thuộc phần mềm nào khác. Việc xem xét hành vi thời gian chạy, kiểm soát cài đặt tự động và xác thực danh tính nhà xuất bản có thể giảm thiểu khả năng một tên sao chép trở thành một tuyến đường xâm nhập vào dữ liệu kỹ thuật riêng tư trên các nhóm phát triển phần mềm phân tán trên toàn cầu. Đây là một lời nhắc nhở quan trọng về cảnh báo CVE và việc cần thiết phải cập nhật bản vá kịp thời.
Chỉ số Compromise (IoCs)
Lưu ý: Địa chỉ IP và tên miền được làm mờ có chủ đích (ví dụ: [.] ) để ngăn chặn việc phân giải hoặc siêu liên kết vô tình. Chỉ thực hiện lại trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Các chỉ số có thể bao gồm các tên miền và địa chỉ IP được liên kết với chiến dịch này. Tuy nhiên, các IoC cụ thể không được liệt kê trong nội dung nguồn được cung cấp.