Một cuộc tấn công mã độc ransomware đã lợi dụng các đối tượng Chính sách Nhóm (Group Policy Objects – GPO) của Active Directory để làm gián đoạn toàn bộ một miền Windows mà không mã hóa tệp hay triển khai các tệp thực thi ransomware.
Chi tiết cuộc tấn công sử dụng Active Directory Group Policy
Hoạt động này nhắm vào một tổ chức sản xuất tại Trung Đông. Kẻ tấn công đã dựa vào quyền kiểm soát cấp miền, thông tin đăng nhập bị đánh cắp và các GPO độc hại để hiển thị yêu cầu tiền chuộc, vô hiệu hóa các biện pháp phòng thủ và khóa quyền truy cập của quản trị viên.
Vào tháng 4 năm 2026, theo báo cáo, những kẻ tấn công đã truy cập vào tổ chức thông qua FortiGate SSL VPN của họ bằng một tài khoản miền hợp lệ nhưng đã bị xâm phạm. Nguồn gốc của việc đánh cắp thông tin đăng nhập vẫn chưa được xác nhận.
Tuy nhiên, các nhà nghiên cứu xem xét các phương thức như tấn công lừa đảo (phishing), password spraying, credential stuffing hoặc thông tin đăng nhập mua từ một nhà môi giới truy cập ban đầu (initial access broker) là những con đường xâm nhập khả thi.
Cơ chế hoạt động của GPO độc hại
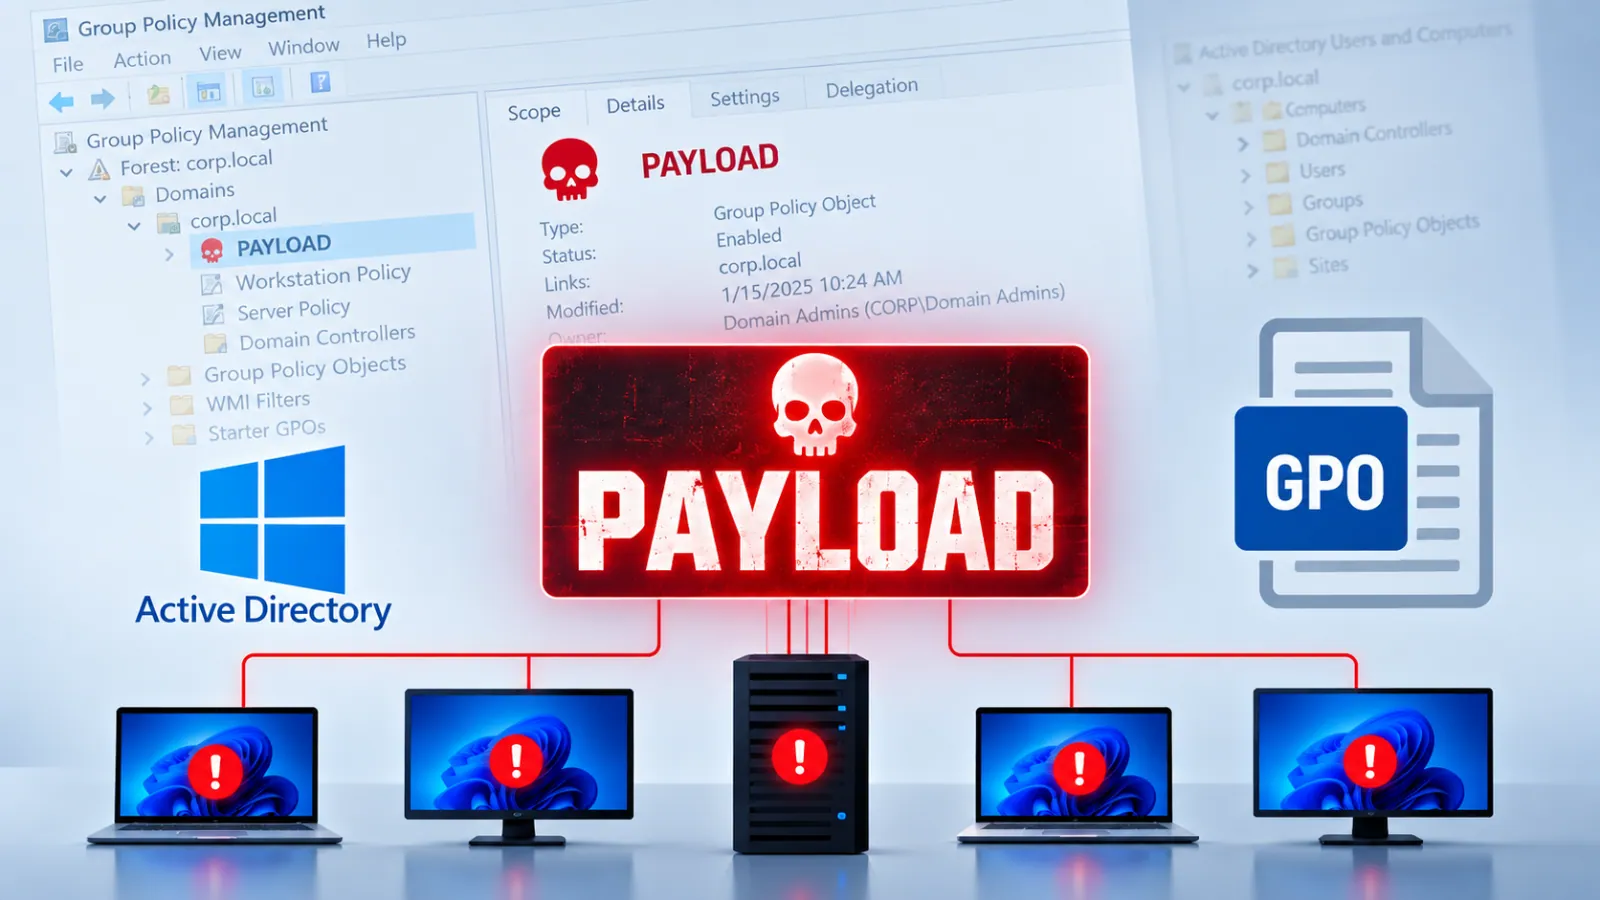
Sau khi giành được các đặc quyền đủ cao, kẻ tấn công đã tạo một đối tượng Chính sách Nhóm độc hại có tên là PAYLOAD. Chúng liên kết đối tượng này với gốc của miền Active Directory.
Một GPO gốc miền có thể áp dụng các cài đặt cho hầu hết mọi thiết bị được kết nối miền, biến nó thành một cơ chế mạnh mẽ cho việc quản trị toàn doanh nghiệp và, trong trường hợp này, là sự gián đoạn toàn doanh nghiệp.
GPO PAYLOAD không cài đặt một trình thực thi ransomware truyền thống trên hệ thống Windows. Thay vào đó, nó sử dụng các cơ chế chính sách đáng tin cậy của Windows để sao chép các ghi chú tiền chuộc từ SYSVOL, thay thế hình nền máy tính và màn hình khóa bằng một hình ảnh tiền chuộc, hiển thị một biểu ngữ đăng nhập với nội dung “Welcome to Payload!”, và vô hiệu hóa tài khoản Quản trị viên cục bộ.
Kẻ tấn công cũng đã tạo một GPO thứ hai, có tên “win Firewall Off”, nhằm vô hiệu hóa Tường lửa Windows trên tất cả các hồ sơ miền, cá nhân và công cộng.
Tính nguy hiểm và dấu hiệu nhận biết
Cuộc tấn công này đặc biệt nguy hiểm vì nó hoạt động gần như hoàn toàn bên trong Active Directory. Kaspersky không tìm thấy tệp nào bị mã hóa, không có tệp thực thi độc hại nào được lưu trữ trên các máy Windows bị ảnh hưởng, không có tiến trình đáng ngờ nào đang chạy và không có phương thức duy trì sự hiện diện (persistence) thông thường nào như các tác vụ theo lịch trình, dịch vụ, khóa Run hoặc các đăng ký WMI.
Thay vào đó, liên kết GPO độc hại trên bộ điều khiển miền đóng vai trò là phương thức duy trì sự hiện diện. Kẻ tấn công đã đặt các tệp payload.jpg và hello.txt trong phân vùng chia sẻ SYSVOL của tổ chức vào ngày 13 tháng 4.
Các hệ thống điểm cuối đã lưu trữ chính sách vào bộ nhớ đệm, nhưng hiệu quả đầy đủ của nó đã bị trì hoãn vì nhiều cài đặt cấp máy tính chỉ được áp dụng khi hệ thống khởi động lại hoặc làm mới chính sách.
Vào ngày 14 tháng 4, các hệ thống điểm cuối bắt đầu khởi động lại, dẫn đến sự xuất hiện của hình nền tiền chuộc, hình ảnh màn hình khóa, thông báo đăng nhập và các tệp ghi chú tiền chuộc trên toàn mạng.
Kaspersky cũng quan sát thấy việc đánh cắp dữ liệu từ các máy chủ tệp và các hệ thống khác trước khi sự gián đoạn hiển nhiên bắt đầu. Dữ liệu bị đánh cắp sau đó đã được công bố trên một trang web rò rỉ dữ liệu trên dark-web, cho thấy hoạt động này tuân theo mô hình tống tiền không mã hóa.
Thay vì dựa vào mã hóa tệp để tạo đòn bẩy, kẻ tấn công đã kết hợp việc đánh cắp dữ liệu với sự gián đoạn hoạt động và mối đe dọa về sự leo thang thêm.
Khuyến nghị phòng chống
Kaspersky cho biết sự cố này nêu bật một mối đe dọa ngày càng tăng đối với các tổ chức chỉ tập trung phòng thủ ransomware vào các tệp thực thi và hoạt động mã hóa đáng ngờ.
Các GPO là các công cụ quản trị đáng tin cậy, được phép (allowlisted) và có đặc quyền cao, do đó các thay đổi chính sách độc hại có thể vượt qua các sản phẩm bảo mật được thiết kế chủ yếu để kiểm tra tệp, tập lệnh và tiến trình.
Các nhà phòng thủ nên giám sát các thay đổi trong Active Directory, đặc biệt là các ID sự kiện 5137 (tạo GPO), 5136 (sửa đổi đối tượng thư mục) và 5141 (xóa). Các nhà nghiên cứu đã cung cấp thông tin chi tiết về cách giám sát các thay đổi GPO trên Securelist.
Các nhóm bảo mật cũng nên cảnh báo về các thay đổi không mong muốn đối với thuộc tính gPLink tại gốc miền, các tệp bất thường trong SYSVOL và các sửa đổi GPO được thực hiện bởi các tài khoản quản trị không chuẩn.
Các tổ chức nên ngay lập tức gỡ bỏ các GPO độc hại khỏi bộ điều khiển miền trước khi làm sạch các hệ thống điểm cuối, luân chuyển các thông tin đăng nhập bị xâm phạm, xem xét lại các thành viên nhóm có đặc quyền, khôi phục các cài đặt tường lửa và quản trị viên thông qua các chính sách sạch sẽ và thực thi xác thực đa yếu tố (MFA) chống phishing cho truy cập VPN.
Giám sát tính toàn vẹn của SYSVOL và tách quyền tạo GPO khỏi quyền liên kết GPO có thể giảm thêm cơ hội bị chiếm quyền kiểm soát chính sách trên toàn miền.