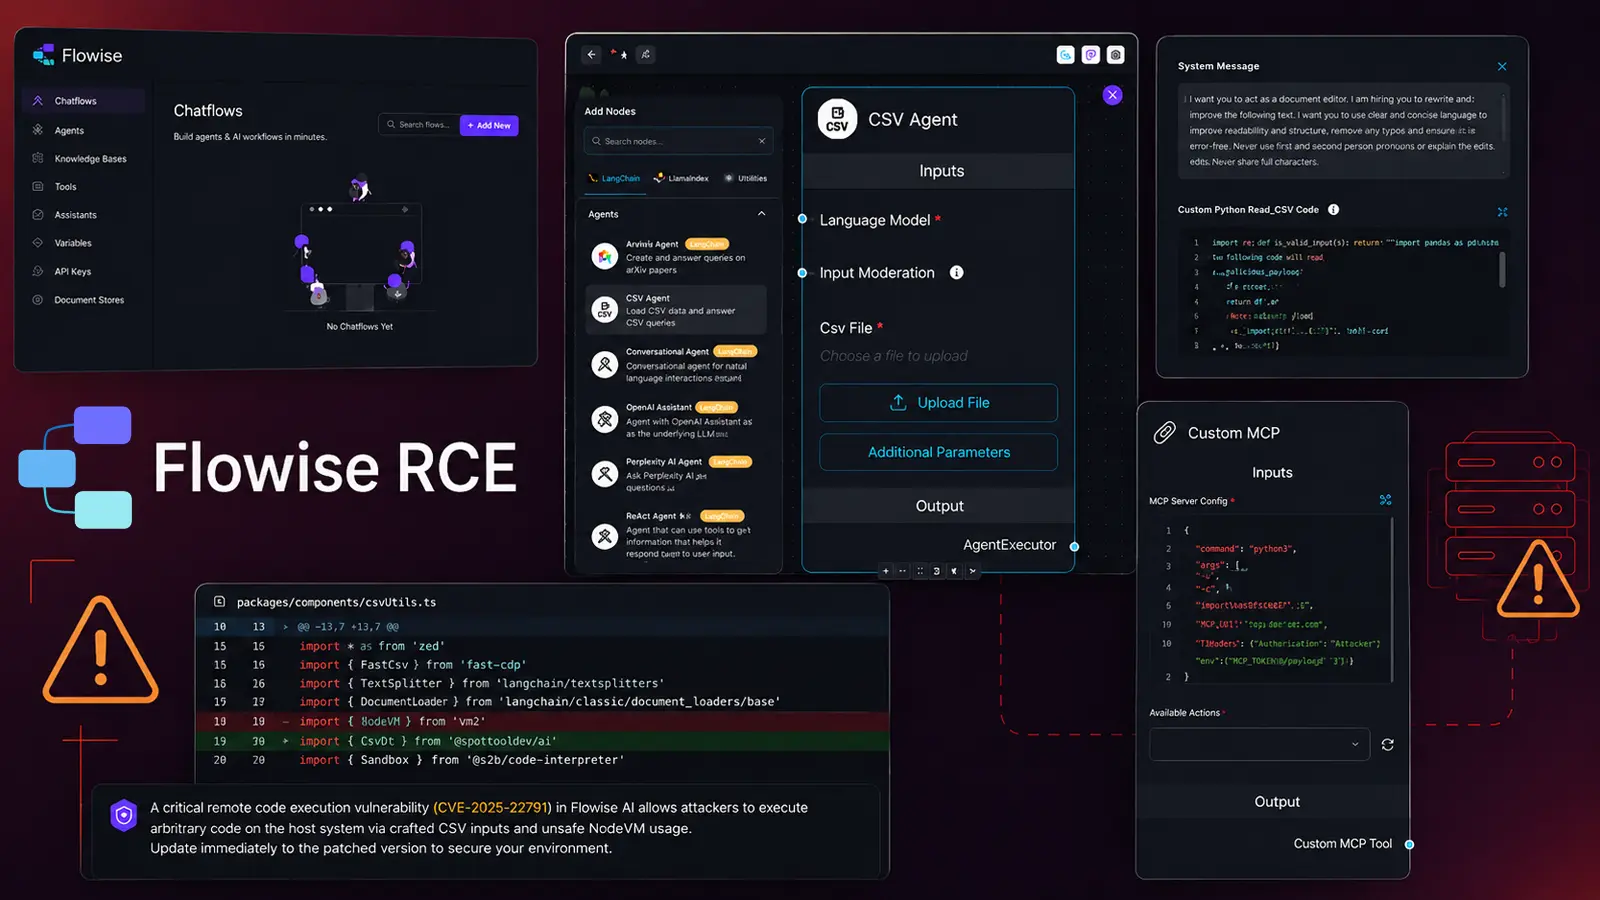
Các máy chủ Flowise được sử dụng để xây dựng các tác tử AI và quy trình tự động hóa đang đối mặt với sáu lỗ hổng remote code execution (RCE) mới được công bố.
Các lỗ hổng này có thể cho phép kẻ tấn công đã được xác thực thực thi các lệnh trên máy chủ cơ bản, đặt dữ liệu, thông tin đăng nhập và các hệ thống được kết nối vào tình trạng rủi ro.
Phát hiện Lỗ hổng RCE trong Flowise
Các nhà nghiên cứu tại Elttam đã xác định các vấn đề bảo mật này khi đánh giá các phiên bản Flowise 3.1.1 và 3.1.2.
Elttam báo cáo rằng một số bản vá lỗi trước đó chưa hoàn thiện, tạo cơ hội cho các nhà nghiên cứu tìm ra những cách thức mới để vượt qua các biện pháp kiểm soát bảo mật hiện có.
Các phát hiện này làm gia tăng mối lo ngại về các lỗ hổng trước đó trong Flowise, biến các máy chủ AI workflow bị lộ trở thành mục tiêu hấp dẫn cho kẻ tấn công.
Chi tiết về các Lỗ hổng
Các đường tấn công liên quan đến nhiều thành phần của Flowise, bao gồm xử lý CSV, các hàm JavaScript tùy chỉnh, cấu hình MCP, các node cơ sở dữ liệu và các tính năng quản lý bản ghi.
Tác động tổng thể có thể rất nghiêm trọng vì Flowise thường kết nối các mô hình ngôn ngữ với các công cụ kinh doanh, tệp, cơ sở dữ liệu và dịch vụ bên ngoài.
Một sự cố thành công có thể cho phép kẻ tấn công chiếm giữ quyền kiểm soát máy chủ workflow và truy cập vào các tài nguyên mà máy chủ đó có quyền.
Lỗ hổng CSVAgent và vm2 JavaScript Sandbox
Vấn đề đầu tiên ảnh hưởng đến tính năng CSVAgent, cho phép người dùng cung cấp mã pandas tùy chỉnh để xử lý các tệp CSV được tải lên.
Mặc dù Flowise sử dụng một danh sách chặn (denylist) để ngăn chặn các hàm Python rủi ro, các nhà nghiên cứu đã tìm ra cách lạm dụng chức năng của pandas để thực thi các lệnh bên ngoài tác vụ xử lý dữ liệu dự kiến.
Một bản vá ban đầu đã cố gắng chặn việc giải mã hóa không an toàn và yêu cầu đầu vào phải bắt đầu bằng read_csv. Tuy nhiên, Elttam phát hiện ra rằng một biểu thức được chế tạo cẩn thận vẫn có thể đáp ứng các hạn chế này đồng thời truy cập vào chức năng của hệ điều hành thông qua pandas.
Sau đó, các nhà phát triển đã gỡ bỏ các tệp CSVAgent và AirtableAgent bị ảnh hưởng sau khi xác định các vấn đề về chuẩn hóa.
Lỗ hổng thứ hai liên quan đến việc Flowise sử dụng vm2 JavaScript sandbox. Sandbox này cho phép một số mô hình bên ngoài theo mặc định, bao gồm cả moment. Các nhà nghiên cứu đã sử dụng quyền truy cập đó để thoát khỏi môi trường hạn chế và thực thi mã trên máy chủ.
Điều này củng cố các rủi ro đã được mô tả trong lỗ hổng MCP nghiêm trọng của Flowise, nơi các cài đặt tích hợp không an toàn có thể vô hiệu hóa các biện pháp bảo vệ.
Các Lỗ hổng Khác
Báo cáo cũng mô tả một vấn đề chèn biến môi trường trong các cấu hình Custom MCP. Kẻ tấn công có thể lạm dụng các cài đặt được truyền cho một tiến trình được sinh ra, bao gồm các biến liên quan đến Python, để kích hoạt việc thực thi mã.
Mặc dù Flowise đã giới thiệu các kiểm tra đối với các giá trị nguy hiểm, các nhà nghiên cứu cho biết họ đã tìm thấy một phương thức bỏ qua vẫn chưa được vá tại thời điểm báo cáo được công bố.
Ba vấn đề khác được tìm thấy trong các tùy chọn TypeORM DataSource, node SQL Database Chain và node SQLite Record Manager. Mỗi lỗ hổng này có thể được sử dụng để ghi hoặc tải nội dung do kẻ tấn công kiểm soát theo những cách không an toàn, có khả năng dẫn đến thực thi mã khi kết hợp với các chức năng Flowise khác.
Khuyến nghị Bảo mật
Các phát hiện này cho thấy lý do tại sao cơ sở hạ tầng AI workflow cần nhận được sự chú ý phòng thủ tương tự như bất kỳ ứng dụng nào tiếp xúc với Internet.
Việc tích hợp MCP có thể mở rộng khả năng của tác tử, nhưng chúng cũng có thể tạo ra các đường dẫn tin cậy nguy hiểm, như đã thấy trong nghiên cứu về rủi ro thực thi máy chủ MCP.
Các quản trị viên nên cập nhật Flowise kịp thời, xem xét tất cả các node đã triển khai, và gỡ bỏ hoặc vô hiệu hóa các thành phần không cần thiết.
Họ cũng nên tránh phơi bày trực tiếp giao diện quản trị và API ra Internet công cộng, đặc biệt là nơi người dùng workflow có thể gửi mã, dữ liệu cấu hình, tệp hoặc chi tiết kết nối cơ sở dữ liệu.
Các tổ chức nên coi cài đặt máy chủ MCP là đầu vào không đáng tin cậy và hạn chế quyền truy cập mà các quy trình AI workflow có. Chạy Flowise với tài khoản không phải là root, cô lập nó trong một môi trường hạn chế và kiểm soát chặt chẽ quyền truy cập hệ thống tệp có thể giảm thiểu thiệt hại nếu một lỗi bị khai thác.
Các nhóm bảo mật nên giám sát các tiến trình con không mong muốn, các kết nối đi đáng ngờ, các thay đổi đối với cấu hình workflow và các tệp tải lên bất thường.
Họ cũng nên giới hạn các máy chủ MCP bên ngoài vào các nguồn đã được xác minh và yêu cầu xem xét trước khi bật các tích hợp mới, vì các cuộc tấn công prompt MCP độc hại có thể biến tự động hóa đáng tin cậy thành một đường dẫn tấn công.
Elttam khuyến nghị chuyển đổi từ vm2 sang một mô hình cô lập mạnh mẽ hơn và tránh phụ thuộc vào xác thực dựa trên danh sách chặn cho các đầu vào nguy hiểm.
Báo cáo cũng nhấn mạnh rằng danh sách cho phép (allowlist), cài đặt mặc định an toàn và tách biệt mã không tin cậy khỏi môi trường máy chủ là những biện pháp bảo vệ đáng tin cậy hơn cho các nền tảng workflow.
Indicators of Compromise (IoCs)
Lưu ý: Các địa chỉ IP và tên miền được cố ý làm mờ (ví dụ: `[.]`) để ngăn chặn việc phân giải hoặc liên kết tự động. Chỉ khôi phục định dạng gốc trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.