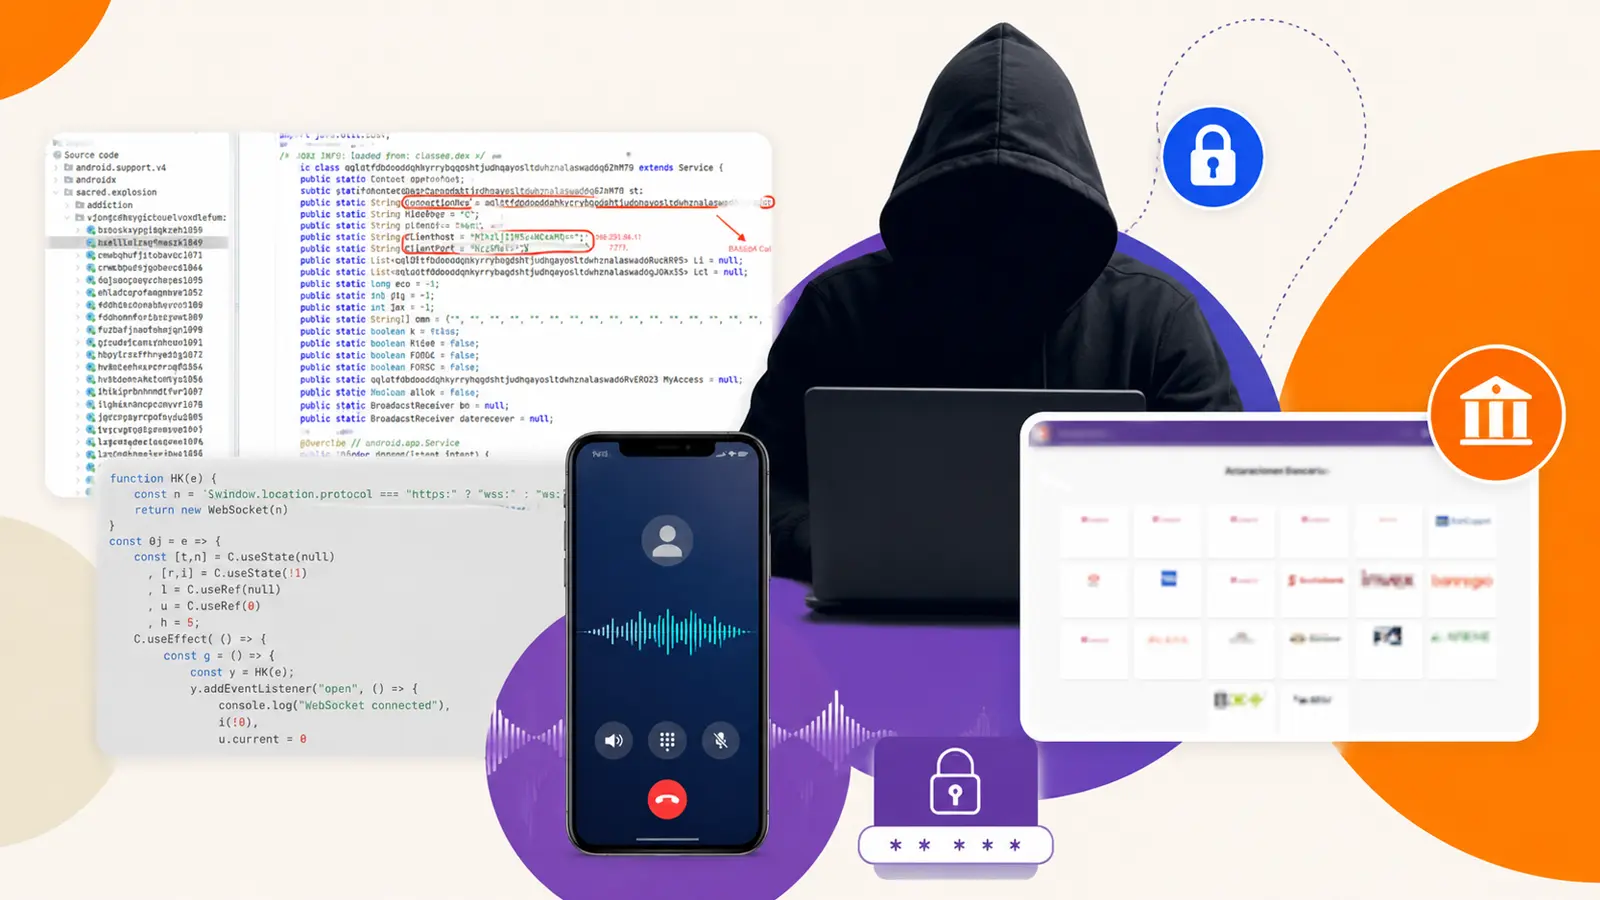
Các đối tượng tấn công đang kết hợp các cuộc gọi điện thoại được tạo bởi AI với các trang web ngân hàng giả mạo để chiếm đoạt tài khoản khách hàng, ngay cả khi xác thực đa yếu tố (MFA) được kích hoạt. Chiến dịch này, được theo dõi với tên gọi Balonx Sistema, cho phép tội phạm theo dõi phiên lừa đảo của nạn nhân theo thời gian thực và yêu cầu thông tin tại thời điểm cần thiết.
Balonx Sistema: Chiến dịch tấn công tinh vi
Hoạt động này nhắm vào hơn 20 tổ chức tài chính tại Mexico và đã thu thập thông tin đăng nhập cùng dữ liệu tài chính của hơn 1.100 người kể từ tháng 10 năm 2025. Nền tảng Balonx được xây dựng dưới dạng dịch vụ đăng ký, giúp giảm bớt rào cản cho các đối tượng muốn thực hiện các vụ lừa đảo ngân hàng trên quy mô lớn. Nó cung cấp các gói dịch vụ cá nhân và văn phòng, cho phép nhiều nhà điều hành truy cập có kiểm soát vào các phiên của nạn nhân và các thương hiệu ngân hàng được chọn.
Các nhà phân tích tại Group-IB đã xác định được nền tảng này sau khi các kho lưu trữ GitHub bị rò rỉ đã phơi bày một phần hoạt động của nó, bao gồm cơ sở hạ tầng và mạng lưới đối tác. Group-IB cho biết trong một báo cáo được chia sẻ với Cyber Security News rằng Balonx kết hợp lừa đảo trực tiếp (live phishing), một công cụ truy cập từ xa Android và lừa đảo giọng nói tự động.
Tích hợp nhiều kỹ thuật tấn công
Kết quả là một cuộc tấn công kết hợp, di chuyển từ một cuộc gọi khẩn cấp đến một trang web thuyết phục và trong một số trường hợp, một ứng dụng di động độc hại. Điều này cho thấy tại sao mã được gửi qua tin nhắn văn bản lại không đủ để ngăn chặn kẻ lừa đảo đang điều khiển nạn nhân. Balonx sử dụng kết nối WebSocket liên tục để giữ cho trang lừa đảo và bảng điều khiển của kẻ tấn công được liên kết theo thời gian thực.
Sau khi nạn nhân nhập thông tin đăng nhập ngân hàng, đối tượng tấn công có thể chuyển tiếp thông tin đó đến trang web ngân hàng chính thức, kích hoạt lời nhắc MFA và ngay lập tức hiển thị màn hình xác minh giả mạo tương ứng. Thời điểm này là yếu tố trung tâm của vụ lừa đảo. Nạn nhân có thể bị yêu cầu cung cấp mã SMS, mã phê duyệt giao dịch mua, mã PIN ATM, chi tiết thẻ hoặc mã rút tiền không cần thẻ, tất cả đều dưới vỏ bọc kiểm tra của ngân hàng.
Balonx có thể hiển thị 14 loại màn hình khác nhau, cho phép đối tượng tấn công thay đổi kịch bản khi phiên lừa đảo diễn ra và giữ cho nạn nhân thực hiện theo các bước được yêu cầu. Kỹ thuật này tương tự các cuộc tấn công phishing nhằm vượt qua MFA bằng cách đặt kẻ tấn công vào giữa khách hàng và dịch vụ hợp pháp, thay vì chỉ đơn giản thu thập mật khẩu. Cách tiếp cận này làm cho một quy trình kiểm tra bảo mật thông thường có vẻ hợp pháp vì trang web giả mạo phản hồi trong khi phiên ngân hàng thực tế đang hoạt động.
Module CallFlow và Mã độc tống tiền Android
Một module CallFlow riêng biệt giúp việc kỹ thuật xã hội trở nên thuyết phục hơn. Module này sử dụng một mô hình ngôn ngữ, xử lý giọng nói thành văn bản và giọng nói tổng hợp để thực hiện các cuộc gọi dưới danh nghĩa đại diện ngân hàng giả mạo tên Carolina. Nền tảng này có thể chạy các chiến dịch gọi đi mà không cần dựa vào người điều hành cho mọi cuộc trò chuyện. Tự động hóa này có thể làm cho một cuộc gọi đáng ngờ trở nên cá nhân và phản hồi nhanh chóng.
Các tin tức gần đây về các cuộc gọi hỗ trợ ngân hàng tự động minh họa cùng một mối nguy hiểm: kẻ gọi có thể hướng nạn nhân đến một trang web giả mạo, sau đó sử dụng tương tác này để lấy thông tin đăng nhập hoặc thuyết phục họ cài đặt phần mềm. Balonx cũng phân phối một trojan truy cập từ xa Android dựa trên Spyroid thông qua một màn hình giả mạo cảnh báo bảo vệ ngân hàng.
Sau khi được cài đặt, ứng dụng có thể duy trì liên lạc với máy chủ lệnh và gửi nội dung màn hình, dữ liệu nhập từ bàn phím, tin nhắn SMS và hoạt động của ứng dụng ngân hàng cho tội phạm. Kết nối liên tục của nó được thiết kế để không bị ngắt kết nối, điều này có thể mang lại cho kẻ tấn công quyền truy cập không bị gián đoạn sau khi sự lừa dối ban đầu thành công. Giai đoạn thứ hai này biến một nỗ lực lừa đảo tài khoản thành một vụ chiếm quyền kiểm soát thiết bị tiềm năng. Điều này đi theo một xu hướng rộng hơn được thấy trong các mối đe dọa ngân hàng điều khiển từ xa trên Android, nơi tội phạm sử dụng một trang web hoặc cuộc gọi giả mạo để đẩy một ứng dụng ra khỏi cửa hàng chính thức và giành quyền truy cập sâu hơn vào điện thoại.
Khuyến nghị và Chỉ số Cảnh báo
Khách hàng ngân hàng nên kết thúc các cuộc gọi hỗ trợ không mong muốn và tự mình gọi đến số điện thoại in trên thẻ hoặc hiển thị trong ứng dụng ngân hàng chính thức. Họ không bao giờ nên cài đặt ứng dụng được đề xuất bởi người gọi hoặc từ một trang web không xác minh, và nên coi các yêu cầu cung cấp mã PIN, CVV hoặc quét thẻ là dấu hiệu cảnh báo. Chiến dịch cũng xoay vòng các tên miền, bảo toàn dữ liệu ngay cả sau khi một trang web giả mạo bị báo cáo hoặc gỡ bỏ.
Các tổ chức tài chính có thể giám sát cơ sở hạ tầng liên quan, hoạt động WebSocket bất thường và các chuỗi chuyển hướng đáng ngờ. Đối với những người dùng có giá trị cao, các khóa bảo mật phần cứng dựa trên FIDO2 có khả năng chống lại các cuộc tấn công chuyển tiếp thời gian thực tốt hơn mã SMS. Bất kỳ ai tin rằng họ đã chia sẻ thông tin nên liên hệ với ngân hàng của họ thông qua các kênh ngân hàng chính thức đã được xác minh ngay lập tức, đặt lại thông tin đăng nhập và xem lại các giao dịch gần đây.
Chỉ số Cảnh báo (IoCs)
Lưu ý: Địa chỉ IP và tên miền được làm mất khả năng phân giải cố ý (ví dụ: [.]) để ngăn chặn phân giải hoặc tạo siêu liên kết vô tình. Chỉ khôi phục khả năng phân giải trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Thông tin về chiến dịch Balonx có thể được tham khảo thêm tại báo cáo của Group-IB: Balonx Sistema: Mexican Banking Trojan Leverages AI-Powered Voice Fraud and Live Phishing.