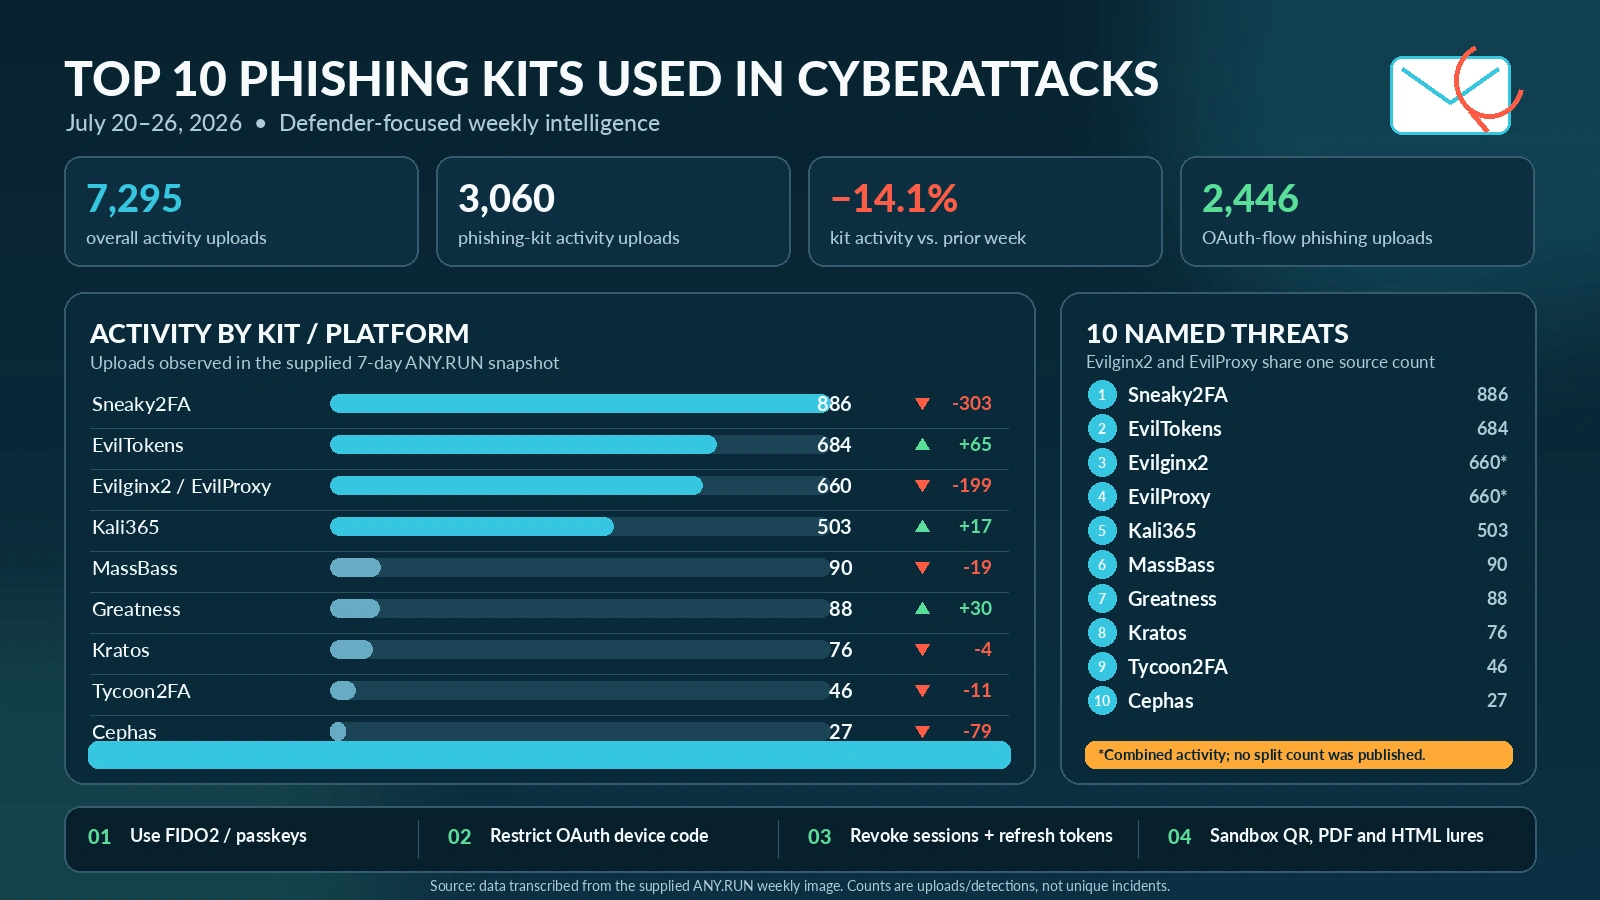
Hoạt động Phishing-as-a-Service (PhaaS) toàn cầu đã chứng kiến sự gia tăng đáng kể, đạt mức 7.295 lượt tải lên được theo dõi chỉ trong tuần từ 20-26 tháng 7 năm 2026. Sự bùng nổ này chủ yếu đến từ việc lạm dụng quy trình cấp phép thiết bị OAuth (OAuth device-code flow) và các bộ công cụ Adversary-in-the-Middle (AiTM) nhắm vào danh tính Microsoft 365, đánh dấu một xu hướng nguy hiểm trong các chiến dịch tấn công mạng hiện nay.
Nhóm tội phạm mạng Storm-1747, đơn vị vận hành đằng sau Tycoon2FA, đã ghi nhận 50 lượt tải lên được gán cho họ. Con số này giảm 6 so với tuần trước, nhờ áp lực liên tục từ các cơ quan thực thi pháp luật đối với cơ sở hạ tầng của nhóm.
Dữ liệu này được lấy từ bản chụp nhanh Threat Intelligence Lookup hàng tuần của ANY.RUN, đồng thời được đối chiếu với các nghiên cứu từ Microsoft, Sekoia, Push Security, Barracuda và The Hacker News.
Sự Chuyển Dịch Trong Kỹ Thuật Tấn Công Phishing Hiện Đại
Sự gia tăng trong phishing bằng quy trình OAuth (+194 lượt) đã khẳng định rằng việc lạm dụng xác thực mã thiết bị đã vượt qua các trang thu thập thông tin đăng nhập cổ điển để trở thành kỹ thuật AiTM chính trong tuần này. Xu hướng này đã được Microsoft, Push Security và LevelBlue liên tục cảnh báo trong Quý 2 và Quý 3 năm 2026.
Chín bộ công cụ đã được đặt tên và theo dõi riêng lẻ trong dữ liệu gốc. Các danh mục kỹ thuật rộng hơn như “OAuth Flow Phishing” và “Suspected Quishing” có sự chồng chéo với một số bộ công cụ trên, đặc biệt là EvilTokens và Kali365.
Khai Thác Adversary-in-the-Middle (AiTM) và PhaaS
Tấn công AiTM là một kỹ thuật tinh vi, nơi kẻ tấn công chèn mình vào giữa giao tiếp của nạn nhân và máy chủ hợp pháp. Điều này cho phép chúng chặn, đọc và sửa đổi lưu lượng truy cập trong thời gian thực, thường là để đánh cắp các phiên làm việc đã được xác thực, bỏ qua các biện pháp bảo vệ như Xác thực đa yếu tố (MFA). Để hiểu rõ hơn về loại hình tấn công này, bạn có thể tham khảo thêm về các kỹ thuật tấn công AiTM.
PhaaS là một mô hình kinh doanh tội phạm, nơi các công cụ và dịch vụ phishing được cung cấp dưới dạng dịch vụ thuê bao cho các tội phạm mạng khác. Điều này giúp giảm rào cản kỹ thuật, cho phép nhiều đối tượng hơn thực hiện các chiến dịch tấn công mạng tinh vi.
Các Nền Tảng Phishing-as-a-Service (PhaaS) Nổi Bật và Kỹ Thuật Tấn Công
Sneaky2FA: Giải pháp AiTM toàn diện
Sneaky2FA là một nền tảng PhaaS đầy đủ tính năng, được rao bán qua Telegram, lần đầu tiên được phát hiện vào tháng 10 năm 2024. Nó chuyên nhắm mục tiêu vào các tài khoản Microsoft 365 thông qua việc chặn proxy ngược AiTM.
Nền tảng này xác thực thông tin đăng nhập bị đánh cắp theo thời gian thực đối với các API Microsoft hợp pháp. Nó sử dụng ảnh chụp màn hình bị làm mờ của giao diện Microsoft thật làm nền đánh lừa và sử dụng cửa sổ đăng nhập giả mạo “trình duyệt trong trình duyệt” để đánh bại khả năng phát hiện của sandbox.
Mặc dù ghi nhận mức giảm hàng tuần lớn nhất so với bất kỳ bộ công cụ nào (-303 lượt), Sneaky2FA vẫn là bộ kit phishing được sử dụng nhiều nhất trong tuần này, cho thấy tính hiệu quả và sự phổ biến của nó.
EvilTokens: Khai thác OAuth 2.0 để chiếm quyền
EvilTokens là một bộ kit PhaaS đang phát triển nhanh chóng, lạm dụng quy trình cấp phép ủy quyền thiết bị OAuth 2.0. Nó cho phép kẻ tấn công chiếm đoạt một phiên đăng nhập Microsoft 365 hợp pháp, đã được xác minh MFA mà không cần chạm vào mật khẩu.
Được phân phối thông qua các bot Telegram, nó kết hợp việc thu thập token, thu thập email, trinh sát và tạo mồi nhử dựa trên AI. Bộ kit này đã được sử dụng trong một chiến dịch vào tháng 3 năm 2026 nhắm vào hơn 340 tổ chức.
Giai đoạn trinh sát của nó thường diễn ra trước 10-15 ngày so với nỗ lực phishing thực tế, làm cho việc phát hiện sớm trở nên cực kỳ quan trọng để ngăn chặn các nỗ lực đánh cắp dữ liệu.
Evilginx2 và EvilProxy: Framework Reverse-Proxy cho tấn công AiTM
Evilginx2 là một framework proxy ngược mã nguồn mở, ban đầu được sử dụng cho red-team, nhưng sau đó đã bị tội phạm mạng lạm dụng. EvilProxy là phiên bản PhaaS thương mại hóa của nó, được bán với giá từ 150-400 USD/tháng trên các diễn đàn dark web.
Cả hai công cụ này đều chặn lưu lượng truy cập trực tiếp giữa nạn nhân và các nhà cung cấp danh tính thực (Microsoft 365, Okta, Google Workspace) để thu thập cookie phiên sau khi MFA được hoàn tất. Việc này giúp kẻ tấn công bỏ qua lớp bảo mật MFA, dẫn đến việc chiếm quyền điều khiển tài khoản người dùng.
Kali365: Dịch vụ PhaaS đăng ký qua Device-Code Phishing
Kali365, lần đầu tiên được quan sát vào tháng 4 năm 2026 và là chủ đề của một cảnh báo từ FBI, là một bộ kit PhaaS thuê bao (250 USD/tháng hoặc 2.000 USD/năm). Nó đánh cắp token truy cập Microsoft 365 thông qua phishing mã thiết bị, hoàn toàn bỏ qua việc nhập mật khẩu và nhắc nhở MFA.
Nạn nhân chấp thuận một mã trông giống như chia sẻ tài liệu hoặc lời mời Teams trên một URL Microsoft chính hãng, mà không biết rằng mình đang ủy quyền phiên làm việc cho kẻ tấn công. Đây là một ví dụ điển hình về việc lạm dụng lòng tin người dùng trong các chiến dịch tấn công mạng.
MassBass: Bộ Phishing Kit Đang Nổi Lên
MassBass được ANY.RUN theo dõi như một họ kit phishing đang nổi lên trong làn sóng AiTM/PhaaS hiện tại. Mặc dù các bài viết công khai từ các nhà cung cấp còn hạn chế so với các bộ kit lớn hơn, việc nó lọt vào top 10 về khối lượng tải lên trong tuần này cho thấy sự chấp nhận tích cực của tội phạm để thu thập thông tin đăng nhập và phiên làm việc.
Greatness: Công cụ PhaaS trưởng thành cho Microsoft 365
Hoạt động từ tháng 11 năm 2022, Greatness là một công cụ PhaaS trưởng thành với tính năng bỏ qua MFA, lọc IP và tích hợp bot Telegram. Nó tập trung độc quyền vào các trang phishing Microsoft 365. Công cụ này là một mối đe dọa mạng đáng chú ý.
Nó tự động điền địa chỉ email của nạn nhân và chèn logo, hình nền thật của công ty mục tiêu, làm cho nó đặc biệt thuyết phục đối với người dùng doanh nghiệp. Các chiến dịch của Greatness tập trung vào các công ty sản xuất, chăm sóc sức khỏe và công nghệ ở các khu vực như Mỹ, Anh, Úc, Nam Phi và Canada.
Kratos: Nền tảng bị gỡ bỏ nhưng vẫn tồn tại nguy cơ
Kratos đã bị các cơ quan thực thi pháp luật của Đức và Hoa Kỳ vô hiệu hóa vào tháng 7 năm 2026. Hơn 200 máy chủ đã bị thu giữ và nhà phát triển người Indonesia bị cáo buộc đã bị bắt. Các nhà điều tra ước tính có 1.800 khách hàng trả tiền đã chạy khoảng 15.000 chiến dịch hàng tháng.
Mặc dù đã bị gỡ bỏ, hoạt động còn sót lại (76 lượt tải lên, -4) vẫn tiếp diễn vì mã nguồn của bộ kit này vẫn còn trong tay tội phạm. Kratos thu thập cả thông tin đăng nhập và cookie phiên, hoàn toàn đánh bại MFA.
Tycoon2FA: Nền tảng AiTM PhaaS từng thống trị
Tycoon2FA, được vận hành bởi tác nhân đe dọa Storm-1747, đã là nền tảng AiTM PhaaS toàn cầu thống trị từ tháng 8 năm 2023. Vào thời kỳ đỉnh cao, nó chịu trách nhiệm cho ước tính 44,5% tổng số các cuộc tấn công đánh cắp thông tin đăng nhập và 89% thị phần AiTM PhaaS trong năm 2025.
Một hoạt động ngăn chặn của cơ quan thực thi pháp luật vào năm 2026 đã làm giảm dấu vết của nó. Mức giảm -11 trong tuần này phản ánh sự suy giảm liên tục, mặc dù Barracuda lưu ý rằng hệ sinh thái đã phân phối lại chứ không biến mất hoàn toàn. Nguy cơ từ các cuộc tấn công mạng vẫn còn cao.
Cephas: Kỹ thuật AiTM ngụy trang tinh vi
Cephas, lần đầu tiên được phát hiện vào tháng 8 năm 2024, là một bộ kit AiTM bị che giấu đáng chú ý. Nó sử dụng các ký tự vô hình ngẫu nhiên và các bình luận mã theo chủ đề thiên văn/kinh thánh để né tránh các quy tắc YARA và phát hiện dựa trên mẫu.
Nó xác thực thông tin đăng nhập và token phiên bị đánh cắp trực tiếp với các API Microsoft trong quá trình gửi. Bộ kit này đã ghi nhận mức giảm hàng tuần mạnh nhất (-79 lượt) trong số các bộ kit được đặt tên trong tuần này. Tuy nhiên, khả năng lẩn tránh phát hiện của nó vẫn là một thách thức lớn trong an ninh mạng.
Các Chỉ Số Đáng Chú Ý (IOCs) của Phishing-as-a-Service Kits
Dưới đây là danh sách các nền tảng Phishing-as-a-Service (PhaaS) và bộ công cụ AiTM được theo dõi, đại diện cho những mối đe dọa mạng hiện tại:
- Sneaky2FA
- EvilTokens
- Evilginx2
- EvilProxy
- Kali365
- MassBass
- Greatness
- Kratos (hoạt động còn sót lại)
- Tycoon2FA
- Cephas
Chiến Lược Phòng Ngừa và Ứng Phó Với Mối Đe Dọa Mạng AiTM và PhaaS
Sự gia tăng của các chiến dịch AiTM và PhaaS yêu cầu các tổ chức phải tăng cường các biện pháp phòng thủ. Việc triển khai MFA mạnh mẽ là cần thiết, nhưng cần nhận thức rằng các kỹ thuật như OAuth device-code flow abuse có thể bỏ qua MFA truyền thống.
Thực hiện giám sát liên tục và phân tích lưu lượng mạng để phát hiện các hành vi bất thường. Đào tạo người dùng về các dấu hiệu của các cuộc tấn công phishing tinh vi, đặc biệt là những cuộc tấn công tận dụng các quy trình xác thực hợp pháp nhưng bị lạm dụng, là yếu tố then chốt để chống lại các tấn công mạng này.
Cập nhật thường xuyên các bản vá bảo mật cho tất cả các hệ thống, đặc biệt là các nền tảng nhận dạng và dịch vụ đám mây như Microsoft 365, giúp giảm thiểu bề mặt tấn công. Việc hợp tác với các nguồn tình báo mối đe dọa đáng tin cậy cũng rất quan trọng để cập nhật các kỹ thuật tấn công mới nhất và các bộ kit PhaaS đang nổi lên.