Tấn công mạng vào trang WordPress khai thác lỗ hổng nghiêm trọng trên plugin WooCommerce
Các đối tượng tấn công đang tích cực khai thác một lỗ hổng nghiêm trọng trong một tiện ích mở rộng của WooCommerce nhằm chiếm quyền kiểm soát các trang WordPress mà không cần thông tin đăng nhập. Vấn đề này ảnh hưởng đến tiện ích Wholesale Lead Capture, biến một tính năng tải tệp thông thường thành một đường dẫn trực tiếp để truy cập máy chủ.
Lỗ hổng này, được theo dõi với mã định danh CVE-2026-27540, có điểm CVSS là 9.8 và ảnh hưởng đến các phiên bản đến 2.0.3.1. Kẻ tấn công có thể truy cập vào chức năng tải tệp bị lộ và chèn mã thực thi vào một trang web chưa được vá lỗi. Điều này có nghĩa là một cửa hàng trực tuyến có thể bị xâm phạm trước khi chủ sở hữu kịp đăng nhập.
Phân tích chi tiết lỗ hổng
Cách thức khai thác lỗ hổng
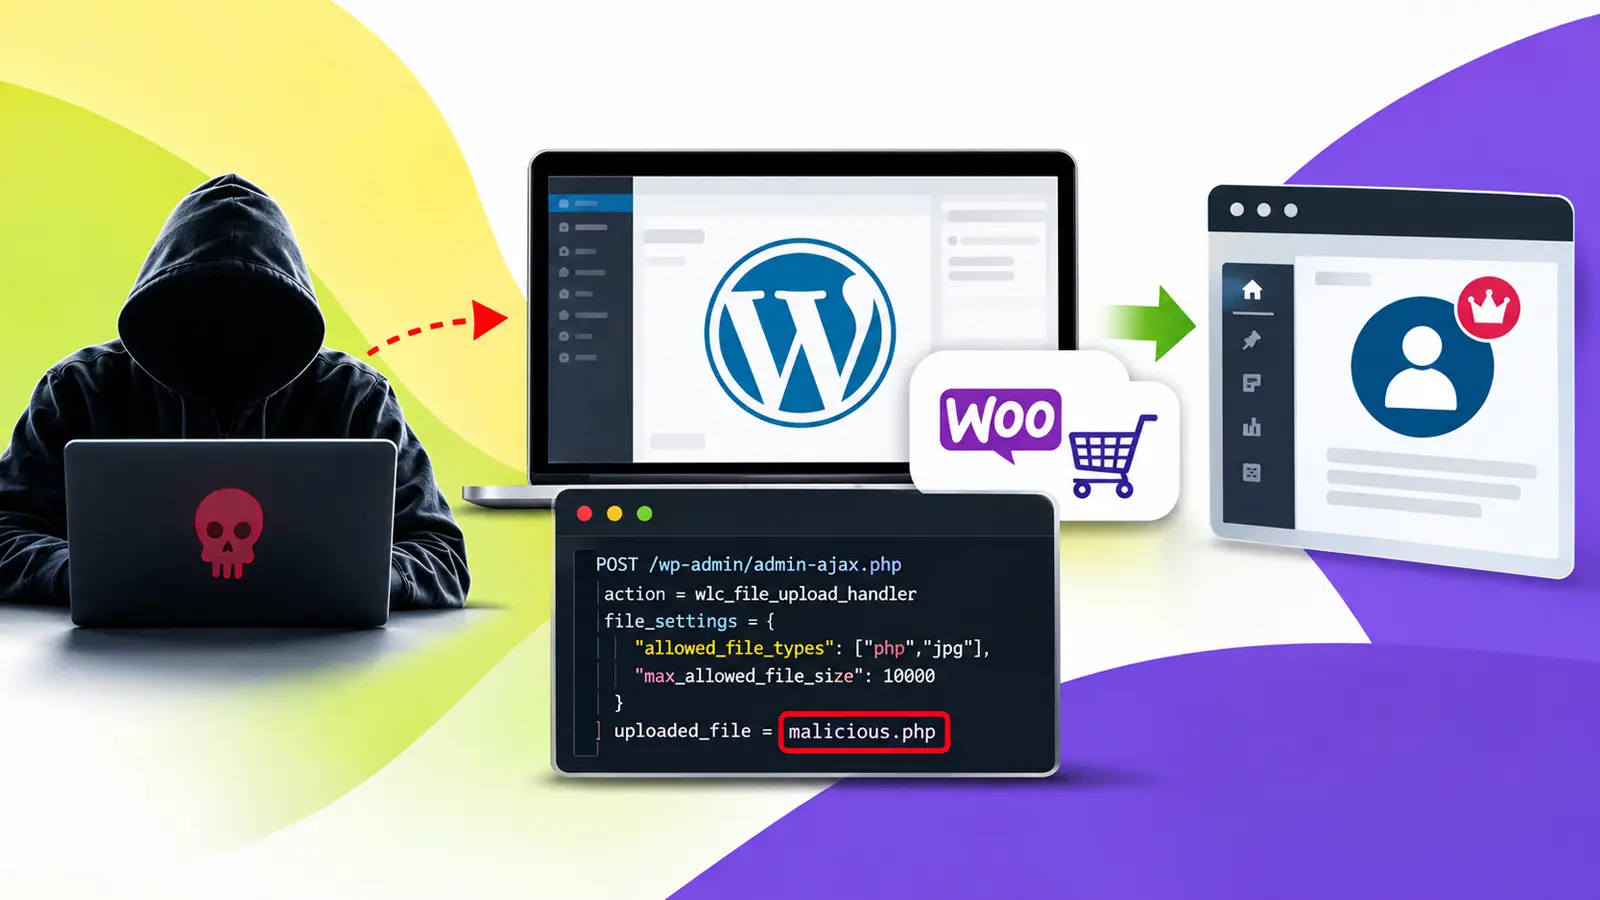
Điểm yếu nằm ở biểu mẫu đăng ký bán buôn của plugin, cho phép người dùng tải tệp lên. Quá trình tải tệp này kiểm tra danh sách các loại tệp được phép, nhưng nó chấp nhận danh sách đó từ yêu cầu của người dùng thay vì sử dụng cài đặt tin cậy được lưu trữ trên máy chủ.
Do đó, kẻ tấn công có thể thay đổi danh sách này và làm cho trang web chấp nhận một tệp PHP. Sai sót nhỏ trong quá trình xác thực này có những hậu quả nghiêm trọng. PHP là mã mà máy chủ WordPress có thể thực thi, vì vậy một backdoor được tải lên có thể cung cấp cho kẻ xâm nhập một điểm truy cập từ xa.
Tác động của việc khai thác thành công
Một khi xâm nhập thành công, kẻ tấn công có thể truy cập dữ liệu khách hàng, thực hiện gian lận thanh toán hoặc biến cửa hàng thành một nền tảng cho các cuộc tấn công khác. Từ đó, kẻ điều khiển có thể chạy các lệnh, thêm tài khoản quản trị viên, sao chép thông tin đã lưu trữ hoặc thực hiện các thay đổi cho phép chúng quay trở lại sau này. Điều này tương tự như những rủi ro về sự bền bỉ đã được mô tả trong các báo cáo về mã độc nhắm vào các trang WooCommerce.
Việc tải tệp lên này không yêu cầu tài khoản WordPress. Kẻ tấn công chỉ cần gửi một yêu cầu được chế tạo đến trình xử lý công khai của plugin. Logic tải tệp dễ bị tổn thương cũng bỏ qua các kiểm tra loại tệp thông thường, loại bỏ một biện pháp bảo vệ quan trọng lẽ ra phải ngăn chặn các tệp thực thi.
Đây không chỉ là một phát hiện mang tính lý thuyết. Tải trọng được quan sát cung cấp một phương pháp dựa trên trình duyệt để xem chi tiết máy chủ và ghi thêm các tệp, cho phép kẻ tấn công đào sâu quyền truy cập của chúng sau khi xâm nhập ban đầu. Chủ sở hữu nên coi các thay đổi máy chủ không giải thích được là dấu hiệu của sự xâm phạm tiềm ẩn.
Khuyến nghị bảo mật và khắc phục
Biện pháp vá lỗi và cập nhật
Cập nhật tiện ích Wholesale Lead Capture lên phiên bản 2.0.3.2 càng sớm càng tốt. Quản trị viên cũng nên kiểm kê các tiện ích mở rộng WordPress trên mọi cửa hàng và môi trường staging. Trước khi nâng cấp, các nhóm nên ghi lại phiên bản của plugin và lưu giữ bản sao của trang web bị ảnh hưởng để phân tích.
Họ nên xác minh rằng các bản sao lưu đã được tạo trước khi xảy ra xâm nhập. Việc lưu giữ một bản sao lưu đã được kiểm tra là hữu ích, nhưng nó nên được kiểm tra trước khi khôi phục để tránh đưa các tệp độc hại trở lại.
Kiểm tra và rà soát hệ thống
Chủ sở hữu trang web nên kiểm tra các thư mục tải lên xem có các tệp PHP bất thường hoặc được tạo gần đây hay không, kiểm tra các tài khoản quản trị viên xem có mục nhập lạ không và xem xét nhật ký máy chủ để phát hiện các mẫu tấn công được liệt kê dưới đây.
Họ nên xóa các tệp độc hại đã được xác nhận, thu hồi các tài khoản không xác định, đặt lại mật khẩu đặc quyền và tìm kiếm các backdoor thứ cấp. Một quy trình phản ứng tương tự là quan trọng sau các backdoor chuỗi cung ứng plugin, nơi kẻ tấn công có thể để lại quyền truy cập bền vững.
Việc thiếu các mục nhập nhật ký đáng ngờ không chứng minh được trang web an toàn, vì kẻ tấn công có thể sử dụng cơ sở hạ tầng khác hoặc xóa dấu vết.
Các tổ chức xử lý đơn hàng cũng nên kiểm tra các thay đổi bất thường trên các trang thanh toán, các tác vụ đã lên lịch mới và các kết nối đi không mong muốn. Hãy bảo tồn nhật ký và các bản sao của các tệp đáng ngờ trước khi dọn dẹp nếu cần điều tra sự cố.
Nguyên tắc phát triển an toàn
Các nhà phát triển nên xác thực loại tệp và giới hạn kích thước trên máy chủ, tránh tin tưởng các cài đặt do trình duyệt cung cấp và ngăn chặn các tệp được tải lên chạy như mã.
Đối với người vận hành cửa hàng, việc vá lỗi nhanh chóng và kiểm tra định kỳ vẫn là biện pháp phòng thủ thiết thực nhất khi kẻ tấn công đã quét tìm một lỗ hổng đã biết. Các kiểm tra bảo mật plugin mới bổ sung thêm một lớp phòng thủ, nhưng chúng không thay thế việc vá lỗi nhanh chóng hoặc xem xét sau sự cố.
Thông tin về các chỉ số xâm nhập (IoCs)
Các nhà phân tích của Wordfence đã xác định được việc lạm dụng tích cực và báo cáo đã chặn hơn 100.000 nỗ lực khai thác. Hoạt động này đã diễn ra trong nhiều tháng, với các đợt tấn công đáng chú ý từ ngày 4 tháng 6 đến ngày 17 tháng 6, sau đó là vào ngày 1 tháng 7 và ngày 30 tháng 8.
Các chỉ số xâm nhập (IoCs) được liệt kê như sau:
- https://ppl-ai-file-upload.s3.amazonaws.com/web/direct-files/attachments/11146061/89c9a666-9003-422b-8482-fe83288e50f3/Hackers-Exploit-WooCommerce-Plugin-Bug-to-Take-Over-WordPress-Sites-Without-Login.pdf?AWSAccessKeyId=ASIA2F3EMEYE7QQ2QDJI&Signature=u6k9Q7VBwUJNPxuQU8xJDm1Ll14%3D&x-amz-security-token=IQoJb3JpZ2luX2VjEDQaCXVzLWVhc3QtMSJHMEUCIQC3Drca9YqxyKcHgWWUmPvLCmVncWzfbt%2BF%2BmDynDPH8gIgL6oBK60qG2CM317LyADM3hN7hyF53YI3E4L6Gbv0%2BWIq%2FAQI%2FP%2F%2F%2F%2F%2F%2F%2F%2F%2FARABGgw2OTk3NTMzMDk3MDUiDLhgmTjK%2BDaoV5JRfCrQBOVcEOil4ANOEXYvs9WAWdcd7%2FTiR0GPtxBrR7thFXV8t%2B%2F4Mz6toJ0JfaUNe8iGe8%2F8H6Ayi%2FR%2FTzNpFT%2FpiF%2BxV9%2BfcrkiPuEy7l6nyueesBdbaHsq9X1QVdcYqr70zOR%2Bp1UfJqN43FFlfe5Fg2Z0lvNrdKmJe8aefS0OOg8ZnRwn4yFuSuKsC9uv7pOtyUfe084Vd4E5uZuvqIno%2FUHGIdN%2FGJNH3U6nARtmC%2BPe%2BwhmPvOTBZNqg%2Fjmb%2B7NsjSGUXv1FsPa3jfEeuz3MGD96K92qT6HnAXtS0pIaS5nVmcFklFNALiUXzMjhPd9WrxGlDdz6%2Fx8NHj7B2eKOJW%2FoJ4bpJYzyMmtPK8Yl9VB5WyBgjIeGDFenxYAfLRDfK%2FWx9AkVO6h2%2B0TnRW6%2FlbLR1P%2BqT%2F8z9yYsYhCtea1%2BbKaOziJSYpGPD%2BFR3e2uiYTUq5rm8KnNf%2BEUsHXSlNO1BmwtHSNBpwKeS5TD4a%2BaLFHP%2BRwvYWf8LDoRzB94sdcgdtH%2BrdJZ13IrN6SG%2FAE72rkl8O0UwMeFlTMWwgUl3LwzpQ0OPyj2VJEZ71yql1KeRSzvvu%2BQGHJ%2FqK%2BZYOLWhDimEiq7XPIodYaM5eZS4am2mtChA0KvbVoBUQyG0vi2La%2FL%2FMAGEe26Ki4XRiTnR0Bw8NpCE7UKNi3JyUUvArXLi9oiaUv54zHn2V5qtf51CerKWfem9Yi7YoAA04lwn2nmwgeVKDMafNBt8GoQfEuwvA9MFWnuNN%2F9G6bdynVNc6kFZffkM0b4tflvrgwidSk1QY6mAGOvLp3B42%2F%2B6bHtNUZxcCitxdNaYQpzZhYllyV%2FGeSRdaWQNVEpxPzMyzy17P6Phqm7vFK2lMhHbWZ1Wdq5SI2ihodJItPfI65y73jrVCwHhiWn7VFnUGmAoj7I2uG8DEHPKP8AyaOVCCSc0AvhPbW4Kw0EVSaaMD%2FvYjmKf%2BSDFatyCupHgWx%2F458wQZAI3rEPaxEeKKidA%3D%3D
Liên kết đến báo cáo của Wordfence, nơi cung cấp thông tin chi tiết về lỗ hổng và các nỗ lực khai thác.
Báo cáo của Wordfence
Lưu ý: Địa chỉ IP và tên miền đã được làm mờ (ví dụ: [.]). Chỉ thực hiện giải mờ trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.